还有一个月多一点点的时间我们即将告别2021年,往往年终岁末是我们这些IT人最为提心吊胆的时段---网络安全,特别是日益猖狂的勒索病毒,一朝中毒,辛苦一年的付出付诸东流,在数字化技术高度发达的今天,数据即资产,资产被黑客劫持,是最大的安全事故,今天老杨就来科普一下关于勒索病毒的相关知识:
勒索软件是近年来黑客组织牟取暴利的绝佳手段,也是当前主要的网络安全威胁之一。特别是在后疫情时代,勒索软件的攻击频次不断增高,同时勒索软件版本不断迭代更新,攻击手法愈发隐蔽,开启了"产业化"的疯狂模式。


企业用户、政府单位、医疗行业以及公共机构的网络资产价值高,越来越多的勒索软件团伙将大型政企机构作为重点攻击对象。为了追求利益最大化,勒索软件在攻陷企业一台网络资产之后,会利用该资产持续渗诱攻陷更多资产,之后大量植入文件加密模块,从而迫使受害企业在业务系统大面积瘫痪的情况支付更多的赎金。有安全报告表明,自 2018年以来,全球针对大型企业的勒索攻击增加了363%。
当企业应对勒索软件的防护措施不断升级后,促使勒索软件团队不断迭代出更新的勒索软件及版本,攻击者更为巧妙地进行潜伏及伪装,前期将更加难以被识别及捕捉,甚至已经出现勒索软件自动扫描备份文件,将备份文件一并进行加密或删除,以防止受害者利用备份文件恢复业务,提高勒索的成功率。
采取新的勒索策略,先窃取重要及敏感数据,再对数据进行加密。若企业拒绝缴纳赎金,攻击者会提取大量敏感的商业信息,并威胁不支付赎金就公布数据,使得机构不仅要面临破坏性的数据泄露,还有相关的法规、财务和声誉影响,这给企业增加了满足黑客要求的压力。

勒索软件所攻击的对象,已经不限于个人 PC.防护能力较弱的传统企业、政府、工业设备、智能摄像头、路由器等诸多设备也被当成目标锁定。黑客通常通过向互联网开放的loT设备来访问公司网络, 每个连接的设备都是黑客安装 loT勒索软件并要求支付赎金的潜在入口。
受新冠疫情大流行和全球数字化转型的驱动,数以百万计远程办公需求,给勒索软件提供了更多的攻击机会。Datto 的《GlobaIStateoftheChannelRansomwareReport》(全球渠道勒索软件状况报告)显示,59%的受访者表示由于冠状病毒(COVID-19)大流行而导致的远程工作使勒索软件攻击增加。

总结市面较为高发的勒索软件特征,可大致将勒索软件的传播手段分为6个方向。
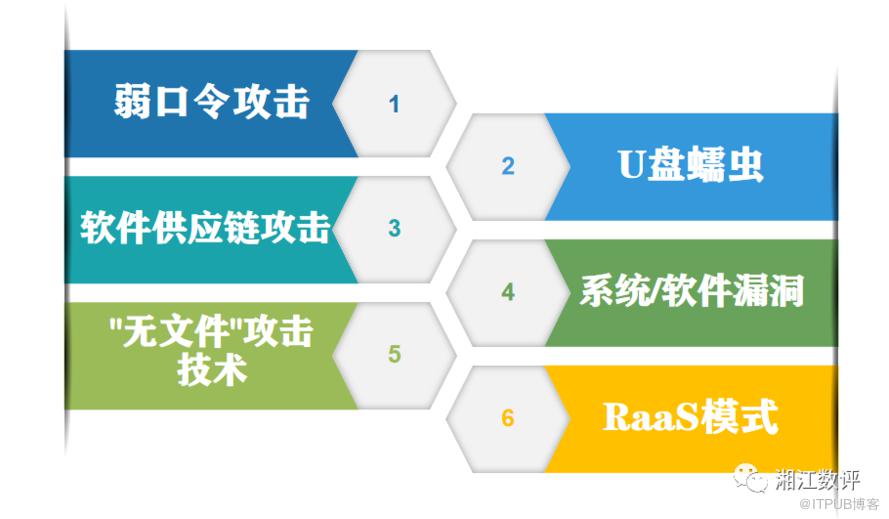

由于很多企业网络管理员为了图方便将部分服务器会使用弱口令远程登录,不法黑客便利用这一弱口令登陆短板,暴力破解远程登录密码. 并手动下载运行勒索软件。即使服务器安装了安全软件不法黑客也可手动退出。这一手段隐蔽性、机动性均较高,极难被安全软件发现。
以U盘或移动设备作为介质,利用感染型病毒的特点,病毒运行过程中,大量占用系统资源,随后会开启后门功能,用户电脑中的所有隐私将完全暴露在黑客面前。随后黑客便可加密用户所有文档后再弹出勒索信息,由于 PE 类文件被感染后具有了感染其他文件的能力,因此如果此文件被用户携带(U 盘、网络上传等)到其他电脑上运行,就会使得该电脑的文件也被全部感染加密。
病毒制作者通过劫持正常软件的安装、升级服务,在用户进行正常软件安装、升级时植入勒索软件。这种传播方式利用了用户与软件供应商之间的信任关系,成功绕开了传统安全产品的围追堵截,传播方式上更加隐蔽。此前侵袭全球的 Petya 勒索软件便是通过劫持 Medoc 软件更新服务进行传播。
2017年5 月全球爆发的WannaCry就是利用Windows 系统漏洞进行传播。利用系统漏属洞传播的特点是被动式中毒;用户即使没有访问恶意站点,没有打开病毒文件也会中招。利用系统漏洞传播的蠕虫病毒还会扫描同网络中存在漏洞的其他 PC 主机,只要主机没有打上补丁,就会被攻击。
"无文件"攻击最常见的是利用恶意文本文档传播,多见通过邮件附件进行传播。勒索软件通常会伪装成用户时常查看的文档,如信用卡消费清单、产品订单等。附件中会隐藏恶意代码,当用户打开后恶意代码便会开始执行,释放病毒。不法黑客往往会将摸带病毒的文件通过邮件批量发送给企业、高校、医疗机构等单位,这些单位中的电脑中通常保存较重要的文件,一旦被恶意加密,支付赎金的可能性远远超过普通个人用户。
RaaS是SaaS模式的一个非法应用,网络犯罪分子开发出高度复杂的勒索软件并将其出售给想要发动攻击以换取经济利益的客户。RaaS几乎使任何人都可以在不自己编写代码的情况下进行网络攻击。RaaS使发动网络攻击牟利变得更加容易,这对于企业数据安全是一个巨大的威胁。一旦网络犯罪分子破坏了一个系统并窃取了有价值的数据,他们就需要把目标对准一个买家——通常是企业,以谈判价格出售窃取到的信息。与SaaS应用程序非常相似,RaaS采用基于云的订阅模型。RaaS 开发者使用关联工作流收集受害公司支付赎金的详细信息,然后从收到的赎金中抽取一定比例,再将剩余部分转交给软件购买者。

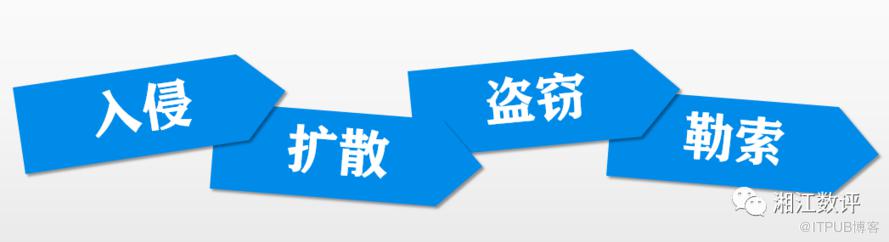
惯用手法∶RDP 爆破、SQL 弱口令爆破,网络钓鱼,恶意电子邮件(包括垃圾邮件广撒网与精准定向投放)及恶意附件投递(包括0ffice 漏洞、Flash漏洞、PDF 阅读器漏洞等),高危漏洞利用,无文件攻击等。也有部分勒索黑客会利用僵尸网络控制的肉鸡渠道分发。
勒索黑客入侵某一台主机之后.往往并不立即运行勒索软件,而是尽可能地利用各种攻击手法在目标网络横向扩散以增加受控主机数量。勒索黑客在此阶段会通过下载各种攻击工具包,包括流行漏洞利用工具,密码提取工具、远程控制木马或后门、下载密码字典继续使用爆破入侵等等。

攻击者会遍历已攻陷主机数据,筛选最有价值的攻击对象,窃取受控主机数据。勒索软件团伙在利用多种技术手段入侵目标系统后,会留置后门、安装多种远程控制软件(如TeamView 破解版、RemoteUtilities 商业远控软件破解版、RemcosRAT、AgentTesla、SnakeKeylogger、AsyncRAT、Nanocore等商业木马),勒索黑客会使用此类工具将失陷网络的机密数据上传到该团伙控制的服务器上。
下载一种或多种勒索软件运行,瘫痪目标网络,留下勒索信件,在暗网渠道发布失陷企业数据,实施勒索。例如.攻击者利用 REyil勒索软件攻击著名计算机厂商 Acer.勒索 5000万美元,攻击者在暗网公布该公司的部分数据,截图包含一些财务报表、银行相关的文档。
虽然我们已经采取了相应措施,但是随着勒索攻击的激增,防线仍有可能被攻破,最常碰到的要求是需要支付大量赎金。面对勒索软件攻击,如何避免支付赎金?
避免支付赎金的最佳方案是采取零容忍态度、采用零信任架构、备份重要数据并定期演练恢复流程。
首先,对勒索行为要采取零容忍态度。向勤索行为者支付赎金,无异干变相激励他们继续实施此类攻击活动。我们必须时刻牢记,勒索行为者是利益驱动的恶意组织,坚持不妥协是基本态度。
其次,采用零信任架构。目前,许多公司已经在使用零信任架构来保护网络。目前多因素身份验证仍然是最常用和最受信任的工具之一。这些方法会增加攻击者的渗透难度。
第三,没有一种 100% 可靠的方法可以阻止攻击的发生,安全供应商总是落后攻击者一步,他们通常只能在攻击者尝试新手段之后.再"对症下药"研发出解决方案。因此,备份企业数据,重要数据进行容灾备份,核心数据建立数据避风港的三位一体数据保护体系是必选。
最后,企业还应制定恢复计划.使用恢复技术。企业应该为数据策略确定优先级。而不是在同一级别保护所有内容. 也就是组织应该知道哪些数据和应用程序对其业务至关重要,制定策略来生成这些数据的隔离副本,并在攻击发生之前制定恢复计划。组织需要每月至少演练一次这些恢复流程,以便他们可以在不影响生产力的情况下恢复数据。
今天我们全面认识了勒索软件,探讨了勤索软件的常规攻击路径,在今后的文章中面我们将重点讨论如何进行索软件的防范,将从三步防范机制、各阶段企业对勒索软件的处理机制以及三位一体数据保护机制三个方向进行详细讲解。
本篇文章内容摘选自“信众智”《面对勒索软件之中国最佳实践白皮书》,内容仅供交流,不做商业用途。同时感谢范总为本公众号尝鲜提供!
原文作者:湘江数评;如有侵权,请联系管理员删除。

