最近,发生很多数据泄密案例。上网冲浪时,意外发现DLP防泄漏系统,说实在的,我一开始真没把它放在眼里,感觉又是一个招摇过市、没有一点墨水的东西。仔细了解后,发现很对胃口,或许能解泄密之急。
一、什么是DLP防泄漏系统?
DLP英文全称是Data Loss Prevention,意思是数据防泄漏,这么一看就好理解多了吧!
核心逻辑:
-
识别:哪些是敏感数据;
-
监控:数据在动;
-
处置:拦截、告警、加密、留痕。
二、DLP的核心功能,都有什么?
大致分为以下4个板块:
1. 敏感数据识别——“眼睛”
这是DLP的地基,作用是帮你认出哪些是敏感数据。
你可以自定义敏感词,比如“客户资料”、“机密文件”、“关键数据”、“红包”、“简历”等,系统会自动识别敏感文件,不需要我们手动整理。
2. 通道管控——“手”
数据从哪走就管哪:U 盘、邮件、网页上传、网盘、云应用(SaaS)、打印、剪贴板、屏幕截图、AI 工具上传……通道覆盖越全,漏的概率越小。
3. 策略执行——“决策”
发现有人搞“小动作”之后,我们该怎么办?这一步解决的就是这个问题。
比如,有人在AI工具上上传敏感文件,系统识别到之后,会立马响应,可以阻止(不让上传)、告警(通知管理员)、审批(先通过线上审批)等。
4. 审计追溯——“账本”
谁、几点、把什么文件、通过什么通道、弄到哪了,全程留痕,报表导出,出事能查,举证能用。
三、具体该怎么选?
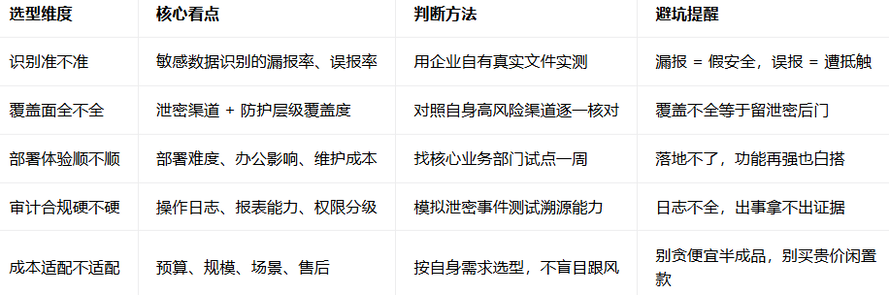
5个选择维度
维度1:识别准不准
维度2:覆盖面全不全
维度3:部署和体验顺不顺
维度4:审计和合规硬不硬
维度5:成本和你适配不适配
这次体验让我对DLP防泄漏系统有了新的理解。对于大部分人来说,需要的是全面、靠谱、安全、顺手的工具,它目前就是这样一个存在。如果你也有数据安全这方面的担忧,真的可以试试它,说不定会和我一样有点意外。
编辑:域智盾软件-小然
来自 “ ITPUB博客 ” ,链接:https://blog.itpub.net/70051125/viewspace-3184265/ ,如需转载,请注明出处,否则将追究法律责任。

