一、明确监控范围与目标
部署监控前,建议先厘清三个核心问题:
监控对象:是仅审计网络流量,还是需要深入到终端操作行为?
风险等级:研发、财务等涉密部门与普通行政部门的策略显然不能一刀切。
合规边界:提前明确告知员工并符合《个人信息保护法》要求,避免后续法律风险。
成熟的方案通常采用"网络层流量审计 + 终端Agent行为采集"的混合架构,既能看清网络通信全貌,又能追溯到具体操作人员。
二、终端层:Agent部署是精细管控的基础
若要做到"监控所有电脑",单纯靠网络层抓包远远不够。需要在每台终端部署轻量级Agent,实现以下能力:
1. 屏幕可视化追溯
管理员可通过控制台实时查看任意终端屏幕,支持多画面同时预览。关键岗位建议开启屏幕录像或定时快照,形成完整的视觉证据链。事后追溯时,能精确还原"谁在什么时间做了什么"。

2. 上网行为全审计
自动记录访问的URL、页面标题、停留时长及搜索关键词。结合网站黑白名单机制,可按部门配置访问策略——例如财务部门屏蔽炒股类网站,研发部门限制社交媒体访问。同时支持敏感词实时报警,当聊天、邮件或搜索中出现"机密"、"客户名单"等预设关键词时,立即向管理员推送告警。
3. 应用程序管控
记录每台终端运行的程序名称、启动时间及使用时长,生成使用热力图。对于游戏、视频播放器等非工作软件,可直接加入程序黑名单,终端尝试运行时被强制终止。此外,还能限制特定程序的网络权限,防止绕过管控。

4. 文件操作与外设审计
文件的创建、修改、复制、删除、重命名、外发等操作全部留痕,时间戳精确到秒。针对USB存储设备,可设置只读、禁用或白名单模式,未经认证的U盘插入即被拦截。打印行为同样需要审计,防止敏感资料通过纸质媒介流出。
5. 即时通讯与邮件审计
工作场景下,微信、QQ、钉钉、企业微信等IM工具的聊天内容,以及邮件收发记录,均可被采集并关联到具体人员。配合敏感词库,能在信息泄露的第一时间触发阻断。
三、网络层:流量与边界管控
终端Agent解决"行为可视"问题,网络层则负责"边界防守":
流量分析与限速:实时监控每台终端和每个应用的带宽占用,对P2P下载、在线视频等高耗流行为进行限速,确保ERP、视频会议等核心业务带宽充足。
违规外联检测:监测终端是否私接手机热点、无线网卡或VPN绕过公司网络。一旦发现违规外联,系统可自动断网并锁定屏幕,防止数据通过"后门"流出。
终端防火墙:限制终端仅允许访问内网或指定网段,从网络层隔离风险。
四、数据聚合与效率分析
采集到的海量终端数据,需要通过统一平台进行聚合分析:
-
时间画像:以图形化方式展示员工各时段的计算机使用情况,快速识别低效时段。
-
效率分析:基于应用程序和网站使用数据,自动生成工作效率报告,辅助管理层优化资源配置。
-
离职风险预警:通过分析文件外发频率、简历搜索行为、聊天记录异常等维度,提前识别潜在风险。
五、部署实施的四个建议
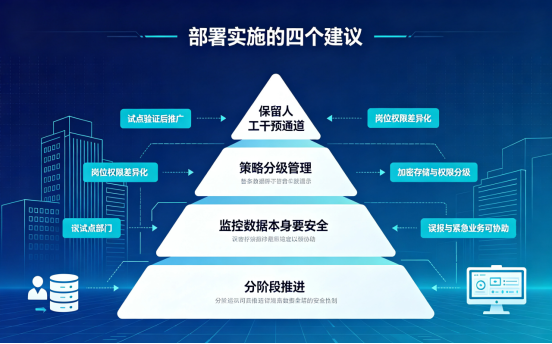
1. 分阶段推进
建议先在小范围试点(如财务或研发部门),验证策略有效性后再全局推广。避免一次性全量部署导致业务中断或员工抵触。
2. 策略分级管理
不同岗位配置不同策略模板。高管、研发、行政的网络权限和审计粒度应有所区别,既保证安全又不影响正常办公。
3. 监控数据本身要安全
采集到的屏幕录像、聊天记录、文件操作日志属于企业核心敏感数据,必须采用加密存储和传输,控制台权限严格分级,防止"监控者"成为新的风险点。
4. 保留人工干预通道
遇到系统误报或紧急业务需求时,管理员应具备远程协助能力,包括远程桌面接管、文件传输、远程开关机等,快速解决问题而非单纯封堵。
结语
局域网监控不是"监视员工",而是将分散的终端纳入统一安全视野,实现"事前防得住、事中看得见、事后查得到"。当前主流的终端安全管理系统已能很好覆盖上述场景,企业在选型时重点关注Agent稳定性、策略灵活度、告警实时性以及数据加密能力即可。技术到位,管理才有底气。
来自 “ ITPUB博客 ” ,链接:https://blog.itpub.net/70051125/viewspace-3181253/ ,如需转载,请注明出处,否则将追究法律责任。

请登录后发表评论
登录
全部评论
