今天看见一个神奇操作,员工打开浏览器,点上传,文件就离家出走了。可能是上传到网盘网页、可能是发给AI工具,也可能是发到抖音上。老板还以为文件可安全了,实则早就传遍全网了。而且,你根本不清楚是哪个员工、什么时间内、上传了什么内容。本文就是来解决这个问题的,通过3个方案,给网页上传操作开“实况”。
一、认识潜在的风险
真不监控,风险是实打实的:
-
数据裸奔,相当于给竞争对手递刀子,而你连是谁干的都不清楚;
-
带毒上传,引狼入室,一波带走全公司;
-
习惯成自然,第一个人传了没事,第二个就跟风,风险是滚雪球的,越来越大。
二、网页上传文件监控实战
方案1:终端侧监控 —— 从“人”和“电脑”入手
思路:既然上传动作发生在员工电脑上,那就从电脑端管起。
具体怎么干:
在员工电脑上装终端安全软件,它能做到:
网址黑白名单:私人网盘、文件分享站、不明上传网站、各种大模型工具,直接拉黑,想传也传不上去;
上传内容识别:上传的文件里含敏感词(合同、报价、客户名),会直接拦下,弹出警告框,不让上传;
全程留痕:谁、哪台电脑、几点、文件名、文件大小、动作类型(上传、下载)、途径,全有记录。
点小眼睛图标,可以查看对方上传的内容。
适合:文件分散在员工电脑上的公司(大部分公司都是这种)。
方案2:网关侧监控 —— 从“路”入手
思路:所有流量都要经过公司网络出口,那就把“路口”管上。
具体怎么干:
在公司出口部署上网行为管理设备,它能看到所有经过的流量:
分类管控:按网站分类封禁(私人网盘、存储分享类网站直接禁);
带宽管理:大文件上传可以限速或拦截,从速度上劝退。
适合谁:网络统一出口、员工必须连公司网才能干活的公司。
注:现在我们能访问的大部分网页都是 HTTPS加密流量,因此只能看到你访问了什么,看不到上传了哪个文件。
方案3:内容侧监控 —— 从“文件本身”入手
具体怎么干:
敏感词:你自己设置敏感词,比如“机密”、“客户信息”这些,根据自己情况设置,一触发就告警;
OCR识别:图片、截图里的文字也能识别,防止“把文件截图上传”这种骚操作。
三、两种操作思路
路线A:挨个操作,一步一个脚印。
路线 B:找一体化解决方案,一步到位。
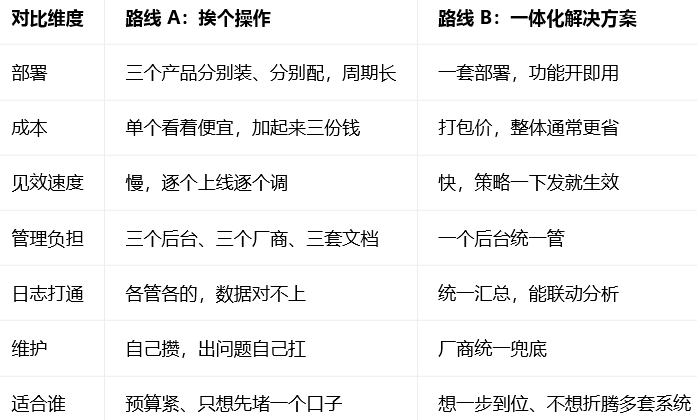
以上就是三个网页上传文件监控方案,大家可以按需选择。最后提醒一下大家,在部署响应软件工具时,要提前告知员工,让员工签字确认,确保自己的行为是符合规范的。
编辑:域智盾软件-小然
来自 “ ITPUB博客 ” ,链接:https://blog.itpub.net/70051125/viewspace-3183736/ ,如需转载,请注明出处,否则将追究法律责任。

