一、背景
数字化日益发展;
网络边界越来越模糊;
远程办公、混合云架构以及物联网(IoT)设备逐渐普及;
出现的问题:传统的“外紧内松”的边界防御模型,难以应对高级持续性威胁(APT)和勒索软件的肆虐。终端设备,作为数据产生和交互的源头,是黑客攻击的重要突破口。
二、解决方案
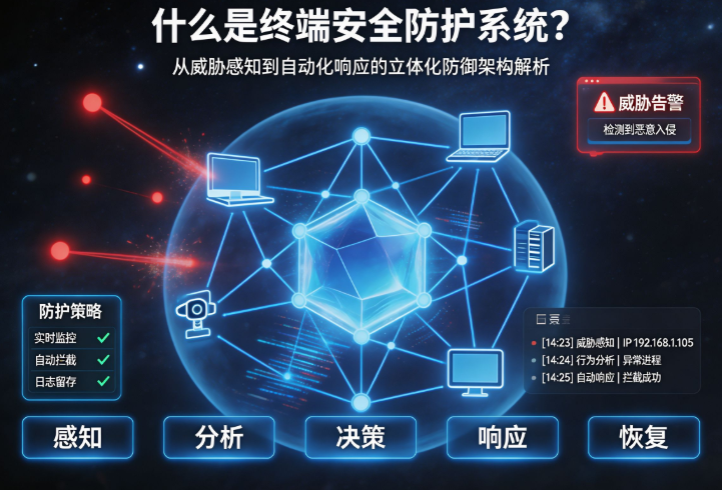
在此背景下,终端安全防护系统应运而生。
这是一种集成了预防、检测、响应与管理的综合性解决方案,为企业构建起立体化防御架构。
(一)威胁感知与持续监控
防御的起点是“看见”。终端Agent(代理程序)深入操作系统内核层,实时采集进程调用链、网络连接、文件读写、注册表修改等底层数据。
这些数据被实时上报至本地分析引擎,通过关联分析,系统能够识别出隐蔽的攻击意图,如暴力破解或异常的数据外发行为。
(二)主动防御与自动化响应
一旦感知到威胁,系统需要立即做出决策。自动化响应机制包括:
进程级阻断:直接Kill掉恶意进程,防止违规软件运行。
网络级隔离:通过终端防火墙或网络准入,隔离高危操作与受感染终端,或限制其在内网的横向访问权限。
文件级处置:加密终端电脑上的所有文件,黑客试图窃取文件,只会拿到加密后的文件(显示乱码)。
三、 运维挑战与集中化管理
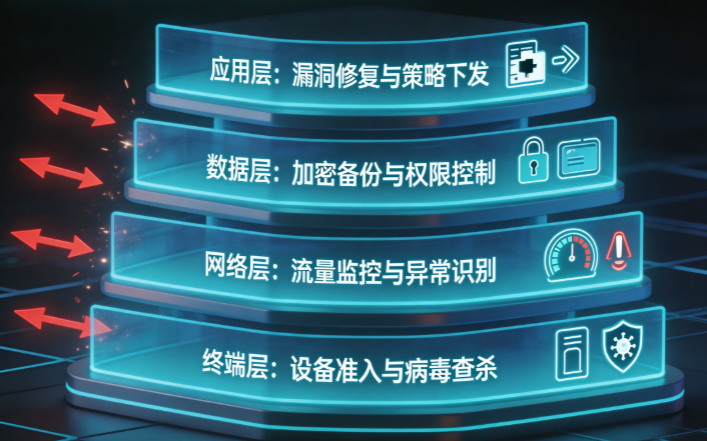
随着企业终端数量的激增,分散式管理已不可行。现代终端安全系统必须提供统一的集中管控平台:
资产可视化:自动盘点全网软硬件资产,识别“影子资产”与未纳管设备。
漏洞闭环管理:定期扫描系统与应用漏洞,提供一键修复或虚拟补丁功能,收敛攻击面。
策略统一下发:支持按部门、角色或地理位置下发差异化安全策略,实现精细化运营。

结语
终端安全防护系统不再是单一的工具,而是企业网络安全体系的基石。
在未来的安全博弈中,随着攻击手法的不断进化,终端安全也将持续向XDR(扩展检测与响应)和零信任架构演进。
对于企业而言,构建一套“看得见、防得住、查得清”的终端安全体系,已不是可选项,而是保障业务连续性的必选项。
来自 “ ITPUB博客 ” ,链接:https://blog.itpub.net/70051125/viewspace-3181656/ ,如需转载,请注明出处,否则将追究法律责任。

