时代在进步,科技在发展。U盘、手机、打印机等设备已经很常见了,然而这些办公“利器”,却成为很多人泄密的“帮凶”。
尤其是电脑上的源代码文件,U盘一拷、手机一拍、打印机一打,机密文件就成为公开资料了。
下面是几个关于源代码安全的知识点:
一、认识常见的“泄密坑”
-
离职带走:程序员工作多点,电脑上存折很多资料,可能会在离职的时候打包带走;
-
仓库开放:有一些新人初入职场,会不小心把公司私有库同步到自己GitHub公开仓库,全网都能下载。
-
外协泄露:项目忙不过来的时候,有团队会找外包,把源码发过去,对方可能把你的核心模块用到下一个客户项目里。
-
设备泄密:笔记本丢了、被偷了。

坑就摆在这里,怎么防呢?
二、源代码文件怎么加密?
1.本地源码上硬锁
两个方案:
可以 用 7zip 打个高强度加密压缩包,密码设成大小写 + 数字 + 符号,暴力破解基本没戏。
还可以右键代码文件夹,选择“属性”、“高级”,勾选“加密内容以便保护数据”,重启后别人登别的账号无法打不开;
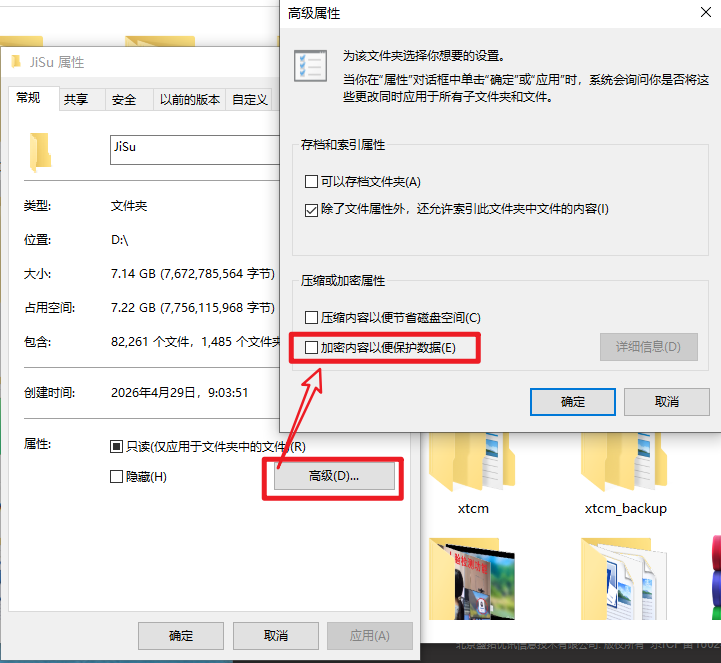
适合人群:独立开发者、1-3 人微型团队。
2.Git权限拆碎给
落地方案:
仓库彻底私有化:禁用公开访问,再加一层 IP 白名单,只能公司内网或者指定办公 IP 访问,外面连仓库地址都 ping 不通;权限拆碎了给:别人人都是管理员,只有运维有全量权限,直接禁止所有人fork到外部仓库;
开操作审计日志,谁克隆了仓库、推送了外部地址、删除了分支,后台全记录,异常操作自动发邮件告警。
适合人群:5-20人中小研发团队,用Git统一管理代码。
3.保密沙箱
如果公司里的源代码文件太大,用平常的工具加密,可能会很卡,这时候就可以使用保密沙箱了。
什么意思呢?
你可以把它理解为一个虚拟的安全空间,源代码文件在里面是不加密的状态,拿到外面就会变成加密形式。
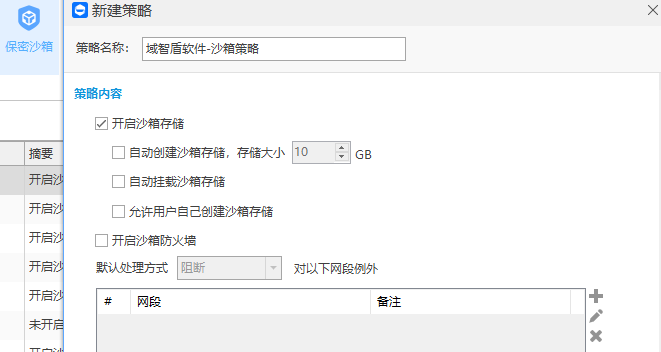
适合人群:20人以上的团队,需要加密大文件。
4.文件透明加密
不用员工额外操作,不影响正常工作流程,文件在保存时会自带加密。
举例说明:
我在自己电脑上新建了一个文件,里面写了一点开发经验,我保存这个文件文件自动加密,不需要做什么操作。
如果我把这个文件发给其他人(好兄弟),好兄弟在他电脑上打开会显示一堆乱码。
补充一点:可以对应用程序(Visual Studio C++ 6.0、Matlab、Dreamweaver、Python、HBuilder)加密。
三、落地指南
源代码加密方案有很多,可以这样落地:
个人开发者:方案 1(本地加密)+ 方案 2(仓库权限);
5-20 人中小团队:方案 2(仓库管控)+ 方案 3(透明加密),重点保护核心仓库和终端文件;
20 人以上研发企业 :方案 3(透明加密)+ 方案 4(沙箱隔离),核心项目放沙箱,全员终端加密,层层防护。
编辑:小然
来自 “ ITPUB博客 ” ,链接:https://blog.itpub.net/70051125/viewspace-3183302/ ,如需转载,请注明出处,否则将追究法律责任。

