-
研发骨干离职,笔记本里的源码压缩包通过个人网盘同步到竞对服务器,HR直到竞对新品发布才后知后觉。
-
财务总监的笔记本在机场候机时被盗,硬盘未做全盘加密,三年凭证数据裸奔。
-
销售把客户报价单直接拖进微信群,群里恰好有代理商,价格体系一夜崩盘。
-
等保测评现场,测评师问:"核心业务数据的加密保护措施是什么?"——会议室沉默。
数据资产的保护,从来不是一个"要不要做"的问题,而是"什么时候开始做"的问题。 而数据加密软件,是企业数据防泄漏(DLP)体系里最基础、也最容易踩坑的一环。
一、数据加密软件的本质:不是"锁文件",是"管权限"
很多老板对加密软件的认知还停留在"给文件设个密码",这其实差了十万八千里。
从技术架构上讲,企业级数据加密软件解决的是三个层面的问题:
|
层面 |
解决什么 |
典型手段 |
|---|---|---|
|
存储层 |
设备丢了数据不泄露 |
全盘加密/文件级加密 |
|
传输层 |
外发渠道可控 |
邮件网关加密、IM外发拦截 |
|
使用层 |
谁能看、能看多久、能干什么 |
权限策略、动态授权、操作审计 |
核心逻辑是:数据本身携带保护属性,离开授权环境自动失效。 员工在内网该干嘛干嘛,文件一旦脱离管控边界,就变成一堆不可读的密文。
二、选型时最容易踩的三个坑
2.1 坑一:加密强度拉满,员工体验拉胯
有些方案加密算法确实硬核,但落地后员工每次打开文件要输两次密码、拷贝文件要申请审批、外发邮件要等半小时——结果就是全员想办法绕过,加密软件沦为摆设。
选型要点:透明加密(Transparent Encryption)是底线要求。 员工加解密,业务流程零打断,策略在后台静默执行。做不到这点的方案,再便宜也别碰。
2.2 坑二:只管加密不管审计
加密是"防",审计是"查"。光加密不审计,等于装了锁但不记录谁开的门。
靠谱的方案会把加密+行为审计+水印溯源打包在一起。谁在什么时候打开了什么文件、是否尝试外发、是否截屏——全量日志上链存证,出事了能回溯、能定责。
2.3 坑三:忽视灾备和离线场景
服务器宕机、网络中断、员工出差——这些场景下如果加密客户端直接锁死所有文件,业务直接停摆。
选型时必须确认:离线授权机制是否完善?密钥托管和灾备恢复方案是否健全? 别让"安全"变成"业务连续性风险"。
三、一个值得参考的落地路径
聊个实际案例。
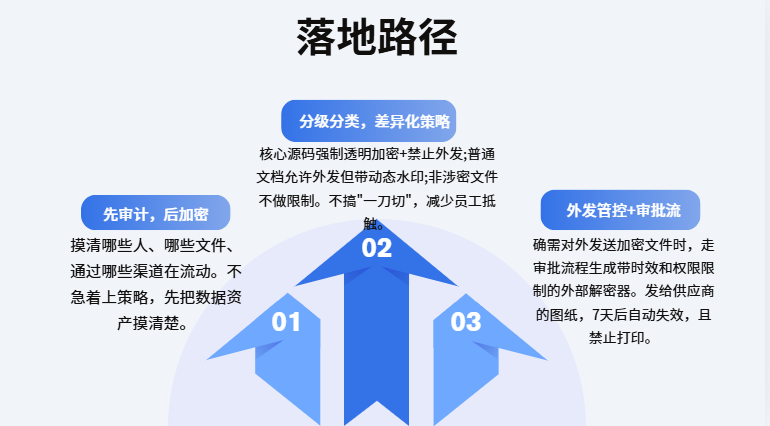
一家做工业控制器的企业,研发团队80多人,代码和电路图是核心资产。他们的落地路径分了三步走:
第一步: 先审计,后加密。 用了一个月的日志采集期,摸清哪些人、哪些文件、通过哪些渠道在流动。不急着上策略,先把数据资产摸清楚。
第二步: 分级分类,差异化策略。 核心源码强制透明加密+禁止外发;普通文档允许外发但带动态水印;非涉密文件不做限制。不搞"一刀切",减少员工抵触。
第三步: 外发管控+审批流。 确需对外发送加密文件时,走审批流程生成带时效和权限限制的外部解密器。发给供应商的图纸,7天后自动失效,且禁止打印。
整个过程中,他们选的工具是国内一款成熟的企业级方案,特点是策略颗粒度细、和AD域集成顺畅、后台管理界面不反人类——IT部门落地阻力小,老板看报表也直观。
上线半年后,一次例行审计中发现了两名员工试图通过私人邮箱外发设计文档,系统自动拦截并告警,事后追溯发现是竞对挖人的前奏。这次拦截,直接避免了一次潜在的知识产权灾难。
四、写在最后
说到底,数据加密软件的落地效果,30%取决于产品本身,70%取决于策略设计和组织配合。
对管理层来说,要算清楚一笔账:一次中等规模的数据泄露事件,平均损失在几百万到上千万(IBM《数据泄露成本报告》2024年数据),而一套成熟的数据加密方案,投入通常不到这个数字的零头。
小编:安企神软件-小英
来自 “ ITPUB博客 ” ,链接:https://blog.itpub.net/70050889/viewspace-3183355/ ,如需转载,请注明出处,否则将追究法律责任。

