防火墙、杀毒软件装了一大堆,规章制度写得面面俱到,但终端数据泄露的漏洞依旧防不住。
员工随意拷贝客户资料、外发内部文档、私人设备接入内网、离职带走核心数据,这些高频问题几乎每家企业都遇到过。
传统终端安全只杀毒、控风险,根本管不住数据流动,而DLP数据防泄漏恰好补上这个短板。
今天就结合企业真实场景,唠唠终端安全与DLP结合的落地思路,以及企业该如何低成本筑牢数据防线。
一、先捋清楚:企业终端数据泄露的真实痛点
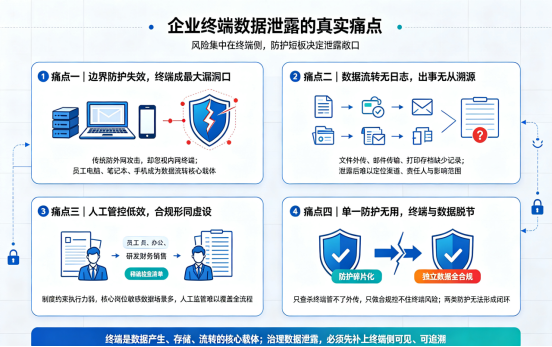
很多中小企业甚至中大型企业,数据安全防护都存在明显短板,所有风险几乎都集中在终端侧,核心痛点就这四点:
1. 边界防护失效,终端成最大漏洞口
传统安全重在防外网攻击,却完全忽视内网终端。
员工电脑、笔记本、手机等终端设备,是数据产生、存储、流转的核心载体,一旦管控空白,外网防护再严密也是形同虚设。
2. 数据流转无日志,出事无从溯源
文件拷贝、微信外发、邮箱传输、打印存档等操作全靠员工自觉,后台无记录、无监控。
一旦发生数据泄露,运维和法务根本查不到泄露渠道、责任人、泄露范围,追责和止损全部落空。

3. 人工管控低效,合规形同虚设
靠行政制度约束员工行为,不仅执行力差,还容易出现疏漏。
尤其是研发、财务、销售等核心岗位,日常接触大量敏感数据,人工监管根本覆盖不了全场景。

4. 单一防护无用,终端与数据脱节
只做终端安全查杀,管不了数据外传;只做数据合规,又控不住终端风险。两者脱节导致防护碎片化,无法形成闭环。
二、核心认知:终端安全与DLP为何必须绑定?
很多运维容易混淆两者的定位,简单来说:终端安全管设备风险,DLP管数据行为安全,二者缺一不可。
终端安全的核心作用是守住设备底线,查杀病毒、拦截恶意程序、管控设备接入权限,避免终端被入侵、被植入木马导致数据被动泄露。
而DLP数据防泄漏的核心,是管控合法人员的违规操作,堵住内部人为泄露的漏洞。
市面上成熟的一体化安全防护方案,会把两者深度融合,不用部署多套系统、不用复杂对接,一套平台就能实现终端风控+数据防泄露全流程管控,完美解决多系统兼容差、运维繁琐的问题。
三、落地实战:一体化防护的核心能力(附真实小案例)
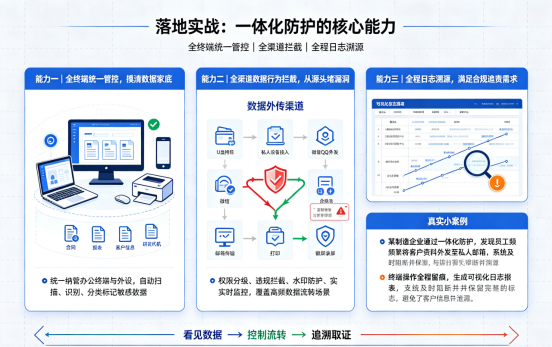
结合多家政企、中小企业落地经验,这套融合方案的核心价值,全体现在日常运维的高频场景中,落地性极强。
1. 全终端统一管控,摸清数据家底
支持公司所有办公终端、外设设备统一纳管,自动扫描终端内的合同、报表、客户信息、研发代码等敏感数据,自动分类标记,解决企业“不知道数据在哪、哪些是敏感数据”的通病。
2. 全渠道数据行为拦截,从源头堵漏洞
针对所有数据外传场景做精准管控:U盘拷贝权限分级、禁止私人设备接入、拦截微信/QQ/邮箱违规外发、限制敏感文件随意打印、截屏录屏水印防护。所有操作实时监控,违规行为可弹窗提醒或直接拦截。
3. 全程日志溯源,满足合规追责需求
所有终端数据操作全程留痕,自动生成可视化日志报表,包含操作人、操作时间、文件名称、流转渠道等完整信息,既能满足等保合规要求,也能在泄露事件发生后快速溯源止损。
四、企业选型关键:拒绝碎片化,要闭环防护
很多企业数据安全做不好,根本原因就是选型混乱:单独装终端杀毒、单独上DLP系统,多套系统独立运行、数据不通、管控割裂,不仅增加运维成本,防护效果还大打折扣。
靠谱的解决方案一定是终端安全+DLP一体化闭环:轻量化部署、适配各类办公设备、无需复杂调试、不影响员工办公效率,兼顾安全管控和用户体验,适配中小企业、政企、研发型企业等各类场景。
五、总结
说到底,当下企业数据安全的核心逻辑早已改变:外网攻击可以靠防火墙抵御,但90%的数据泄露都来自终端内部。单纯的终端防护早已跟不上合规和风控需求,只有终端安全筑牢设备防线、DLP管住数据流转,双重联动才能彻底堵住安全漏洞。
来自 “ ITPUB博客 ” ,链接:https://blog.itpub.net/70050889/viewspace-3182439/ ,如需转载,请注明出处,否则将追究法律责任。

