一、引言:为什么企业需要电脑监控技术
在数字化转型加速的今天,企业内部的数据安全与合规管理面临前所未有的挑战。
员工在办公终端上的操作行为、敏感数据的流转路径、网络访问轨迹等,都直接关系到企业的核心资产安全。传统的安全策略(如防火墙、杀毒软件)主要聚焦于外部威胁,而对内部人员行为的可见性严重不足。
电脑监控软件正是在这一背景下成为企业IT治理体系的关键组件。
它并非简单的"监视"工具,而是一套集行为审计、风险预警、合规管控于一体的技术平台。本文将从技术架构、核心模块、数据安全三个维度,深入剖析企业级电脑监控软件的设计原理与实现机制。

二、系统架构设计:从终端到管理端的完整链路
2.1 分布式架构的整体设计思路
企业级电脑监控软件通常采用
C/S(客户端/服务器)混合B/S(浏览器/服务器) 的架构模式,以兼顾终端数据采集的实时性与管理端访问的便捷性。
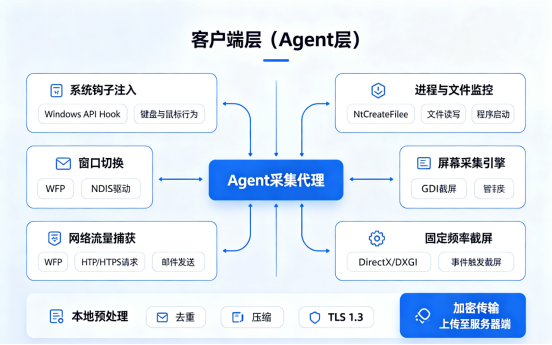
2.1.1 客户端层(Agent层)
客户端部署在被监控终端上,是数据采集的第一入口。其核心职责包括:
-
系统钩子注入:通过Windows API Hook(如
SetWindowsHookEx、SetWinEventHook)或内核驱动层拦截,捕获键盘输入、鼠标操作、窗口切换等基础行为数据 -
进程与文件监控:利用
NtCreateFile、NtOpenProcess等系统调用拦截,实时追踪文件读写、程序启动等行为 -
网络流量捕获:通过WFP(Windows Filtering Platform)或NDIS驱动层抓取网络数据包,分析HTTP/HTTPS请求、邮件发送等网络行为
-
屏幕采集引擎:采用GDI截屏或DirectX/ DXGI硬件加速截屏技术,以固定频率(如每5秒)捕获屏幕快照,同时支持基于事件触发的智能截屏(如敏感窗口激活时)
客户端采集的数据需要经过
本地预处理(去重、压缩、加密)后,通过加密通道(通常采用TLS 1.3)上传至服务器端。
2.1.2 服务端层(Server层)
服务端是整个系统的数据处理中枢,通常采用微服务架构或分层架构设计:
-
接入网关(Gateway):负责客户端连接的负载均衡、身份认证、流量控制
-
消息队列(MQ):采用Kafka或RabbitMQ缓冲海量终端上报的数据,削峰填谷
-
实时计算引擎:基于Flink或Storm对行为数据进行流式处理,实现异常行为的实时检测
-
存储层:采用时序数据库(如InfluxDB)存储行为日志,对象存储(如MinIO)存储屏幕截图,关系型数据库(如PostgreSQL)存储用户与策略元数据
-
分析引擎:基于规则引擎(Drools)和机器学习模型(异常检测算法如Isolation Forest)进行行为分析
2.1.3 管理端层(Web Console层)
管理端为IT管理员提供可视化的策略配置、数据查询、报表生成等功能。技术栈通常采用前后端分离架构:
-
前端:Vue.js/React + Element UI/Ant Design,提供仪表盘、时间轴、热力图等可视化组件
-
后端:Spring Boot / Django REST Framework,提供RESTful API接口
-
权限体系:基于RBAC(Role-Based Access Control)模型,实现分级分权管理
三、核心技术模块深度解析
3.1 屏幕监控与智能识别技术
屏幕监控是电脑监控软件中最直观的功能模块,但其技术实现远比"截图"复杂。
3.1.1 截屏引擎的技术选型
表格
| 技术方案 | 实现原理 | 优点 | 缺点 |
|---|---|---|---|
| GDI截屏 | 调用
BitBlt或
PrintWindow API |
兼容性好,实现简单 | CPU占用高,无法捕获硬件加速渲染内容 |
| DXGI截屏 | 使用Desktop Duplication API | 性能高,支持DirectX应用 | 仅支持Windows 8+,需要GPU支持 |
| 内核层截屏 | 驱动层拦截显示缓冲区 | 最底层,防绕过能力强 | 开发难度大,稳定性风险高 |
企业级产品通常采用
混合策略:优先使用DXGI获取高性能截屏,对老旧系统回退到GDI方案,同时在关键场景(如检测到敏感操作时)触发内核层深度捕获。
3.1.2 OCR与内容识别
单纯的截图存储无法支持语义级检索。现代监控软件会集成OCR(光学字符识别)引擎,对截图进行文字提取。技术要点包括:
-
文本区域检测:基于 EAST 或 CRAFT 算法定位截图中的文本区域
-
文字识别:采用 CRNN + CTC 或基于Transformer的OCR模型(如PaddleOCR、TrOCR)
-
敏感词匹配:将识别出的文本与企业自定义的敏感词库进行匹配,触发告警
此外,部分高级方案还会引入
图像分类模型(如ResNet、EfficientNet),识别截图中是否包含财务报表、代码仓库、客户名单等敏感界面。
3.2 网络行为监控与协议解析
3.2.1 HTTPS流量解密技术
现代网络通信大多采用HTTPS加密,这给传统流量监控带来了挑战。企业级监控软件通常采用以下技术方案:
方案一:中间人代理(MITM Proxy)
在客户端部署本地代理,通过安装自签名根证书到系统信任库,对HTTPS流量进行解密-分析-重新加密。技术实现上:
-
生成自签名CA证书,通过组策略或脚本下发到终端
-
拦截客户端的TLS握手过程,使用CA证书动态签发目标网站的伪造证书
-
解密流量后,提取URL、请求体、响应内容等关键信息
-
重新加密后转发给真实服务器
方案二:基于内核驱动的流量重定向
通过TDI(Transport Driver Interface)或WFP(Windows Filtering Platform)驱动,在数据包层面进行拦截,结合深度包检测(DPI)技术识别应用层协议。
3.2.2 应用层协议识别
监控软件需要识别终端上运行的具体应用及其网络行为:
-
协议指纹库:基于已知应用的TLS握手特征、User-Agent、SNI字段等建立指纹库
-
行为模式分析:通过流量时序特征(包大小分布、连接频率)识别加密流量中的应用类型
-
DNS监控:记录DNS查询日志,关联后续的网络连接行为
3.3 文件与数据防泄漏(DLP)监控
3.3.1 文件操作审计
通过文件系统过滤驱动(Minifilter Driver)或用户层API Hook,监控文件的创建、读取、修改、删除、重命名、复制等操作。关键监控点包括:
-
外设接入检测:监控USB存储设备的插入事件,记录设备VID/PID、序列号
-
剪贴板监控:拦截
WM_DRAWCLIPBOARD消息,记录复制-粘贴行为的内容摘要 -
打印监控:通过打印池(Print Spooler)API拦截,记录打印任务的目标文档、页数、打印机名称
3.3.2 内容感知的数据分类
传统的DLP依赖文件扩展名或路径规则,容易被绕过。现代方案引入
内容感知技术:
-
文件指纹:对敏感文件计算局部敏感哈希(LSH),即使文件被修改少量内容也能识别
-
正则表达式与NLP:对文档内容进行正则匹配(如身份证号、银行卡号)或NLP实体识别(如公司名称、项目名称)
-
机器学习分类:训练文档分类模型(如BERT-based分类器),自动识别文档的敏感等级
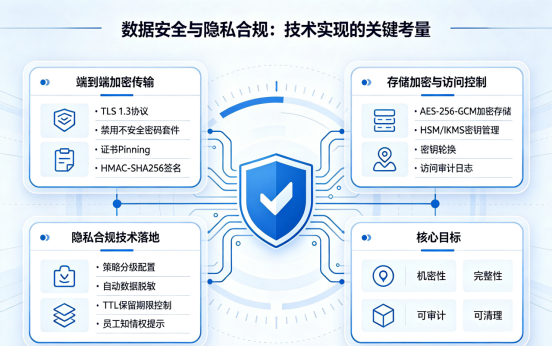
四、数据安全与隐私合规:技术实现的关键考量
4.1 端到端加密传输
终端采集的数据在传输过程中必须保证机密性和完整性:
-
传输加密:采用TLS 1.3协议,禁用不安全的密码套件(如RC4、DES)
-
证书 pinning:客户端内置服务器证书公钥指纹,防止中间人攻击
-
数据签名:每条上报记录附带HMAC-SHA256签名,服务端验证数据未被篡改
4.2 存储加密与访问控制
-
静态数据加密:数据库中的敏感字段(如截图路径、行为日志)采用AES-256-GCM加密存储
-
密钥管理:使用硬件安全模块(HSM)或KMS(密钥管理服务)管理加密密钥,支持密钥轮换
-
访问审计:管理端的每一次数据查询、策略修改都记录审计日志,支持不可抵赖性
4.3 隐私合规的技术落地
企业在部署监控软件时,必须平衡安全需求与员工隐私权。技术上可通过以下手段实现合规:
-
策略分级:区分"强制监控"(如涉密岗位)与"自选监控"(如普通岗位),技术层面通过策略引擎实现差异化配置
-
数据脱敏:对键盘记录中的密码输入、聊天内容中的个人隐私信息进行自动脱敏处理
-
保留期限控制:通过自动化任务定期清理过期数据,技术上设置TTL(Time To Live)机制
-
员工知情权:在客户端界面展示监控状态标识,技术上可通过系统托盘图标、登录提示等方式实现
五、典型应用场景与技术选型建议
5.1 场景一:研发代码防泄漏
技术要点:
-
重点监控IDE进程(如VS Code、IntelliJ IDEA)的文件操作与剪贴板行为
-
对Git操作进行深度审计,记录
git push的目标仓库、提交内容摘要 -
集成代码指纹技术,识别敏感代码片段的外泄
5.2 场景二:远程办公终端管控
技术要点:
-
客户端需支持VPN环境下的稳定通信,采用心跳机制检测在线状态
-
屏幕监控需适配多显示器、高DPI缩放等复杂场景
-
支持离线缓存模式,网络恢复后自动补传数据
5.3 场景三:外包人员合规审计
技术要点:
-
实施最小权限原则,仅监控与业务相关的应用与数据
-
提供独立的审计报告接口,满足甲方的合规审查需求
-
支持按项目、按人员维度的数据隔离与权限控制
六、总结与展望
企业级电脑监控软件的技术演进,本质上反映了企业对"内部威胁"认知的深化。从最初的简单日志记录,到如今的AI驱动行为分析,其技术栈已涵盖操作系统内核、网络协议、机器学习、数据安全等多个领域。
未来,随着零信任架构(Zero Trust)的普及,电脑监控软件将进一步与身份认证、终端检测与响应(EDR)、安全信息与事件管理(SIEM)等系统深度集成,形成更加智能、联动的企业安全运营中心(SOC)。对于IT从业者而言,理解其底层技术原理,不仅有助于选型与部署,更是构建企业整体安全能力的重要一环。
小编:英
来自 “ ITPUB博客 ” ,链接:https://blog.itpub.net/70050889/viewspace-3181373/ ,如需转载,请注明出处,否则将追究法律责任。

请登录后发表评论
登录
全部评论
