在企业数据安全运维中,多数企业面临共性痛点:边界安全设备(防火墙、WAF)可抵御外部攻击,却无法管控内部数据流转;员工文件外发、U盘拷贝、截屏打印缺乏强制管控;核心文档、图纸、源码外泄后无溯源记录;制度约束落地性差,数据安全处于“人为裸奔”状态。
内部数据泄露已成为企业数据安全的主要风险,而 企业加密软件作为终端数据防泄露的核心工具,凭借轻量化、高适配、易落地的特性,成为中小企业数据安全建设的首选方案。
本文从技术原理、落地场景、核心能力三个维度,拆解企业加密软件的实战价值。
一、核心技术原理:透明加密,智能防护
主流企业级加密方案均采用内核层透明加密技术,区别于传统手动加密、压缩加密的轻量化工具,具备企业级管控能力。其核心逻辑是在系统内核驱动层实现文件实时加密解密,无需人工干预。
内网授权环境下,用户正常编辑、保存、打开文件,系统自动完成加密和解密操作,不改变员工操作习惯、不影响办公效率。文件一旦脱离企业内网环境,未授权设备无法正常读取,文件内容自动失效,从源头杜绝数据外泄。

二、企业核心落地能力,解决真实运维难题
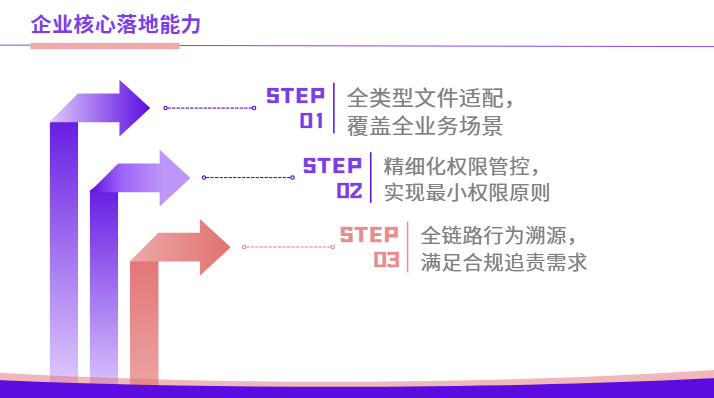
2.1 全类型文件适配,覆盖全业务场景
成熟的企业加密体系可深度适配办公文档、工程图纸、程序源码、财务报表、业务台账等各类核心文件格式,兼容Office、CAD、PS、开发编译器等主流办公及业务软件,解决了普通加密工具兼容性差、易导致文件损坏、软件闪退的问题。
实战案例:某制造企业核心工艺图纸频繁因员工离职、私自外发泄露,竞品低价窃取核心工艺。部署企业加密方案后,所有设计图纸自动加密归档,内网流转正常,外网、离线、U盘拷贝后文件无法打开,彻底解决图纸泄密难题。
2.2 精细化权限管控,实现最小权限原则
数据泄密的核心诱因是权限泛滥。专业企业加密软件支持基于组织架构的细粒度权限划分,可按部门、岗位、个人配置差异化权限,精准控制文件拷贝、打印、截屏、离线查看、外发等操作。
同时支持自定义外发审批流程,员工对外传输加密文件需线上提交申请,管理员审核放行后方可外发,实现“事前管控、事中审批”,规避私自外传风险。
2.3 全链路行为溯源,满足合规追责需求
终端所有文件操作行为全程日志留痕,涵盖文件创建、修改、删除、拷贝、外发、打印等全行为记录,支持日志检索、统计、导出。一旦发生数据异常泄露,可快速定位操作人、操作时间、泄露文件,为企业追责、合规自查提供有效依据,解决了企业“泄密无证据”的运维痛点。
三、企业选型核心标准,避开落地误区
很多企业加密落地失败,核心是选型偏差。
第一,摒弃个人级加密工具,此类工具无批量管控、权限分级、日志溯源能力,无法适配企业运维场景;
第二,优先内核层加密方案,拒绝应用层加密,避免出现加密失效、文件破解风险;
第三,兼顾安全性与兼容性,避免加密程序与业务软件冲突,影响企业正常生产办公。

四、总结
对于绝大多数中小企业而言,复杂的零信任架构、全域数据安全平台部署成本高、落地难度大,企业加密软件是性价比最高、落地最快的终端数据防泄露解决方案。它以技术手段替代人工制度管控,从文件源头构建安全屏障,有效解决内部泄密、离职窃密、外发失控等核心问题。
小编:安企神软件-英
来自 “ ITPUB博客 ” ,链接:https://blog.itpub.net/70050889/viewspace-3182955/ ,如需转载,请注明出处,否则将追究法律责任。

