"老王,你电脑又中招了?"
"别提了,点了个邮件附件,整个部门文件全被锁了。"
这段对话,在很多企业里每天都在上演。终端——员工手头那台电脑、那部手机——正成为黑客最爱的突破口。数据显示,超过70%的数据泄露事件,起点都是终端设备。
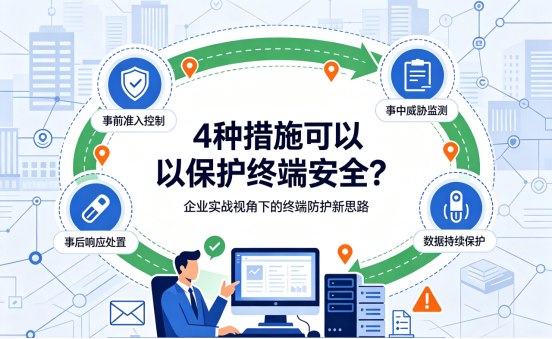
那么问题来了:哪种措施可以保护终端安全?
别指望单一方案能搞定。
真正管用的,是下面这7种措施。
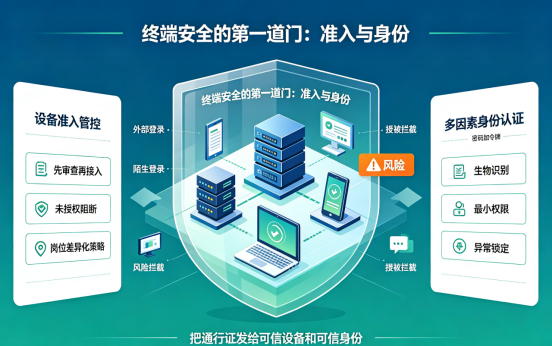
一、终端安全的"第一道门":准入与身份
1.1 设备准入管控——"先验身份,再放行"
企业终端数量多、分布广,很多安全隐患来自"谁都能连"的粗放管理。一个靠谱的管控思路是:接入前先审查。
1.只有安装了指定防护组件、系统补丁更新到位的设备,才允许接入企业网络;
2.对未授权设备自动识别并阻断,防止外部设备带着病毒"混进来";
3.支持按部门、按岗位设置差异化的准入策略,研发区与行政区的门槛本来就该不一样。
这套逻辑相当于给每台终端发了张"通行证",没证的直接拦在门外。
1.2 多因素身份认证——"密码不够,再加一道"
单靠密码登录,撞库、弱口令破解的风险太高。建议企业推行:
1.密码 + 动态令牌/生物识别的双因子认证;
2.按角色分配最小权限,普通员工、项目经理、高管的访问边界要划清楚;
3.异常登录行为(异地、非工作时间)自动触发二次验证或临时锁定。
二、终端安全的"动态防线":行为与威胁
2.1 实时行为监控——"终端上装个24小时值班员"
传统杀毒软件靠特征码"守株待兔",面对无文件攻击、内存马、零日漏洞利用时基本失效。
更务实的做法是引入行为级监控:
1.持续监测终端上的进程、网络连接、文件操作,一旦发现异常进程树或隐蔽通信,立刻告警;
2.结合机器学习识别"看起来正常、实则可疑"的操作模式,比如某进程突然大量加密文件——勒索病毒的典型动作;
3.生成完整攻击链图谱,回答"攻击者从哪来、经过了哪些终端、窃取了什么"这类溯源问题。
2.2 应用程序与上网管控——"该干啥干啥,不该碰的别碰"
员工终端是生产力工具,也是风险入口。管控要点:
1.程序黑白名单:工作无关的游戏、炒股、破解工具直接列入黑名单,从源头减少恶意软件借道入侵;
2.网站访问过滤:批量屏蔽高危站点,同时允许白名单内的业务网站正常访问;
3.违规外联监测:7×24小时监测终端网络状态,一旦检测到私接热点、切换外网,自动断网+锁屏,秒级止损。

三、终端安全的"数据底线":加密与审计
3.1 数据加密与防泄漏——"文件丢了也不怕"
企业核心数据(研发资料、客户名单、财务报表)一旦泄露,损失难以估量。防护措施:
1.对敏感文件采用透明加密,员工正常打开、编辑无感知,但文件离开安全环境即变乱码;
2.外发文件设置打开次数、有效期,防止"一发不可收";
3.详细记录文件全生命周期操作(创建、修改、复制、删除、外发),出事可追溯。
3.2 外设与介质管控——"U盘不是想插就能插"
U盘、移动硬盘是线下泄密的重灾区。建议:
1.对USB设备分级管控:全部禁用、只读放行、限时授信、指定设备白名单,多种模式灵活切换;
2.插入陌生外设时自动扫描查杀,阻断病毒物理传播通道;
3.禁止指定程序通过外设拷贝文件,从操作层面封死数据外泄路径。
四、终端安全的"兜底机制":补丁与应急
4.1 自动化补丁管理——"漏洞不补,等于给黑客留门"
系统漏洞是勒索软件、黑客攻击的主要突破口。但人工逐台排查补丁,效率低、易遗漏。
1.自动全网扫描终端,生成可视化漏洞报表(已安装、未安装、高危补丁一目了然);
2.支持一键批量分发、静默安装,无需员工手动操作;
3.常态化清零安全短板,从底层提升终端抗攻击能力。
4.2 安全审计与合规——"操作留痕,心里有底"
1.完整记录终端登录、文件访问、网络行为、程序运行等日志;
2.自动生成合规报表,满足等保2.0、网络安全法等审计要求;
3.通过审计数据分析,发现管理漏洞,持续优化安全策略。

五、结语:哪种措施可以保护终端安全?
回到文章标题提出的问题——哪种措施可以保护终端安全?
从企业实践来看,单一手段已不足以应对高级威胁常态化的现状。真正的防护逻辑,应当是"准入管控把住门、行为监控盯住人、数据加密守住底、补丁审计兜住底"的闭环体系。Gartner对EPP的定义明确要求,终端保护平台需同时具备攻击面缩减、威胁预防、检测响应、事件调查与补救等全流程能力。
来自 “ ITPUB博客 ” ,链接:https://blog.itpub.net/70050889/viewspace-3181630/ ,如需转载,请注明出处,否则将追究法律责任。

