Gemini 4 Argon 在真实世界的软件工程、法律和金融等企业知识工作以及网络安全防御等复杂工作流中提供前沿性能。
Google DeepMind 高级副总裁兼 Google 首席 AI 架构师
今天,我们宣布推出新的前沿模型 Gemini 4 Argon,该模型正通过我们的 Fairwind Program 向一组受信任的网络防御者逐步开放。Argon 旨在在复杂、长周期的工作流中维持深度推理,正在从根本上改变我们在 Google 工作和构建的方式。它在真实世界的软件工程、法律和金融等企业知识工作以及网络安全防御等复杂工作流中提供前沿性能。
安全地发布这一级别的前沿能力需要分阶段推进。我们正积极参与美国政府关于发布前模型访问的自愿流程,同时逐步扩大访问范围。我们将继续收集早期测试者的反馈,并在护栏方面持续迭代,随后尽快让 Argon 面向开发者、企业和消费者开放。
Argon 将以每百万输入 token 2 美元、每百万输出 token 10 美元的 introductory price 1 发布,缓存输入 token 的价格为输入 token 价格的 95% 折扣。
改变我们在 Google 工作和构建的方式
Gemini 4 Argon 已经在为我们的内部工作流提供支持,数千名 Google 员工强调了该模型在专业编码任务、开展更深入研究和写作质量方面的优势。它正在帮助团队更快构建,推动工程生产力的边界,并加速突破:
量子算法优化:Argon 正在帮助我们的量子计算研究人员优化那些对重要应用形成瓶颈的子程序的时空资源(量子比特 × 门)。在一个例子中,它在几分钟内就比已发布的基线提升了 40%。
内存效率:一组 Argon 智能体分析了全集群性能分析遥测数据,以自主识别并在 Google 数据中心范围内应用内存优化,推出后释放了超过 300 TiB 内存,预计总节省量可达 500 TiB 至 1 PiB。
大规模代码库迁移与优化:Argon 智能体正在 Google 内部推进将 C/C++ 代码库迁移到 Rust——从 re2、libgav1 等核心库的数万行代码,扩展到 Fuchsia Zircon 内核的 80 万行以上。鉴于其中许多系统的关键性,这类大规模重写正在经过严格的自动化与人工审计、仿真测试和审查后才会投入生产。对于 Google 用于视频解码的开源软件 libgav1,Argon 智能体接手了现有的 Rust 移植版本,并通过多轮性能分析引导实验、研究编译器输出、生成安全的 Rust 代码以便编译器自动向量化,替换了 32K 行 SIMD 代码。最终结果是一个内存安全的视频解码器,其运行速度比 Rust 移植版本快 2.7 倍,视频输出完全一致,使其更接近优化后的 C++。
更努力地解决你最复杂的问题
为支持 Gemini 4 Argon 在更长、更复杂用例中的能力,我们将模型的输出 token 上限从此前的 64K token 大幅提升至行业领先的 1M token。当模型有足够空间深入思考并在单次轨迹中生成数十万 token 时,它为推理增加了新的深度,从而一次性解决棘手问题。

赋能跨领域的编码与企业工作流
Gemini 4 Argon 在编码、推理和多模态方面的能力,以及其维持长时间、多步骤任务的能力,使其能够在各类企业工作流中表现出色。
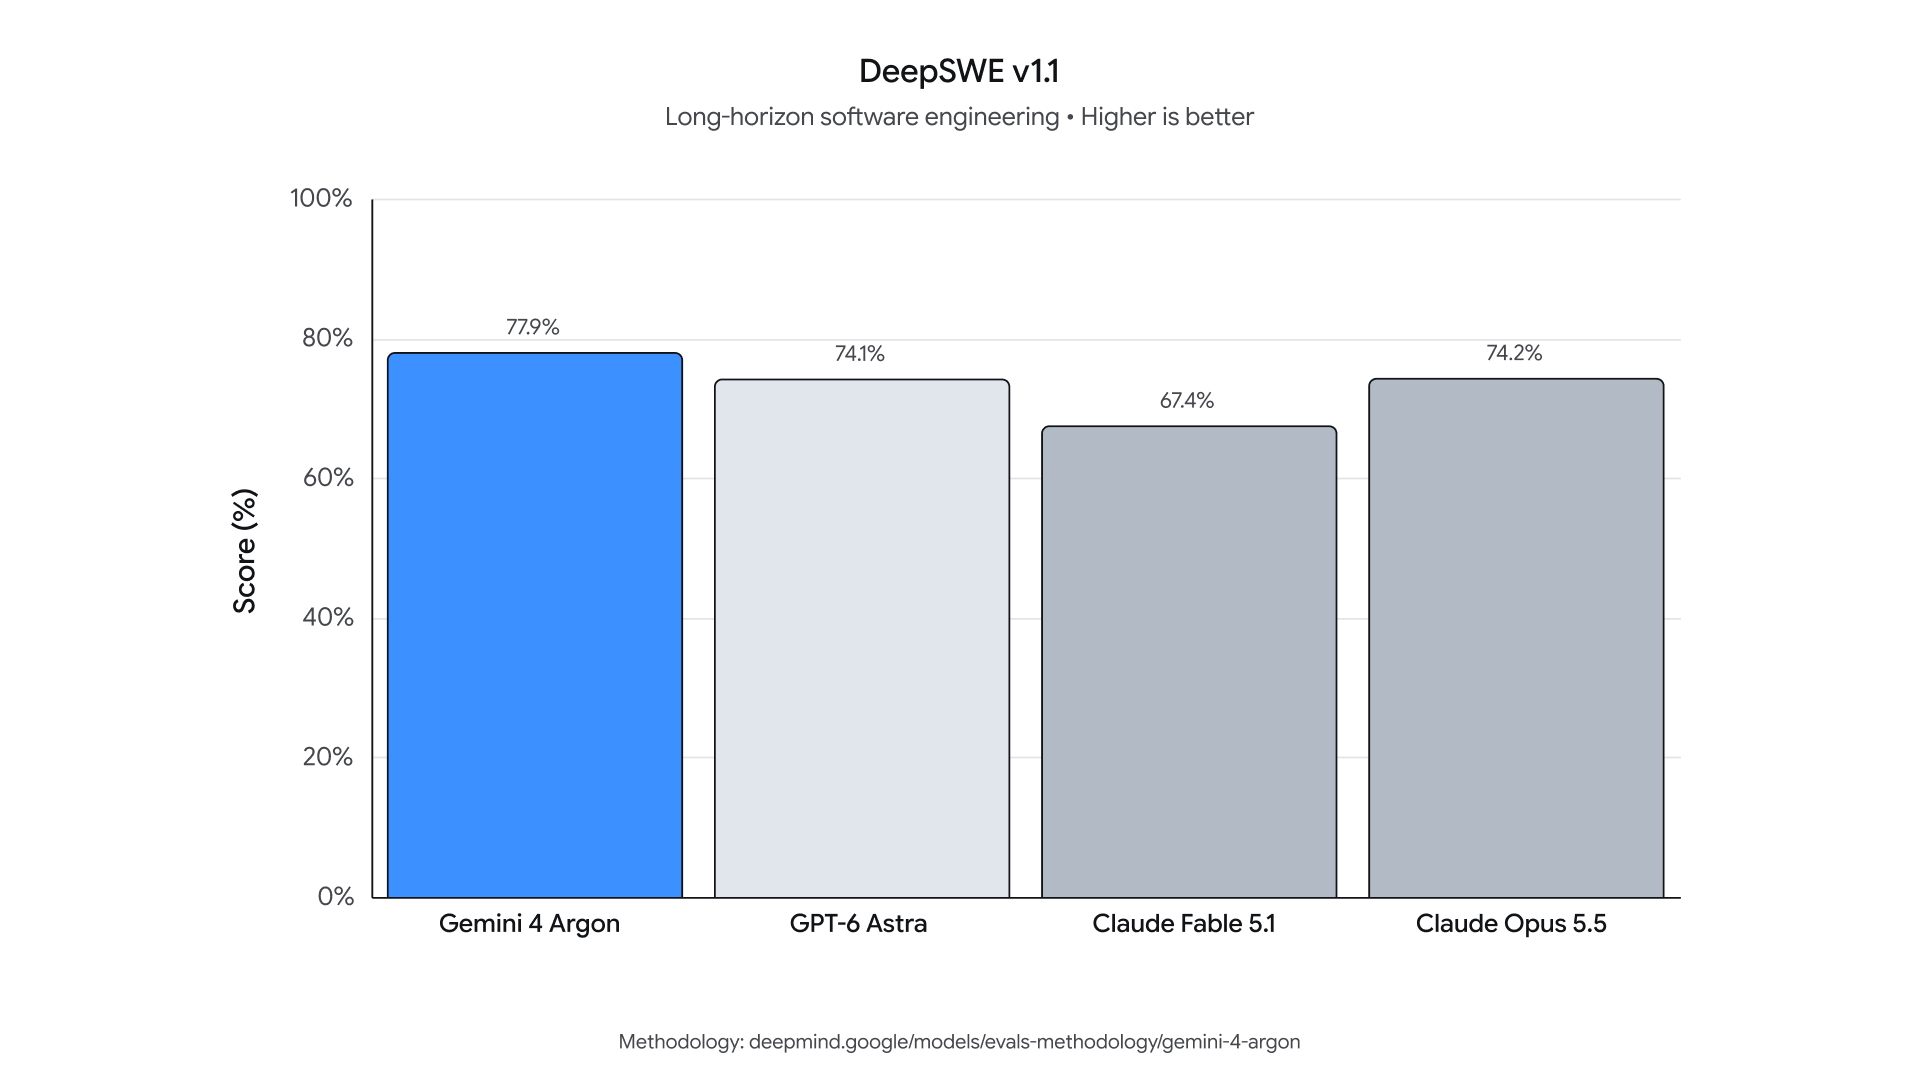
Google 工程师一直在日常任务中使用 Argon,从日常调试到大规模代码库迁移和算法设计。它在 DeepSWE v1.1(77.9%)上树立了新的最先进水平,该基准衡量模型在真实世界长周期软件工程任务中的表现。
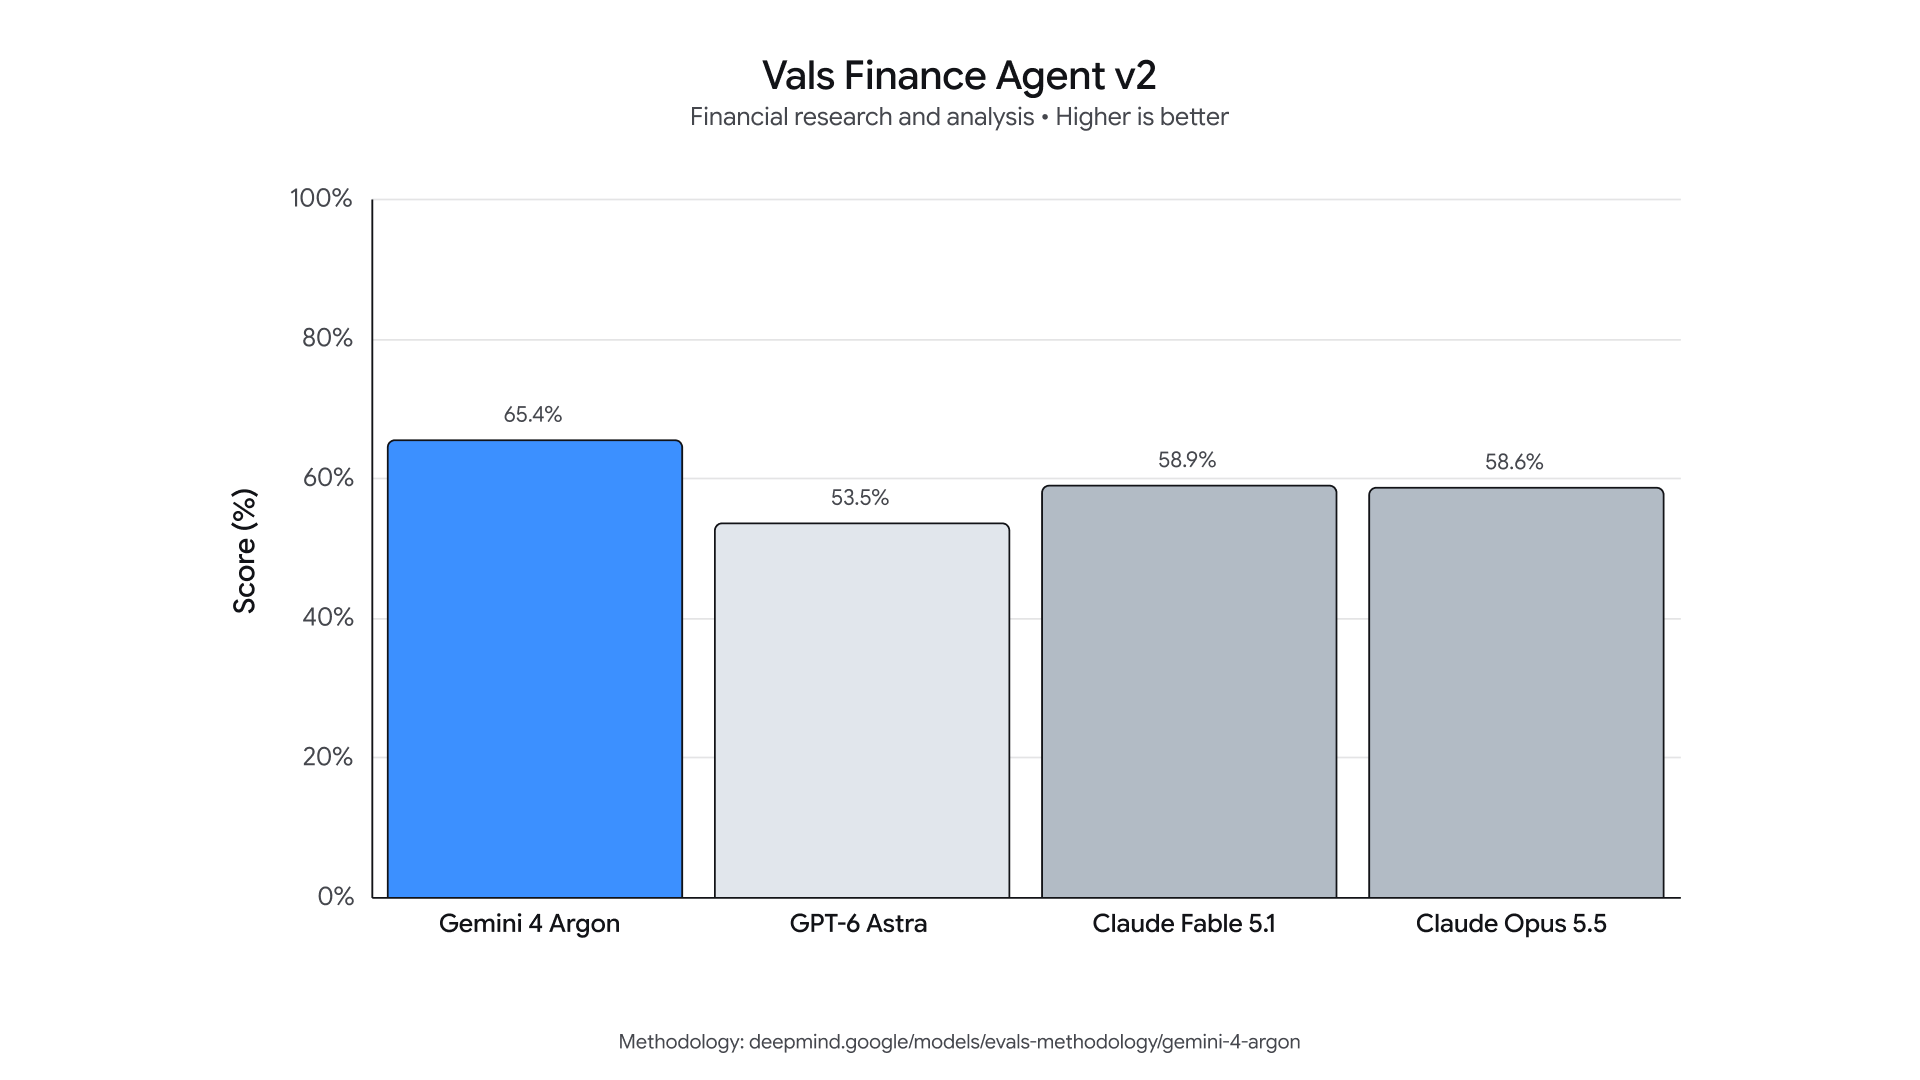
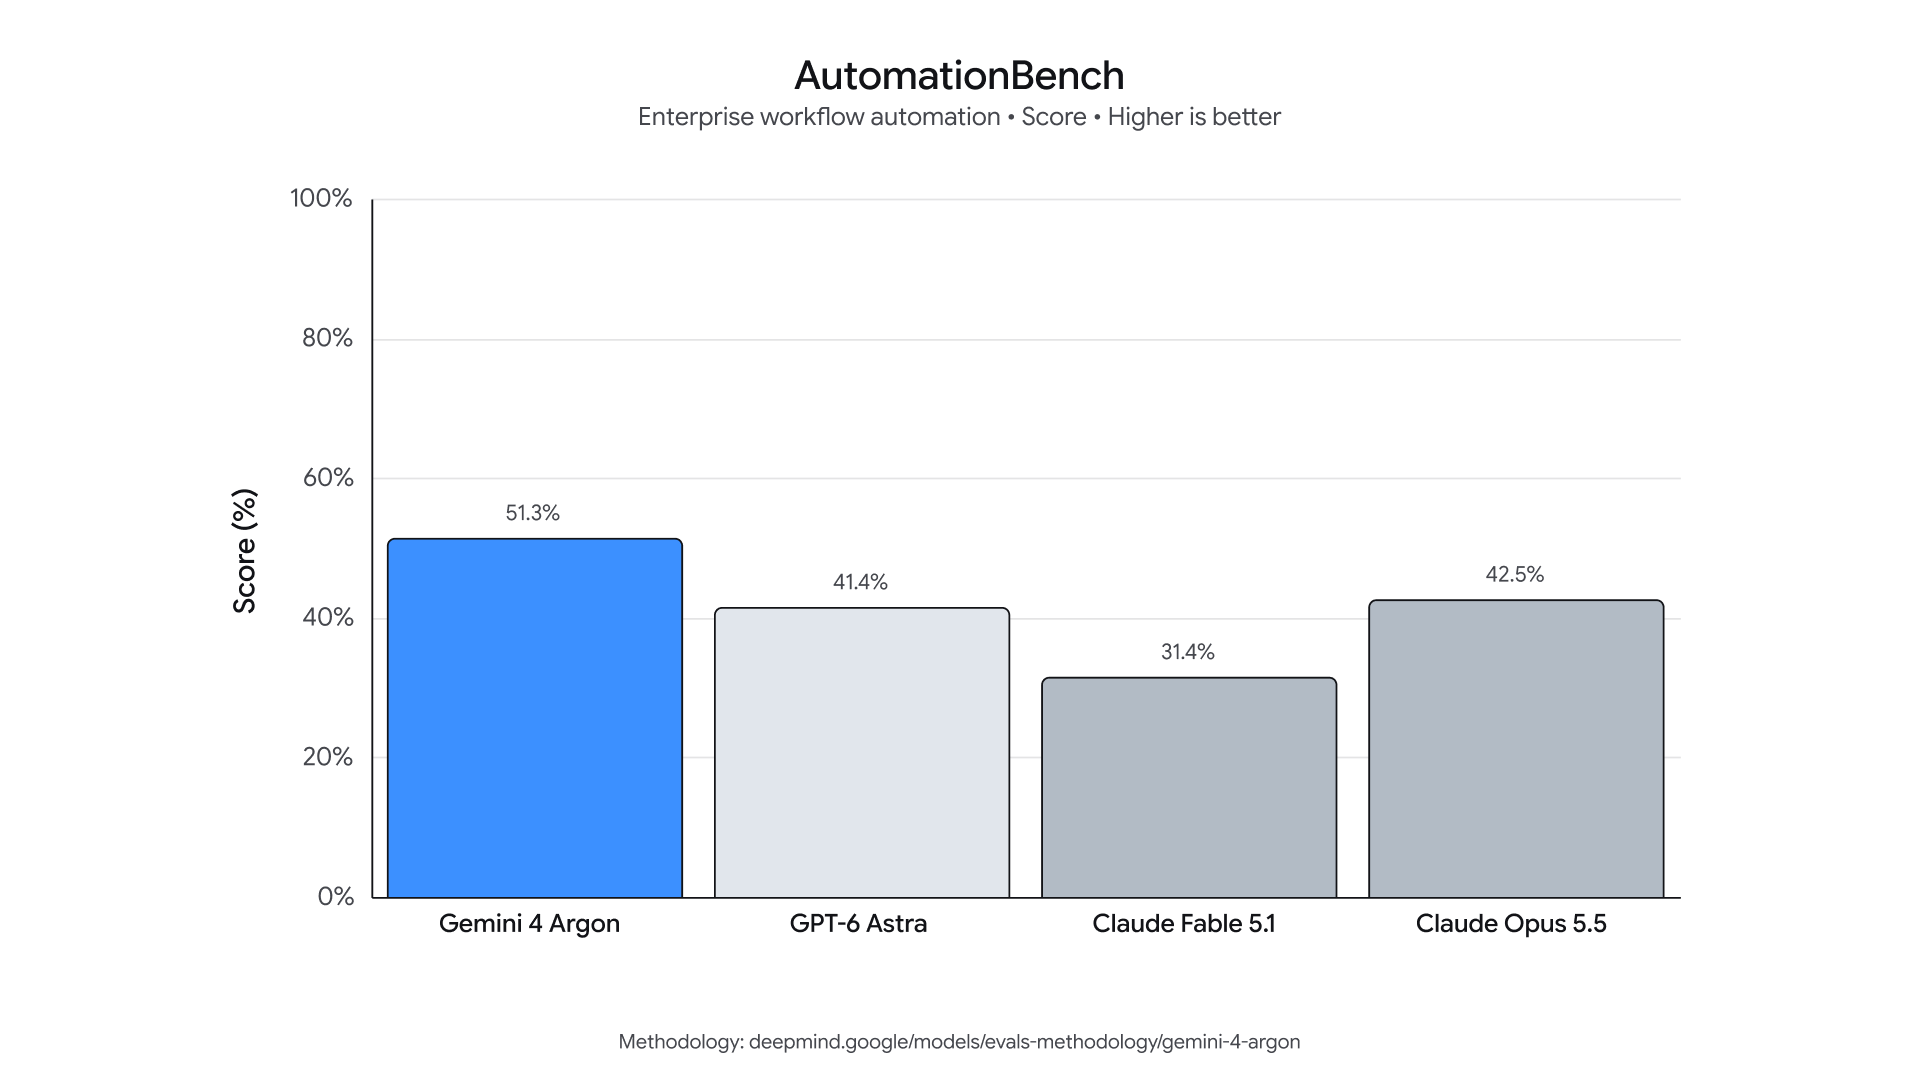
除编码之外,Argon 还是 Vals Index 上的领先模型,该指数衡量金融、编码、法律和税务工作方面的经济影响,每个领域按其对美国 GDP 的贡献加权。我们在其他领域特定评估中也看到类似的领先表现,例如 Vals Finance Agent(智能体) v2(多步骤金融研究)和 Harvey 的 Legal Agent Benchmark(法律研究与起草)。在 AutomationBench 上,即 Zapier 衡量核心业务职能端到端执行的基准,Argon 以 51.3% 的得分排名第一。
当知识工作需要进行视觉理解时,Argon 也具有独特的优势。它能够驱动专业图表分析、从长视频中识别细节,并基于一系列文档采取行动。例如,在衡量长视频理解的 LVBench 上,Argon 以 91.7% 的得分达到最先进水平。


在防御性网络安全方面领先
为了更好地帮助网络防御者应对新时代的网络攻击,我们训练 Gemini 4 Argon 在网络安全防御方面具备高度能力。Argon 可以自主发现、验证并修补关键软件漏洞。对于受信任的防御者以及我们在 Google 的内部团队,我们将发布不带网络防护栏的 Argon,以便他们能够充分利用其完整的前沿级网络安全防御能力。
Wiz 已经通过其 Scan for Good 计划将 Argon 用于网络安全防御——该计划致力于通过发现并修复高风险暴露,免费保护关键公共基础设施。在其影响的早期演示中,该模型发现了一个关键漏洞,暴露了全球医院使用的医疗软件中的敏感个人信息,识别出此前前沿模型遗漏的严重风险。
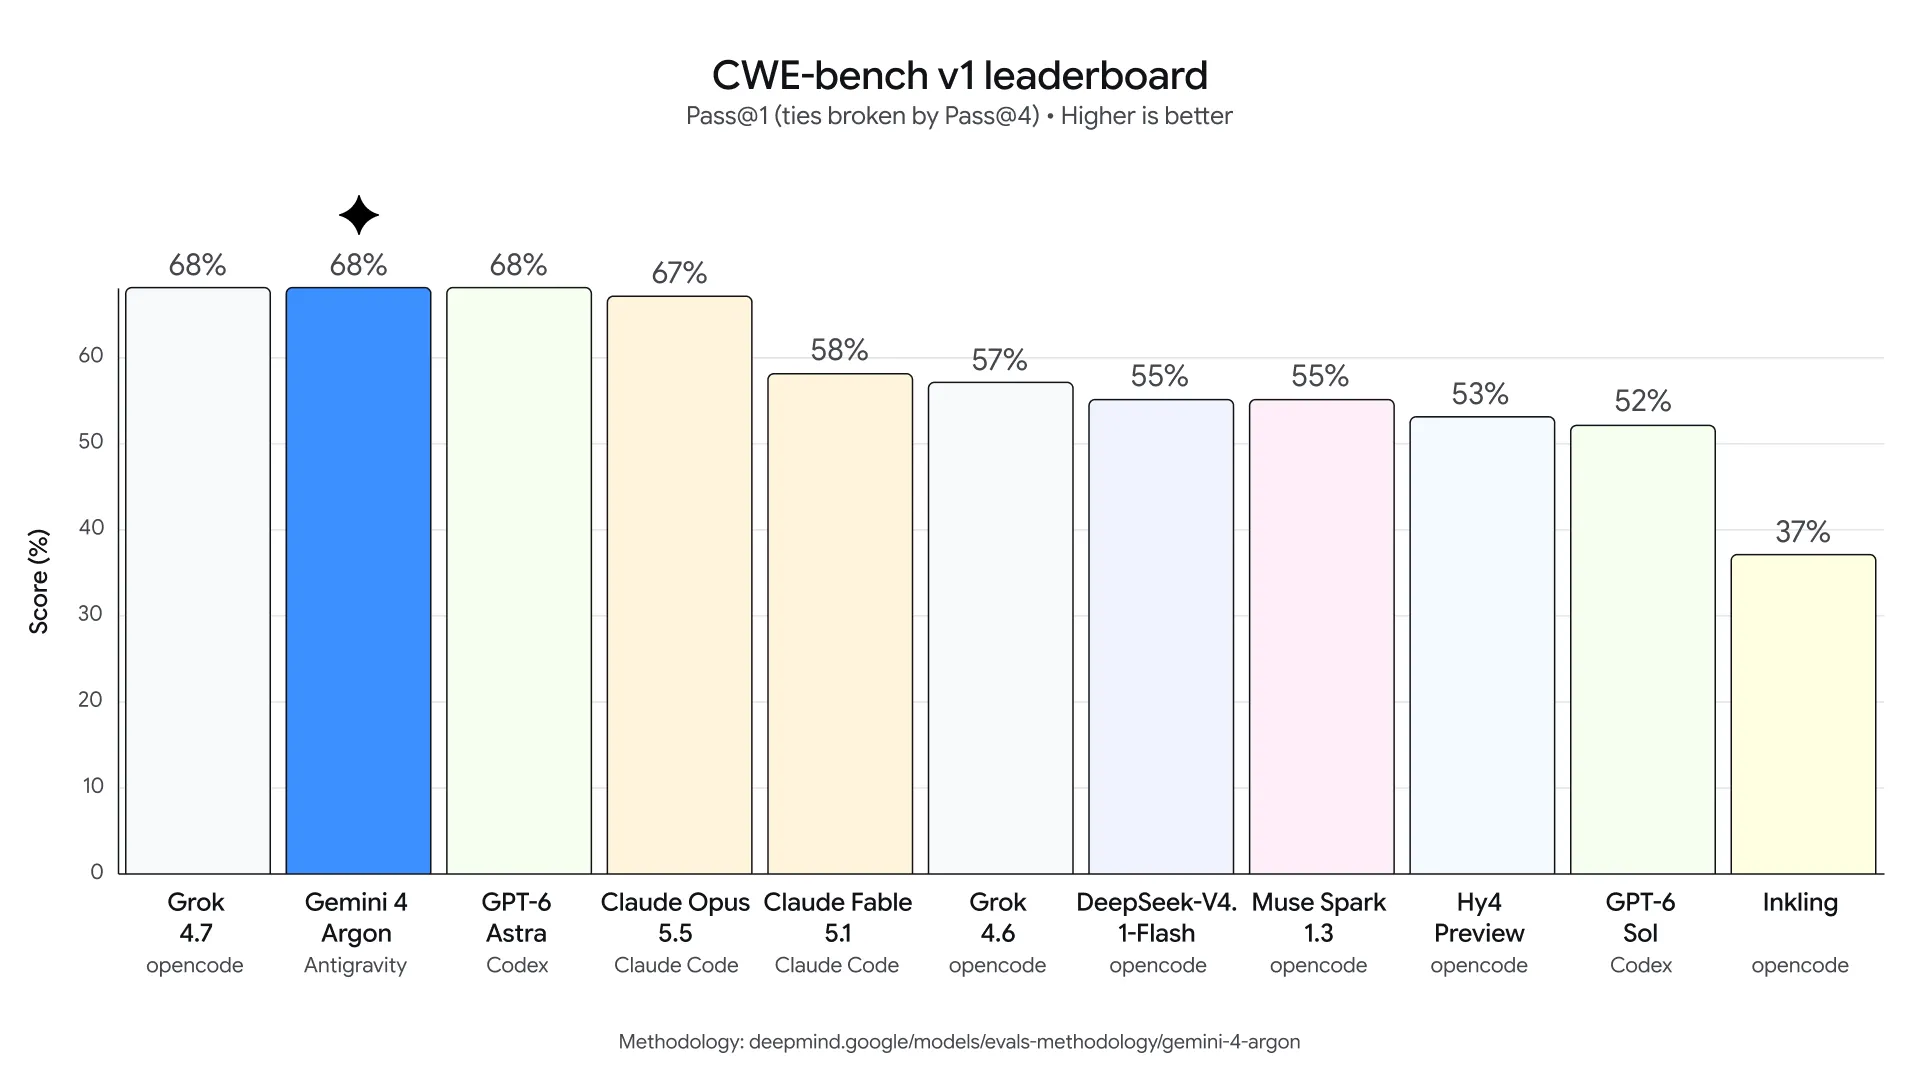
在评估模型修复安全漏洞能力的 CWE-bench v1 上,Argon 以 68% 的最高分并列第一,延续了 3.8 Flash Cyber 在 CWE-bench v0 上的前沿表现。
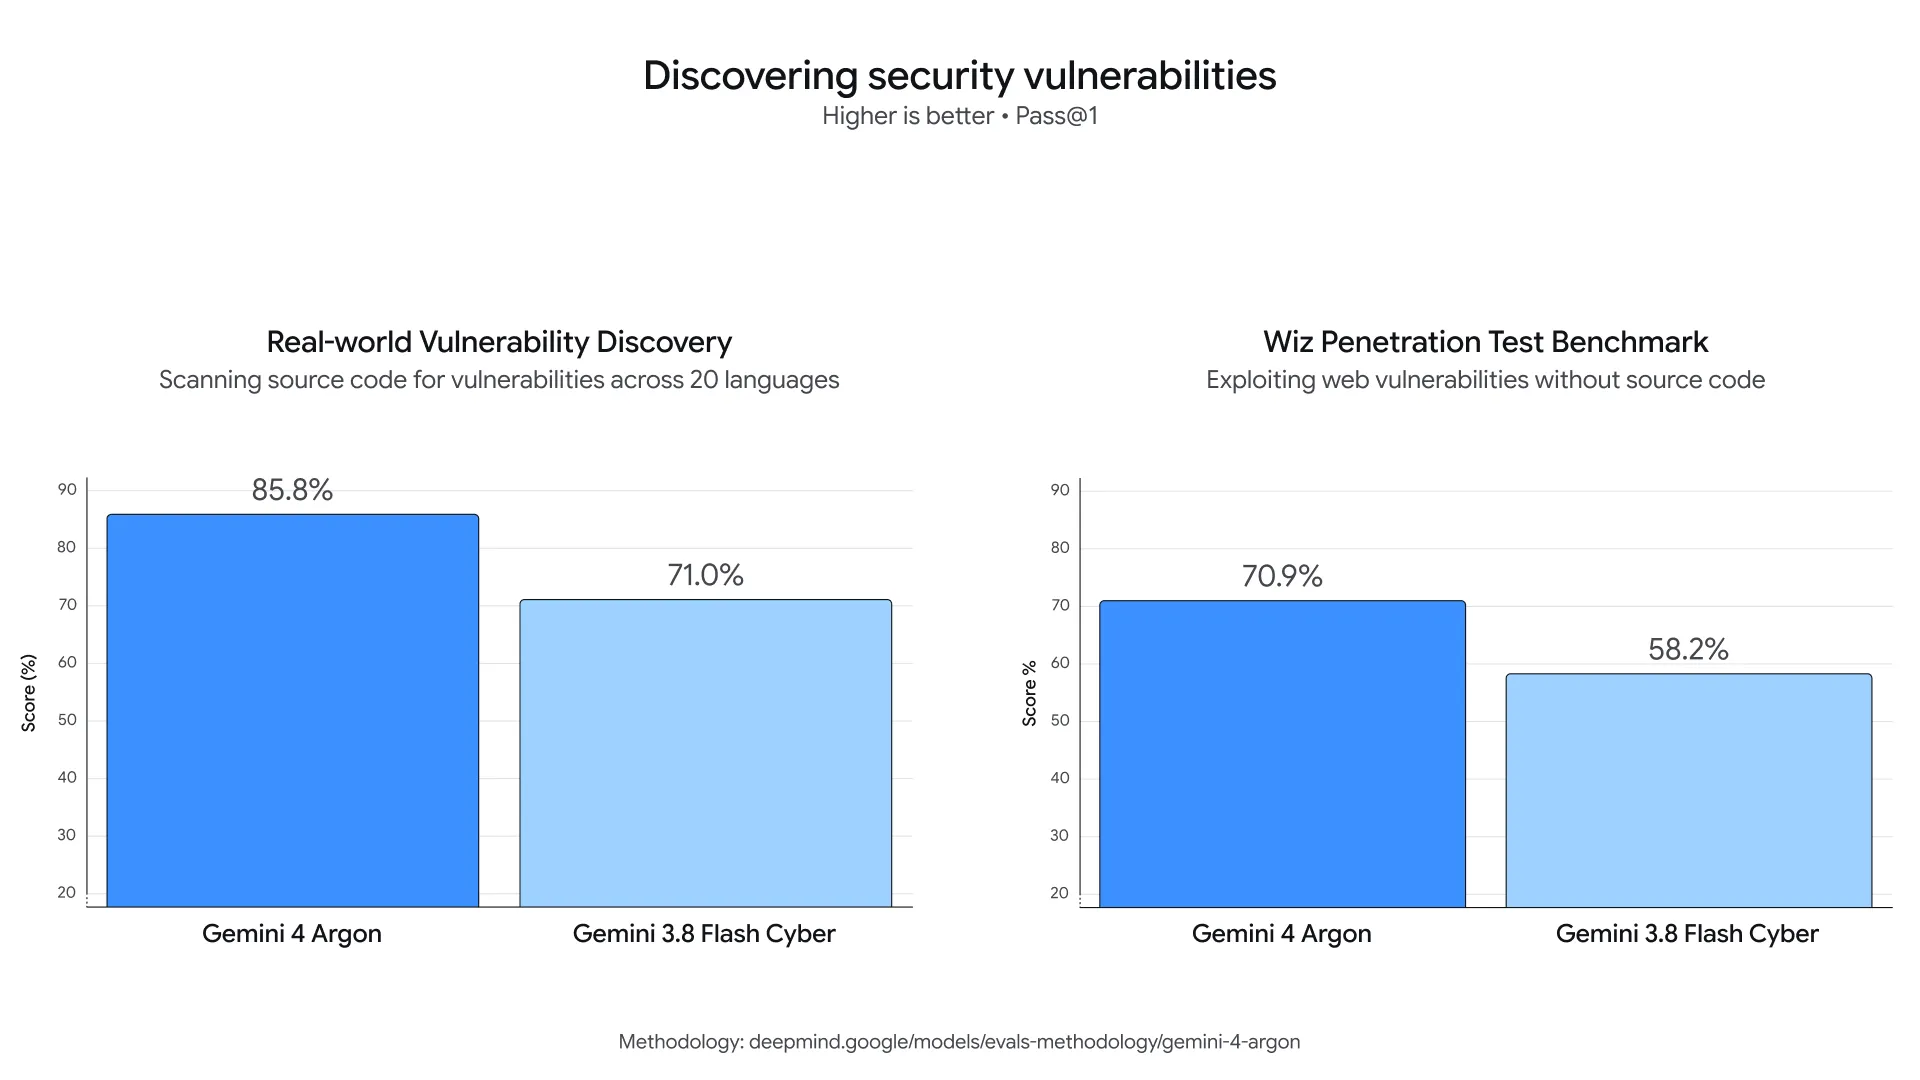
Gemini 4 Argon 在漏洞发现方面相较 3.8 Flash Cyber 展现出令人印象深刻的飞跃。例如:
在 Google 的内部综合漏洞基准上,Argon 在涵盖 20 种编程语言的复杂代码库中发现了一系列广泛的暴露。
在 Wiz 的内部黑盒渗透测试基准上,该基准测试模型在没有源代码的情况下分析实时 Web 系统的能力,Argon 在发现攻击面、识别漏洞并生成概念验证证据以验证漏洞方面优于 3.8 Flash Cyber。
在广泛可用之前加强前沿保障措施
在广泛推出 Gemini 4 Argon 之前,我们将继续在四个主要领域加强关键的前沿安全保障:
防御滥用:为防止恶意行为者利用 Argon 进行网络攻击或化学、生物、放射性及核(CBRN)攻击,该模型被设计为拒绝有害请求,同时根据我们的前沿安全框架(Frontier Safety Framework),保留合法的两用科学研究。我们正在加强此次发布的安全保障稳健性,包括改进监控模型内部激活以发现滥用的技术。这些保障措施经过了内部和外部红队的稳健性测试,使用了手动和自动化攻击方法的组合。
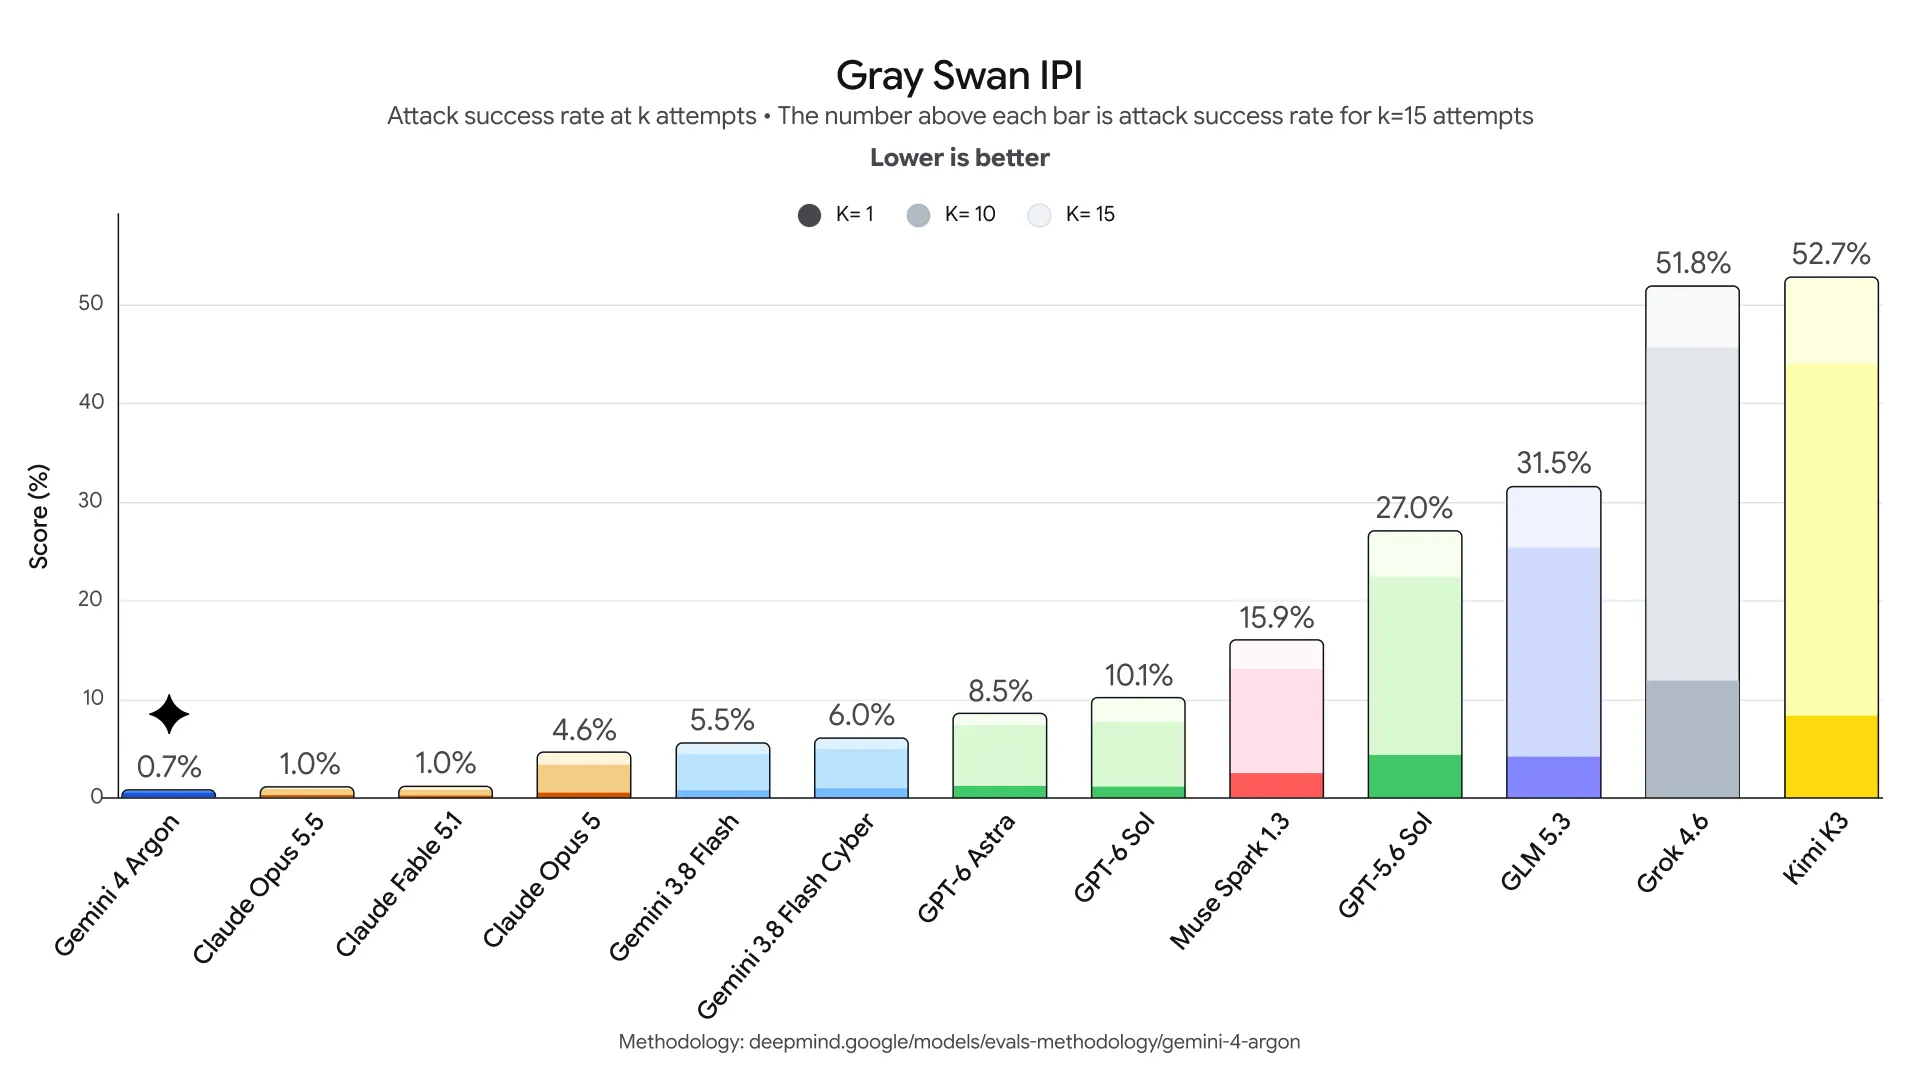
防御提示注入攻击:Argon 也是我们迄今为止对间接提示注入最具韧性的模型,间接提示注入是指利用恶意指令或上下文劫持模型行为。这些是复杂的攻击,需要持续警惕和多层防御。通过自动化红队测试和对抗训练,Gemini 4 Argon 在 Gray Swan 的间接提示注入(IPI)基准测试中处于提示注入稳健性领先地位。
监控失准:为防止 Argon 越界以超出用户意图的方式尝试完成任务,我们部署了失准缓解措施,监控 Argon 的思维链和行动,并在必要时停止执行。
我们使用了类似的系统来监控训练运行,并向专门的事件响应团队发送警报,同时采取谨慎的预防措施,避免将发现结果反馈到训练中,以免影响 Argon 的推理以规避我们的监控。我们强烈鼓励业界其他方在能力增强的关键时刻保持推理透明度,同时应对对齐风险,以便模型思维在识别和诊断失准方面继续发挥作用。
强化系统:随着前沿模型能力日益增强,安全测试它们需要能够跟上系统本身的安全环境。根据我们的智能体控制路线图,我们在高风险训练或评估开始前,通过隔离和封闭来强化沙盒环境。我们致力于与合作伙伴分享这些智能体安全最佳实践,以提升整个生态系统的安全性。
即将推出
我们构建 Gemini 4 Argon 时赋予其在编码、知识工作、网络安全防御和创意写作方面的前沿能力,旨在成为开发者、专业人士和企业在解决最困难问题时的合作伙伴。我们感谢首批网络安全防御者和可信测试人员,他们的真实世界评估和反馈将帮助我们在向开发者、企业和消费者发布之前强化系统,首先从付费 API(应用程序编程接口) 客户和 Google AI Ultra 订阅者开始。
在 introductory period 结束后,将适用每 100 万输入 token 4 美元和每 100 万输出 token 20 美元的价格。
关于作者
Koray Kavukcuoglu
Google DeepMind 高级副总裁兼 Google 首席 AI 架构师
Koray 是全球顶尖的人工智能专家之一。作为 Google DeepMind 的高级副总裁,他领导 Google DeepMind 最先进的生成式 AI 模型的开发,以及这些模型在 Google 产品中的大规模集成。在担任现职之前,他曾任 Google DeepMind 研究副总裁,在那里他创立了深度学习团队,其团队开创了 DQN(Deep Q-Network)和 WaveNet 等重大研究突破。
转载声明:本文为转载整理,原文版权归原作者及原站点所有。
原文来源:Google DeepMind Blog
原创地址:https://deepmind.google/blog/gemini-4-argon-our-next-era-of-frontier-intelligence/
原文作者:Koray Kavukcuoglu;如有侵权,请联系管理员删除。

