大家好,我是 Gergely,这是一期 Pragmatic Engineer Newsletter 的免费特刊。在每一期中,我都会从资深工程师和工程领导者的视角来报道大型科技公司和初创企业。今天,我们涵盖上一期 The Pulse 中四个主题中的一个。完整订阅用户已在八天前收到下面的文章。如果你是通过转发收到这封邮件的,可以在这里订阅。
过去几天简直疯狂,全球科技领域接连曝出安全漏洞和重大安全漏洞。许多事件发生在本周二和周三。我们先做一个简要总结,然后深入看其中三个:
- 中间 CA 证书被攻破:由 eMudhra(一家中间证书颁发机构,CA)签发的八个私有 384 位密钥泄露,这意味着服务器到服务器通信中的服务器可能面临中间人(MITM)攻击。任何不经过现代浏览器(这些浏览器已经修补了此问题)的互联网通信都可能存在风险。
- PHP:未修补的服务器面临远程代码执行(RCE)风险,并为攻击者开放访问权限。约 70% 的网站运行在 PHP 上,未修补的系统面临风险。已发布两个关键安全补丁。
- Railway:存储在该服务上的客户机密泄露,部分已被解密。泄露的机密可能包括对生产系统的访问权限,使攻击者有可能访问客户系统。
- GitLab:未修补的 GitLab 服务器面临攻击者获得完全访问权限的风险。已发布针对 RCE 的关键安全补丁。
- Node.js:未修补的服务器易受远程执行攻击。新版本修复了 10 个关键漏洞(CVE),包括一个允许 RCE 的漏洞,另一个修复撤销了被攻破的 eMudhra 中间证书。
- Go:新版本已发布,增加了对被攻破的 eMudhra 中间证书的缓解措施。
- TiDB:攻击者在整整一个月内(!!)几乎完全访问了托管 TiDB 提供商 PingCAP 的完整控制平面系统。攻击者发布了 10TB 的客户敏感数据,包括来自 Booking.com、Airbnb、Pinterest、Databricks 等的数据,例如客户运行的 SQL 查询、账单、联系人以及 PingCAP 系统的源代码。此次泄露从 9 月 9 日持续到 10 月 7 日,但直到本周才被披露。PingCAP 声称存储在 TiDB 内的客户数据未被访问,但我很难看出该公司将如何避免失去注重安全的客户。这一事件表明,缺乏足够的访问监控和告警可能招致持续数周的攻击。
接下来,我们来看列表中的前三个事件。
eMudhra CA 被攻破
证书颁发机构(CA)是在互联网上为身份提供担保的组织。当浏览器、手机或服务器访问 chase.com 或 revolut.com 等网站时,中间 CA 和数字签名会验证你确实在与银行的服务器通信,而不是攻击者设置的、旨在窃取用户凭据的假服务器。这就是 HTTPS 协议发挥作用的地方,涉及根 CA、中间 CA 和 TLS 握手。
整个系统建立在信任和验证链之上:我们信任根 CA 及其证书,因此我们可以信任中间 CA 的签名。前提是根 CA 和中间 CA 都是可信且可验证的。
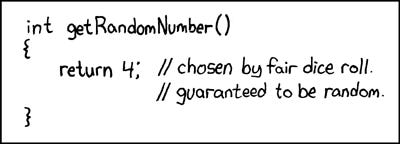
但 eMudhra 以最公然的方式打破了这种信任:其私钥竟然是单数字。私钥是 384 位密钥,这意味着它应该是 0 到 2^384 之间的数字(一个 116 位的数字!)
然而,密钥竟然是数字“4”。是的,没错:数字四。eMudhra 到底在做什么?!就好像他们选择的是 0 到 384 之间的随机数,而不是 0 到 2^384 之间!这简直滑稽:2007 年,一幅 XKCD 漫画描述的正是这种选择:
其他密钥也好不到哪里去:56、66、115、156、230 和 237!就好像 eMudhra 生成的是 8 位私钥,而不是 384 位私钥。
eMudhra 解释这些密钥是如何生成的(强调为我所加):
“我们做了一些初步评估,在那一天用于创建这些 ECC 颁发者的 KGC [密钥生成仪式] 脚本似乎存在缺陷。至于这些 ECC 密钥 [椭圆曲线密码密钥对],我们对 KGC 的审查、代码评估以及对 HSM [硬件安全模块] 密钥的查看目前表明:a) 一组原始 ECC 密钥按预期在板载创建;b) 对我们通常的 KGC 引入了一项经批准的偏差,以测试 wrap/unwrap,因为这些密钥本意是为该实例导出;c) 代码中的缺陷导致在板载创建了第二对较弱的密钥;d) 由于密钥标签相似,第二对较弱密钥被错误地用于创建 CSR [证书签名请求],并由我们的根证书签名;e) 来自这些较弱密钥的 CSR 也被发送给 Sectigo 进行交叉签名(我们已验证发送给 Sectigo 的文件)。根据我们对代码的评估,RSA 颁发者走了不同的路径,因此不受影响。一些额外背景——这些颁发者本意是导出到我们的美国和欧洲数据中心,以解决我们部分客户的数据主权问题(但除了一个之外,从未在实际运营中进入生产环境)。我们仍在评估代码,以查明此过程出错的步骤。”
我有很多疑问:
- eMudhra 如何测试生成的密钥?似乎根本没有对密钥进行自动化测试,以便发现这些数字并非“随机”,而是源于密钥生成仪式中的缺陷
- 密钥生成仪式出错当天,eMudhra 为何没有发现?如果这是自动化流程,脚本每天都会变化,这会引发疑问。如果流程完全手动,就能解释为何会漏掉这个错误。如果是手动流程,那又是为什么?此外,如此重要的流程,详细审计记录在哪里?
- 私钥容易被猜到的证书生成于 2025 年 4 月 30 日,为什么 eMudhra 18 个月都没有发现这个错误?
创建中间证书时的疏忽可能损害 eMudhra 作为证书颁发机构的业务声誉。Google Chrome 宣布正在评估是否继续与该公司合作:
“鉴于该事件的严重性,Chrome Root Program 正在密切调查 eMudhra 剩余 CA 证书在 Chrome Root Store 中的持续收录情况,并将在评估进展过程中通过公共论坛(例如 Common CA Database Public 列表)分享进一步更新。”
鉴于 eMudhra 的唯一业务是颁发数字证书,被 Chrome 取消 CA 资格可能是毁灭性的。eMudhra 是一家在印度股票市场上市的上市公司,在漏洞被披露前两天,其市值接近 5 亿美元。在其创建证书无能细节曝光后,该公司两天内市值损失了 40%。
PHP 漏洞利用:AI 模型先于攻击者发现严重漏洞
PHP 的情况很有意思,因为此案中的“好人”(安全研究人员)先于攻击者发现了框架中的严重漏洞。来自 OpenAI:
“在过去两个月中,我们领导了一个由维护者、研究人员和安全提供商组成的联盟,以解决 PHP 中的严重漏洞,PHP 是一种用于运行网站和 Web 应用的开源编程语言。Calif [一个受尊敬的安全团队] 在我们 Patch the Planet(在新窗口中打开)计划中使用 GPT‑5.6 Sol 识别出一个严重缺陷,Wiz [一家安全公司] 也独立发现并报告了这两个漏洞。PHP 的维护者主导了修复和发布,我们的团队以及 Wiz、Cloudflare 等合作伙伴贡献了研究、技术支持和协调,以在披露前准备好防护措施。”
表面上看,这是好消息!严重漏洞被发现,现在可以修补,从而在攻击者利用之前关上门。对吧……?
开源软件严重漏洞的问题在于,未立即修补的系统可能被利用。当 PHP 团队发布这两个漏洞的修复程序时,攻击者获得了漏洞的详细信息:代码本身显示了攻击可以从哪里发起!就 PHP 而言,这意味着攻击者现在可以轻松地在任何尚未修补的 PHP 服务器上执行远程代码。
大约 70% 的网站运行 PHP 服务器,这是一个巨大的攻击面。我们可以确信,许多网站不会在数天、数周、数月甚至数年内更新其 PHP 版本。
这个特定漏洞非常严重,以至于在安全补丁发布之前,美国国家安全局(NSA)发布了指导意见,敦促网站在补丁发布后立即修补,或在修补前将应用完全下线。
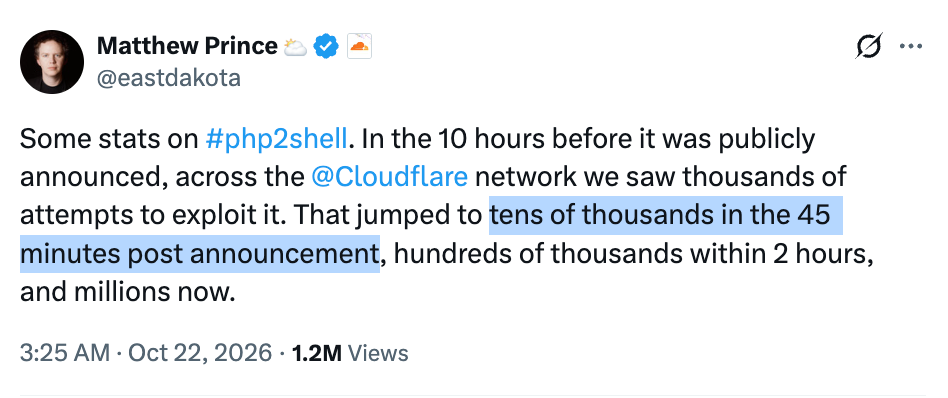
漏洞利用在修复方案公布前数小时就已开始。人们事先就知道 PHP 将迎来一个重大漏洞修复,而该漏洞不知何故从负责披露和修复的团队中泄露了。Cloudflare 是参与解决此问题的团队之一,并开发了用于监控和阻止漏洞利用尝试的工具。Cloudflare CEO Matthew Prince 表示:
Amazon 在修复方案发布前数天就检测到了漏洞利用尝试。来自 AWS 的消息:
“Amazon Threat Intelligence 在 MadPot 遥测数据中识别出一次可追溯至 2026 年 10 月 17 日的 PHP2Shell 漏洞利用尝试,比 CVE-2026-109618 和 CVE-2026-109619 公开披露早了四天。该漏洞利用尝试源自一个与商业匿名化网络相关的 IP 地址。在漏洞处于禁运期时,来自匿名 IP 地址对蜜罐的针对行为表明该活动是由威胁行为者实施的,尽管该行为者如何在披露前获取漏洞利用信息仍不清楚。”
攻击者现在拥有 AI 智能体来自动化和加速攻击。既然漏洞已经公开,攻击者只需启动智能体,指示它们尝试利用尚未应用补丁的服务器。这很可能解释了为什么 Cloudflare 在补丁发布仅几小时后就看到了数百万次漏洞利用尝试。
Railway 的客户密钥泄露
同一天 elsewhere,开发者优先的云服务提供商 Railway 遭到黑客攻击,其客户的环境变量(密钥)被暴露。来自该公司的消息:
“我们迄今为止的调查表明,未经授权的第三方可能访问了加密的环境变量,并对其中的部分变量获取了解密后的内容。环境变量可能包含 API 密钥或数据库及镜像仓库凭据等机密信息。”
在检测到入侵后,Railway 立即采取了果断行动,通知客户和公众,并暂停了所有部署。
暂停部署给客户带来了巨大麻烦,因为客户无法在不导致 Railway 上运行的系统崩溃的情况下轮换密钥。同样来自 Railway:
“我们强烈建议您立即轮换存储在 Railway 中的所有环境变量,包括任何 API 密钥,以及任何私有镜像仓库凭据,并审查这些服务的日志以发现异常活动。在我们调查期间,所有部署均已暂停。在构建恢复之前,您将无法推出新版本。对于由此带来的不便,我们深表歉意。请关注此事件,以便在构建恢复时收到通知。”
这存在矛盾:轮换环境变量——比如数据库访问令牌——意味着使用旧变量的应用程序在重新部署之前会停止工作。然而,Railway 已经暂停了部署!因此,Railway 的客户有两个选择:
- 轮换密钥(负责任的做法)并故意让应用程序崩溃或将其下线(不负责任)
- 不轮换并寄希望于密钥未被泄露——(不负责任)——让应用程序继续运行(负责任)
当然,环境变量泄露后 Railway 暂停部署的原因很清楚,团队必须确保客户新增的变量不会泄露。
最终,Railway 花了近 20 个小时才解决问题并恢复部署。在此期间,他们不幸地让注重安全的客户面临一个不可能的选择:要么在轮换密钥的同时使服务瘫痪,要么无视安全最佳实践以维持服务运行。
我们能预期未来会出现安全事件的‘洪流’吗?
据 CNBC 报道,AI 实验室曾在 2026 年 5 月警告称,该技术将引发一场迫在眉睫的“安全海啸”:
“Dario Amodei 周二(2026 年 5 月 5 日)警告称,人工智能为全球科技公司、政府和银行创造了一个短暂的窗口期,以修复其公司最新模型发现的数万个软件漏洞。该 AI 模型名为 Mythos,上个月进行了预览,同时披露它发现了关键软件中存在的数十年之久的漏洞。由于地缘政治对手中国开发的 AI 模型‘可能落后 Anthropic 产品 6 到 12 个月’,因此修复这些问题‘大约有这么多时间’,Amodei 表示。‘危险在于漏洞数量、入侵事件数量以及勒索软件对学校、医院乃至银行造成的财务损失都会大幅增加,’Amodei 说。由于担心犯罪分子或敌对国家对 Mythos 的利用,Anthropic 已将其限制在少数合作公司范围内。”
大约在同一时间,我与一些“深度拥抱 AI”的开发者交流过——其中一些人可以使用 Mythos 模型——他们告诉我同样的情况:他们预计未来几个月安全形势将变得非常糟糕,系统被入侵的数量将创下纪录。一位工程师表示,他正在将许多机密信息(如 2FA 备份短语)从云存储服务转移到纸上,因为他预计云存储服务也会被入侵。
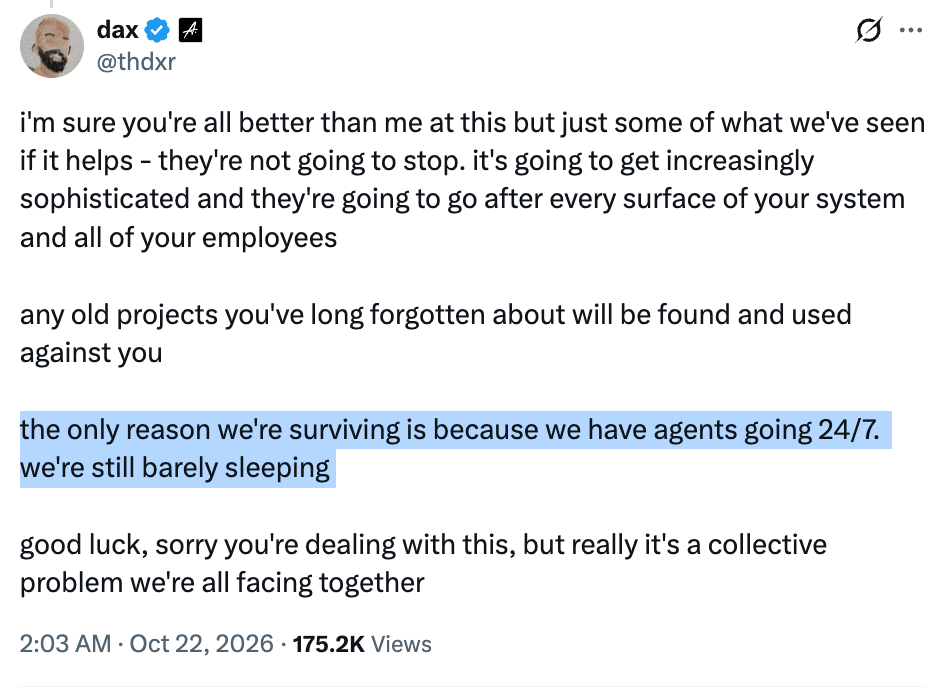
本周,5 月的预测似乎已经成为现实,其中很大一部分是在 AI 的帮助下完成的。几天前,也就是 10 月 17 日,OpenCode 遭到入侵,其客户机密——AI API 密钥——被盗。联合创始人 Dax Raad 在回复 Railway 时表示,公司一直遭受持续攻击:
有了 AI,攻击变得容易得多,防御则困难得多
我感觉这一领域正邪双方的力量平衡正在因 AI 而发生变化。让我们看看在 AI 出现之前,攻击者通过关键漏洞披露(CVE)——无论是否公开——获取系统访问权限需要付出什么:
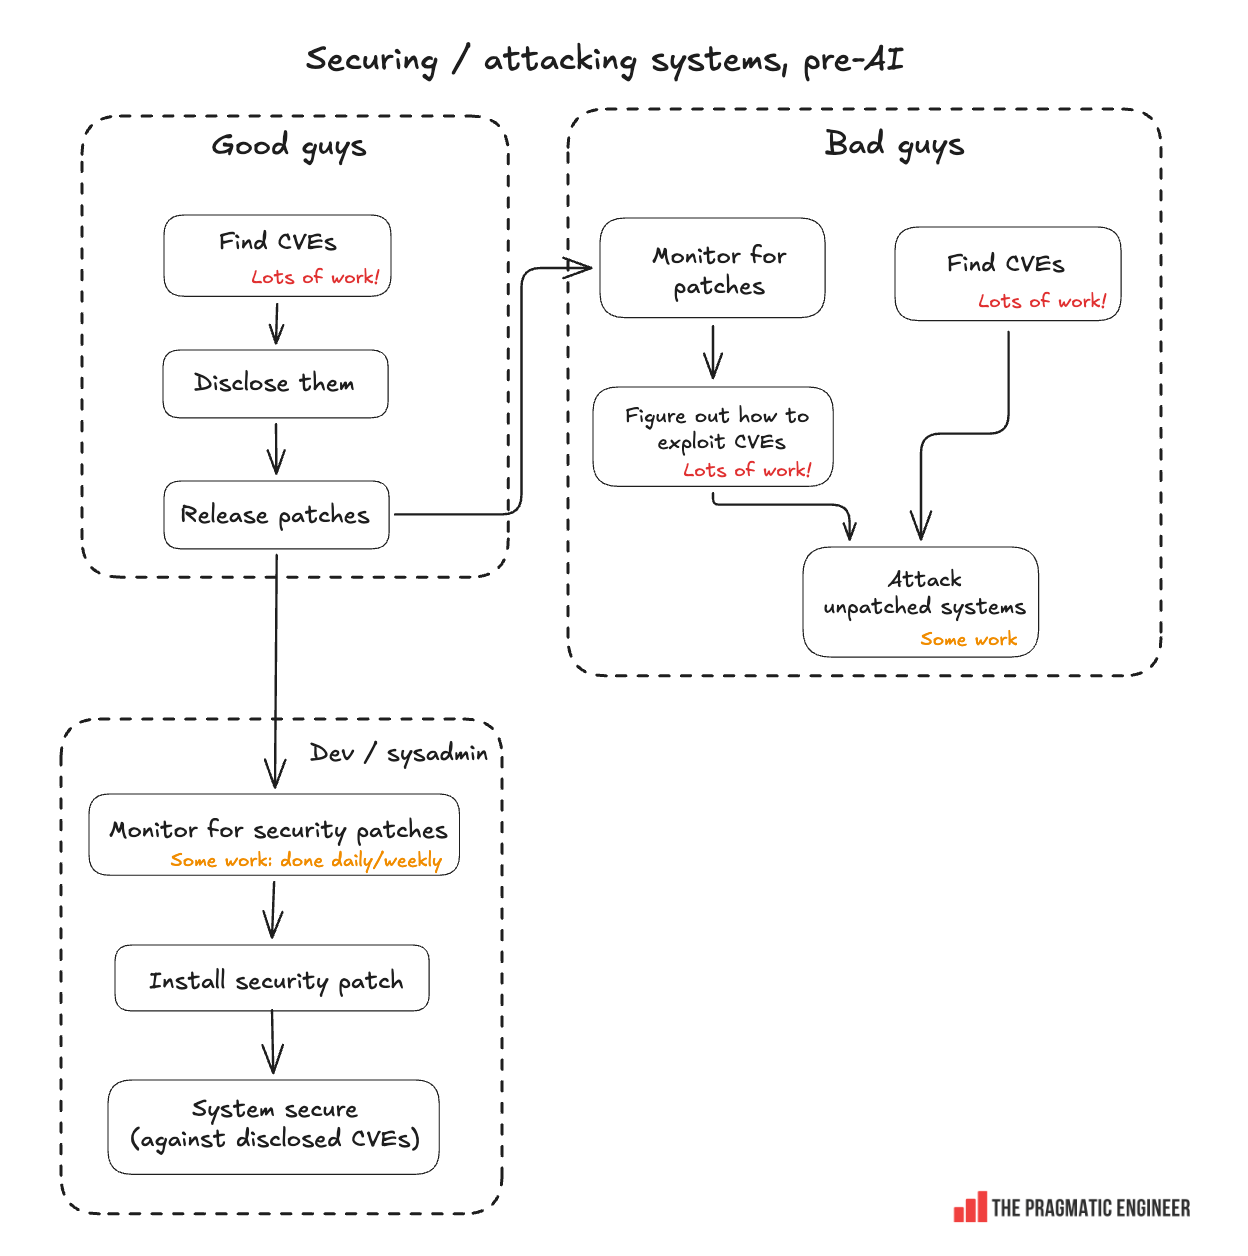
有了 AI,发现关键漏洞对所有人来说都更容易了,包括可以自动化攻击并轻松实施的恶意行为者。变化如下:
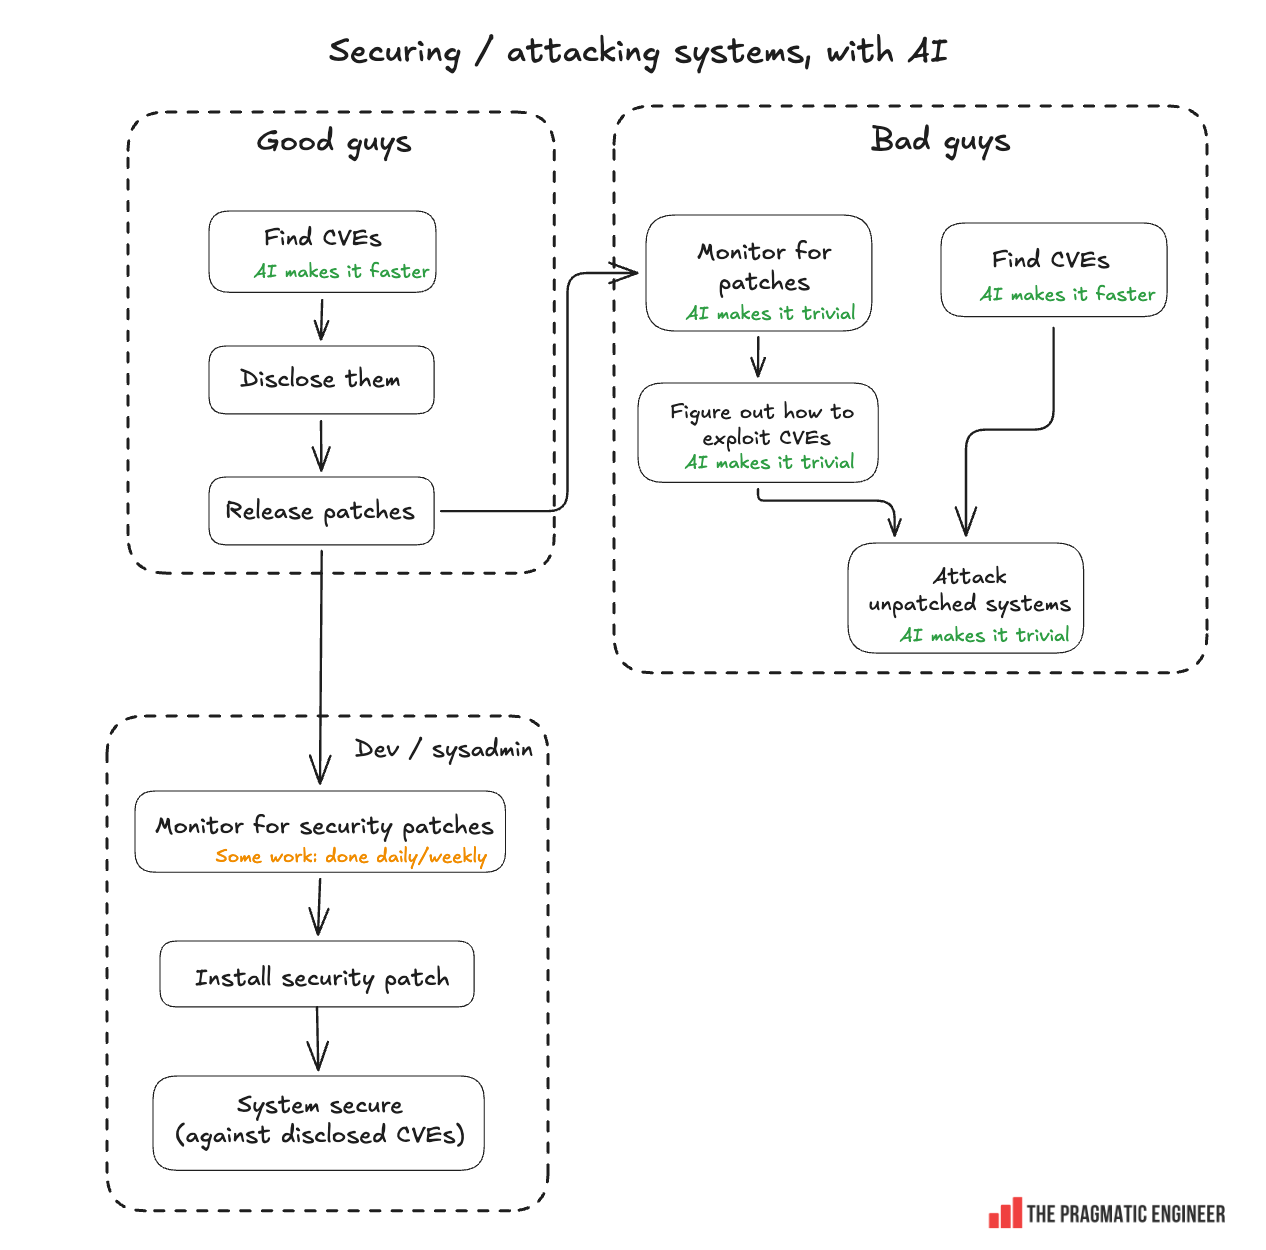
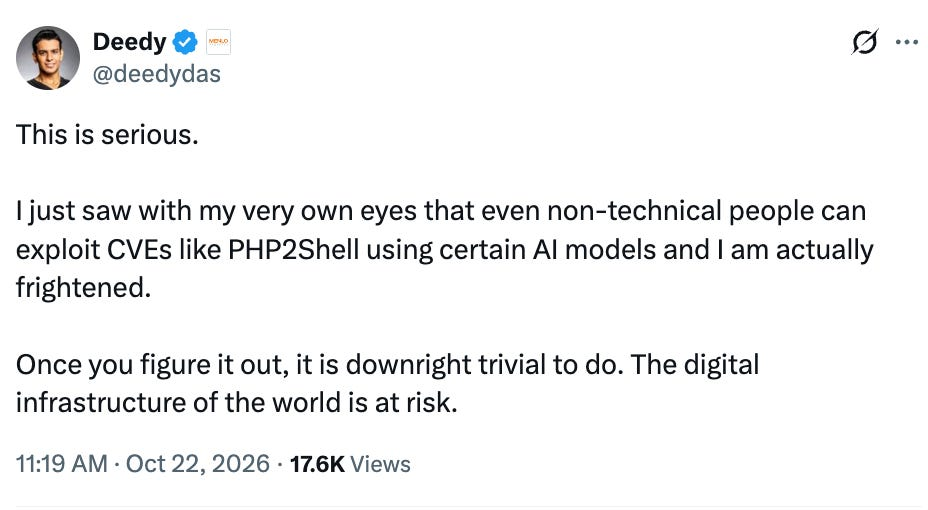
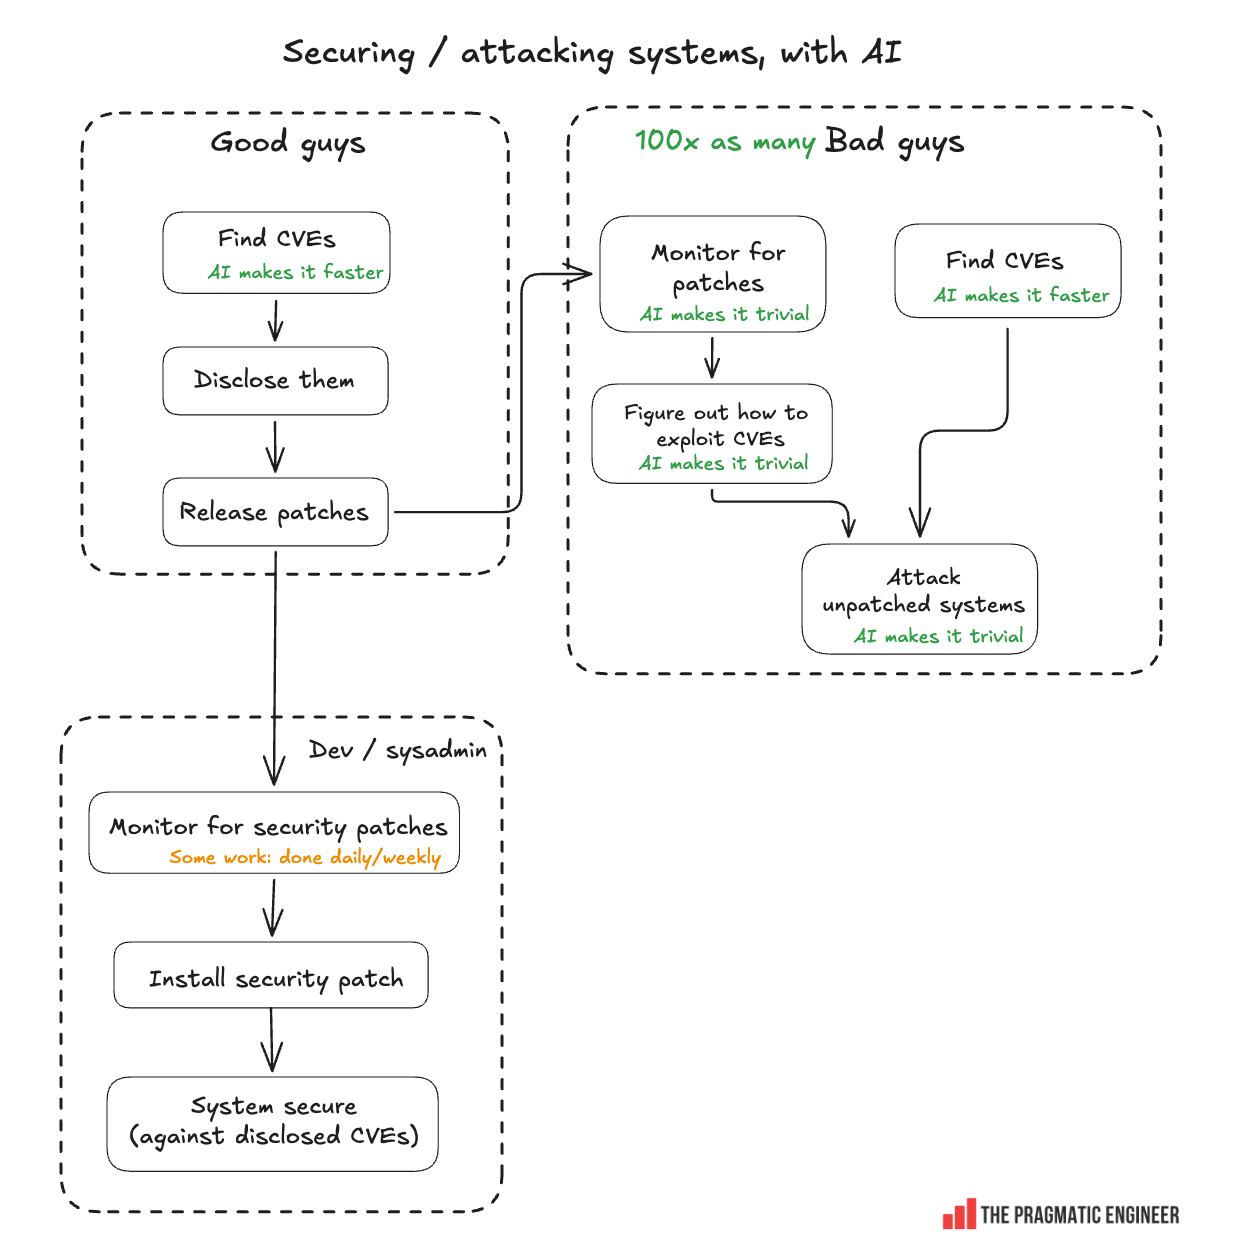
更糟的是:在 AI 出现之前,成为一名有效的攻击者需要相当多的技能:你需要是足够好的程序员,理解缓冲区溢出等概念,还要学习执行远程代码执行攻击的技术。有了 AI,这些都不再适用。风险投资人 Deedy Das 形容,非技术人员现在拥有工具可以轻松利用已知 CVE(如 PHP 的那个漏洞),这很可怕:
因此,让我更新图表,以反映成为有效攻击者的门槛已大幅降低:
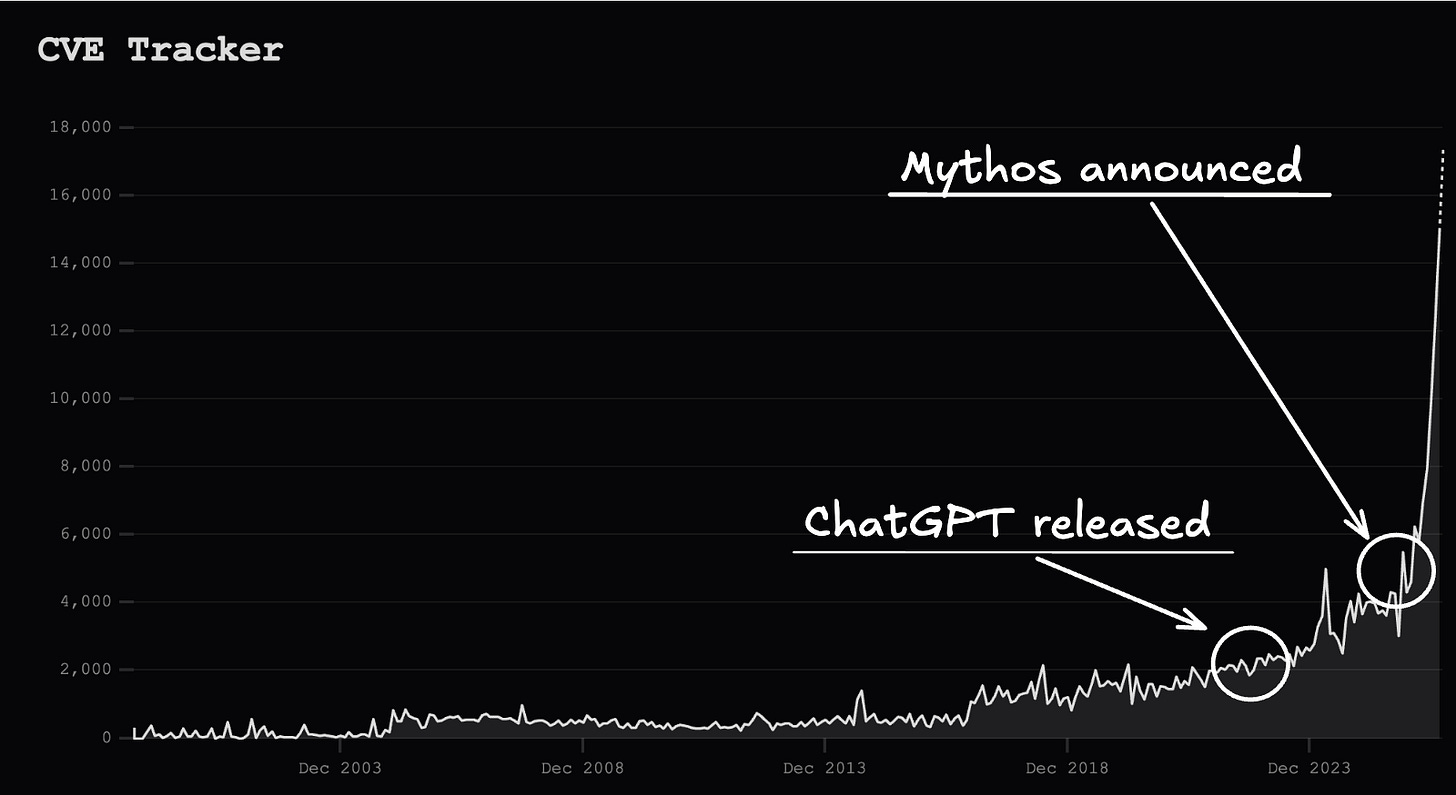
我们在实践中看到了这一切,首先是公开披露的 CVE 数量激增:
我们可能需要紧急重新思考所有系统的软件安全:
- 自动打补丁:每日/每周手动监控补丁将变得和发布数月甚至数年后才打补丁一样不负责任。当然,自动打补丁也有其自身风险,例如提供补丁的供应商被入侵,或者补丁导致服务中断等。
- 预计攻击者会利用零日 CVE。攻击者将越来越多地获得未披露的漏洞,并从外部访问系统,甚至远程执行代码。
- 持续的自动化安全监控将不可协商。要检测安全漏洞,你需要足够水平的自动化日志记录和监控。这需要尽早到位。本周的 TiDB 事件展示了当公司允许攻击者自由访问其系统长达一个月时会发生什么。
- 防御者将不得不使用更多 AI。攻击者通过使用 AI 代理获得优势,因此防御者也必须这样做。该领域尚无最佳实践,但如果 OpenCode、Railway 和 PingCAP 等公司分享他们的方法,可能会有可借鉴的经验。
- 保护服务和软件将变得更加昂贵。持续运行 AI 代理来监控和缓解漏洞需要花钱,“AI 原生”的安全工程师也需要花钱。这些都增加了安全工程的成本。我们之前介绍过安全工程基础知识,并做过一期关于代码安全的播客。
……安全事件仍在继续
自 10 月 22 日发布原始文章以来,又发生了更多事件:
- Brotli 远程执行 CVE:Brotli 是一个压缩库,被 Node.js、Bun、Envoy 等使用。该漏洞允许攻击者接管服务。详情
- 另一个 PHP 远程代码执行 CVE。就在高影响的 PHP2Shell 补丁发布仅两天后,PHP 又警告了另一个重要 CVE,修复即将到来。PHP 版本将需要再次快速更新。
- Linux CVE 被公开发布。几个未修补的 Linux 内核漏洞被意外发布在公开的内核邮件列表上。详情。
- Python Pillow CVE:Python Pillow 图像库中的一个漏洞允许攻击者发出操作系统命令。详情
- ……以及我无疑遗漏的其他事件。
按照这个速度,我们可能开始出现“漏洞疲劳”,并对关键安全漏洞变得麻木,除非它们影响我们应用程序使用的框架。为了避免这种情况,行业必须改进,提出并实施在 AI 加速漏洞发现、发布和利用的安全环境中有效的安全实践。
阅读本文出自的 The Pulse 完整期,或查看本周的 The Pulse。本周内容涵盖:
- Anthropic 取消其编码面试。这家领先的前沿 AI 公司的一个团队从 DSA 面试中得不到任何信号,因此已将其从工程招聘流程中移除。公司其他部门以及其他 AI 原生初创公司可能会效仿。
- incident.io 的 AI 支出和 ROI 详情。这家韧性初创公司已大幅削减其在 AI 上的支出;从 8 月份的每位开发者每月 4,500 美元降至现在的 1,600 美元。
- Amazon 正式将 AI 使用纳入 SDE 和 SDM 的期望。在公司发现 AI 使用与生产力之间存在相关性后,AI 已被置于软件工程的核心位置。此外,软件开发工程师(SDE)和管理者(SDM)必须贴近客户。
- Microsoft 向工程师发出新的离职提议。这家科技巨头已向 60,000 名员工提供了在年底前离职的机会。但离职补偿方案并不特别诱人,因此接受的人数肯定会是数千人,而不是数万人。
订阅我的每周通讯,将这样的文章发送到你的收件箱。它相当值得一读——而且是 Substack 上排名第一的软件工程通讯。
转载声明:本文为转载整理,原文版权归原作者及原站点所有。
原创地址:https://blog.pragmaticengineer.com/the-pulse-time-to-rethink-software-security-because-of-ai/
原文作者:Ivan Klaric;如有侵权,请联系管理员删除。

