做个人API接口站长2年,我一直被“定制化防护”难题困扰——比如验证API请求签名、限制特定用户调用权限、拦截异常参数格式等。传统免费WAF要么不支持这些功能,要么配置复杂到劝退,直到体验雷池WAF免费版的Lua脚本功能,并用Apache搭环境部署,才终于找到适合个人站长的API防护方案。
雷池免费版的Lua脚本功能完全超出预期,它支持调用Nginx模块、访问数据库,扩展性极强,而且官网提供了丰富的示例脚本和开发文档,站长不用从零开始写代码。我最常用的是“API签名验证”脚本,因为我的接口要求客户端在请求头添加“X-Sign”签名,防止参数被篡改,传统WAF无法实现这一需求,而借助Lua脚本就能轻松搞定。
这款脚本的核心逻辑很清晰:先获取请求参数和请求头中的“X-Sign”签名,再按照约定算法(如MD5)和密钥重新计算签名,将计算结果与请求头的“X-Sign”对比,若不一致则直接拦截。雷池官网的示例代码标注得特别详细,我只需把密钥改成自己的,然后在雷池控制台“Lua脚本”模块上传脚本,选择需要生效的API站点并点击“启用”,功能立即就能用。测试时,我故意修改请求参数后发送,接口直接提示“签名验证失败”,控制台也实时记录下这次拦截,标注“Lua脚本触发拦截”——这意味着即便参数被篡改,也无法通过API验证,彻底解决了参数安全问题。
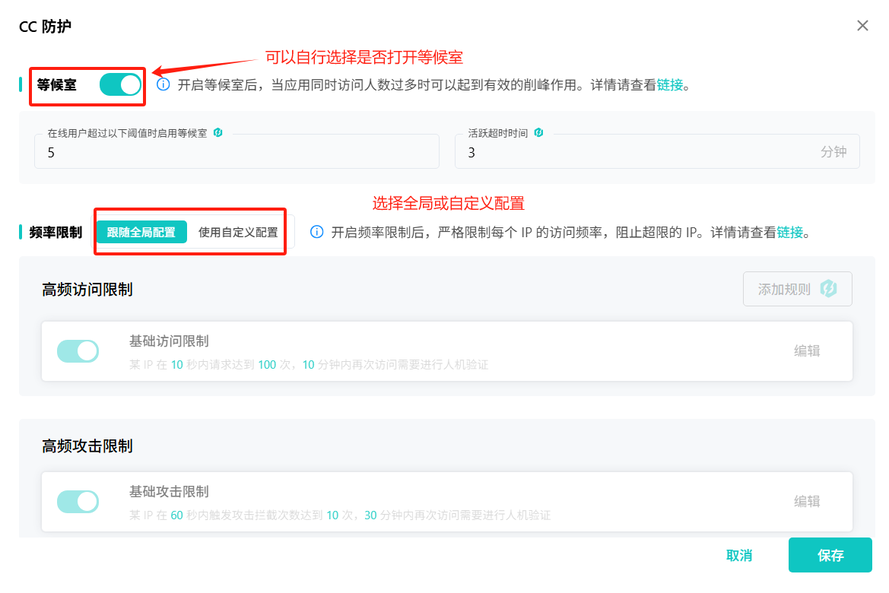
除了签名验证,我还用Lua脚本实现了“用户权限控制”功能。我的API接口有不同权限层级的用户,比如普通用户只能调用查询类接口,管理员才能调用修改类接口,借助Lua脚本就能根据用户ID精准判断权限。具体逻辑是:先获取请求头里的“User-ID”,通过脚本连接数据库查询该用户的权限等级,再判断其是否有权访问当前接口,无权限则触发拦截。雷池支持Lua脚本连接MySQL、Redis等主流数据库,官网还有详细的连接配置示例,我跟着步骤操作,不到1小时就完成了功能落地。
雷池在Apache环境下的部署也特别适合站长操作。我的服务器早已安装Apache,部署雷池时完全不用改动现有Apache配置,直接通过Docker部署即可。执行命令下载部署包后,只需编辑配置文件,将proxy模块的端口改成“8080:80”,避免与Apache的默认端口冲突;接着在Apache的虚拟主机配置文件中添加反向代理规则,把API请求转发到雷池的8080端口;最后重启Apache,API接口就成功接入雷池防护,全程不用修改后端代码,对技术储备有限的个人站长来说特别友好。
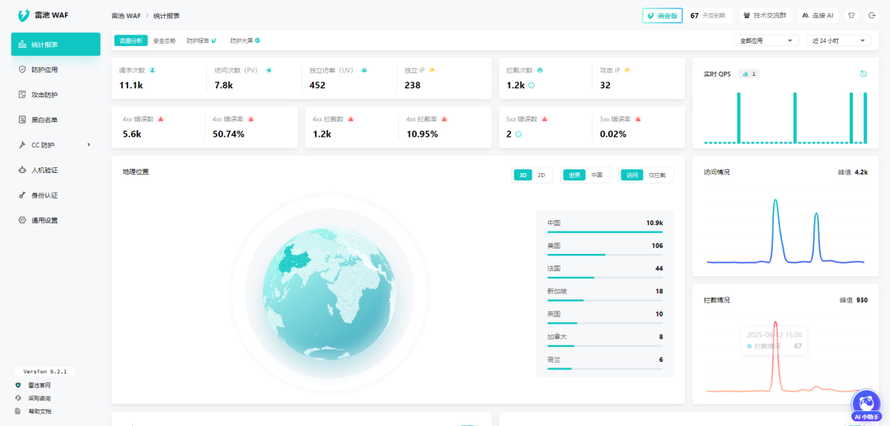
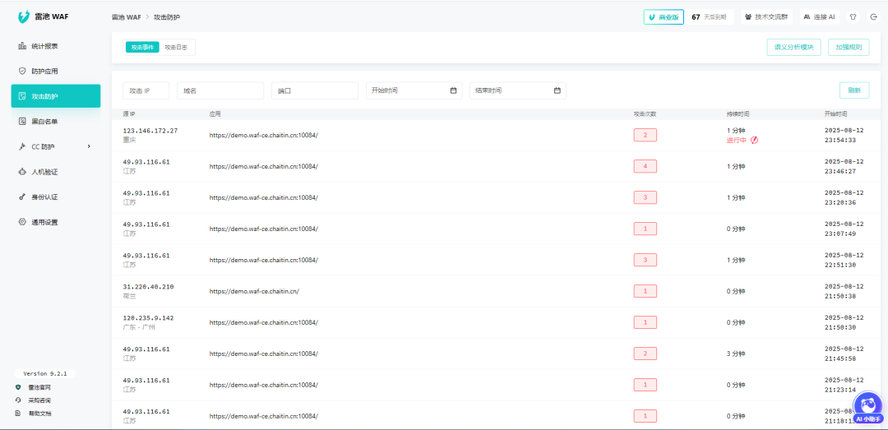
不仅如此,雷池的基础防护能力也很扎实。它搭载的智能语义分析引擎,能自动拦截SQL注入、XSS、越权访问等常见风险,在大量样本测试中,恶意样本检出率表现优异,误报率仅0.07%。我曾故意在API参数中加入异常语句测试防护效果,请求立即被雷池拦截,同时还收到了告警邮件,响应速度特别及时,完全不用手动监控风险。
性能方面,雷池也完全能满足个人API接口的需求。它的平均检测延迟不到1毫秒,单核服务器就能支持2000+TPS并发。我用的是1核2G的轻量服务器,同时运行3个API服务,开启雷池和Lua脚本后,接口响应时间稳定在90ms以内,和未开启防护时几乎没有差异。更贴心的是,雷池支持“脚本缓存”功能,频繁执行的Lua脚本会被缓存到内存中,进一步提升脚本执行速度,避免因脚本运行拖慢接口响应。
作为个人站长,成本也是我重点考量的因素。雷池WAF社区版完全免费,不仅支持多个防护站点,其Lua脚本功能和基础防护能力也完全能满足个人API接口的防护需求。如果未来接口访问量增长,需要多节点部署等高级功能,也可以升级到企业版,费用比其他品牌低不少,性价比很高。
来自 “ ITPUB博客 ” ,链接:https://blog.itpub.net/70048256/viewspace-3103789/ ,如需转载,请注明出处,否则将追究法律责任。

最新文章
- 全栈开发者福音:雷池 WAF 自动拦截 React 畸形请求,0 误杀还不拖速
- 雷池WAF大促防护实战:4项优化策略
- 3 人小团队实战:用雷池 WAF 的 Lua 脚本,护住企业服务 API 的 3 个关键场景
- 电商平台大促防护实战:雷池WAF应对双11峰值的4项优化策略
- 雷池WAF受开发者青睐的真实原因 ,是它太省事儿
- 企业API运维复盘:Apache集群适配免费WAF,守住日均500万请求稳定性
- 国产开源waf,暴涨 19000+ GitHub Star!
- 企业API运维复盘:Apache集群适配免费WAF,守住日均500万请求稳定性
- 3个程序员的小团队实战:靠雷池WAF护住企业服务API,Lua脚本自定义规则灵活性极高
- 3人程序员小团队实战:雷池WAF护住企业服务API,Lua脚本自定义规则灵活性极高
