策略1:CC攻击智能防御,区分真实与虚假流量
针对CC攻击,我们放弃了传统的“IP封禁”,采用雷池的智能防御方案:
- 开启“智能人机识别”:在“CC防护”模块,对“/order”“/cart”等核心路径开启智能验证,虚假流量会触发验证码,真实用户(有历史登录记录)直接放行;
- 动态阈值调整:设置“流量阈值联动”,当服务器CPU占用率超过70%时,自动将CC防护阈值降低30%,提升拦截强度;
-
大促效果:2024年双11期间拦截CC攻击超200万次,其中95%的虚假流量被智能验证拦截,真实用户无感知。

策略2:集群弹性扩容,适配流量峰值
结合电商流量“脉冲式”特点,我们采用“固定节点+弹性节点”的集群方案:
- 固定节点:日常部署2个雷池节点,满足正常流量需求;
- 弹性扩容:通过雷池与云平台的API联动,当流量超过阈值(每秒1000次请求)时,自动新增2个弹性节点,流量高峰过后自动销毁,降低成本;
-
负载均衡:采用“会话保持”模式,确保同一用户的请求始终路由到同一节点,避免重复验证。
策略3:核心业务路径白名单,保障下单流畅
为避免误拦影响转化,我们对核心业务路径做了精准白名单配置:
- 梳理核心路径:整理出“商品详情页(/item/*)”“购物车(/cart/*)”“下单(/order/*)”等10条核心路径;
- 配置白名单规则:对这些路径关闭“低频规则”(如特殊字符检测),仅保留“高频攻击防护”(如SQL注入、XSS);
-
动态更新:大促前一周,通过灰度测试收集误拦数据,将高频误拦的参数加入“例外规则”,双11期间误拦率控制在0.05%以下。

策略4:攻击溯源与实时告警,快速响应
大促期间安排专人值守,依托雷池的监控告警体系快速响应:
- 实时监控面板:在监控中心搭建“大促防护仪表盘”,实时展示攻击类型、拦截数量、核心路径响应时间等数据;
- 多级告警:设置“攻击量超阈值”“核心路径延迟超500ms”等告警规则,通过企业微信、短信、电话三级推送;
-
攻击溯源:对高频攻击IP,通过雷池的“IP画像”功能查询归属地、历史攻击记录,联动运营商快速封禁。
双11实战数据:防护与业务双赢
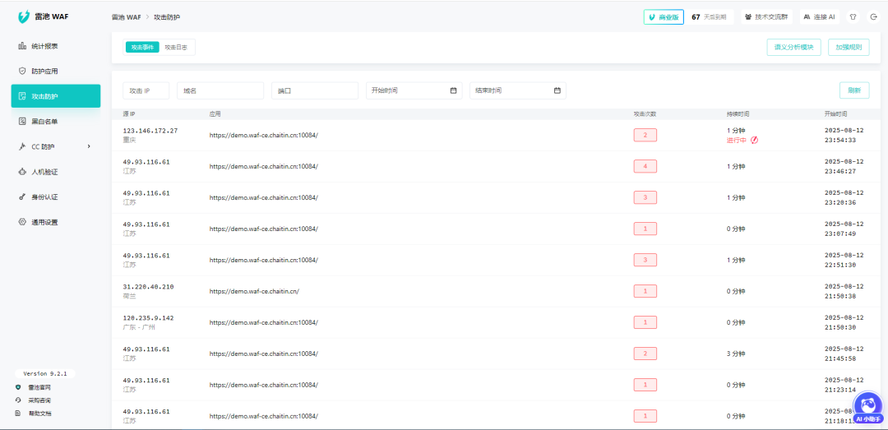
- 攻击拦截:累计拦截各类攻击520万次,其中CC攻击280万次,SQL注入攻击150万次,拦截率99.9%;
- 性能表现:核心路径平均响应时间180ms,峰值期间未出现丢包、超时情况;
- 业务影响:订单转化率较去年提升5%,未发生因防护误拦导致的订单流失投诉。
总结:电商大促防护的核心是“攻防平衡”——既要挡住攻击,又不能影响用户体验。雷池WAF的智能防御、弹性扩容和精准规则配置,完美实现了这一点。对于有大促场景的电商企业,这套优化策略值得参考,提前做好配置,大促期间才能安心。
来自 “ ITPUB博客 ” ,链接:https://blog.itpub.net/70048256/viewspace-3105070/ ,如需转载,请注明出处,否则将追究法律责任。

请登录后发表评论
登录
全部评论
最新文章
- 全栈开发者福音:雷池 WAF 自动拦截 React 畸形请求,0 误杀还不拖速
- 3 人小团队实战:用雷池 WAF 的 Lua 脚本,护住企业服务 API 的 3 个关键场景
- 电商平台大促防护实战:雷池WAF应对双11峰值的4项优化策略
- 雷池WAF受开发者青睐的真实原因 ,是它太省事儿
- 企业API运维复盘:Apache集群适配免费WAF,守住日均500万请求稳定性
- 国产开源waf,暴涨 19000+ GitHub Star!
- 企业API运维复盘:Apache集群适配免费WAF,守住日均500万请求稳定性
- 3个程序员的小团队实战:靠雷池WAF护住企业服务API,Lua脚本自定义规则灵活性极高
- 3人程序员小团队实战:雷池WAF护住企业服务API,Lua脚本自定义规则灵活性极高
- 雷池 Star 数破圈:不是超越,是安全工具终于懂了开发者
