最让我们惊艳的,是 Lua 脚本带来的极高灵活性。我们的核心需求是 “限制同一企业账号每分钟调用不超过 100 次”,传统 WAF 只能设置固定 IP 或全局阈值,无法针对 “企业账号” 这类业务维度做限制。而雷池支持通过 Lua 脚本自定义逻辑:先从请求头中提取企业唯一 ID,再查询 Redis 中该账号的实时调用次数,若超过 100 次阈值,就返回我们自定义的 “调用频率过高,请稍后再试” 提示。技术负责人仅花 1 小时就写出脚本,上传到雷池控制台后立即生效,比我们自己开发一套防护模块节省了至少 3 天时间,大大减轻了开发压力。
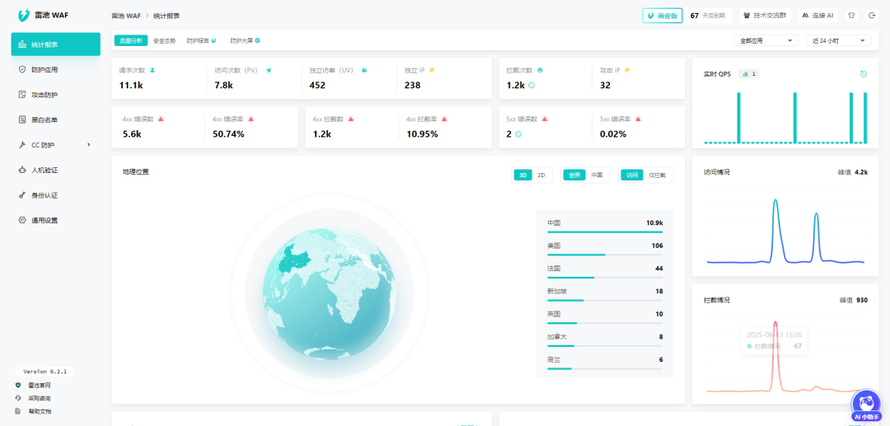
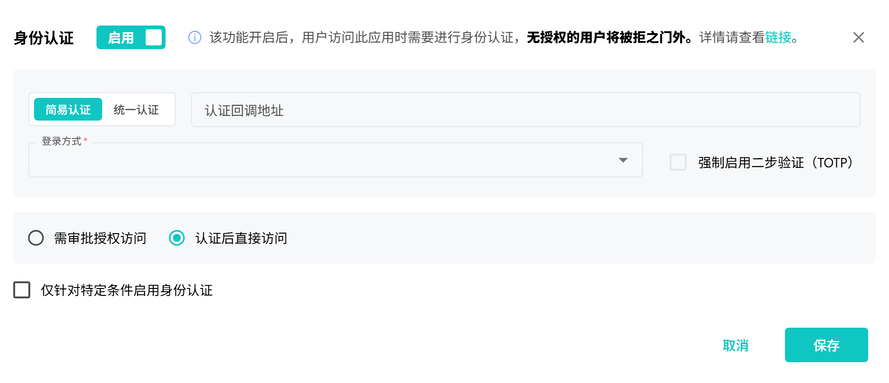
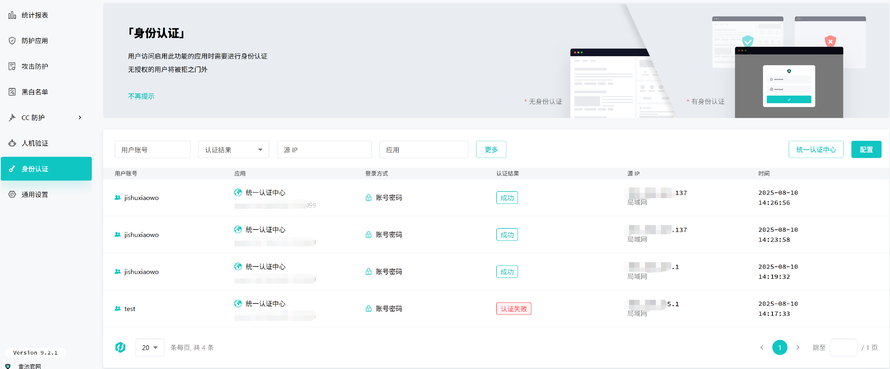
雷池 WAF 的统计报表功能也为我们提供了清晰的防护视角。近 24 小时内,防护应用的请求次数达 11.1k,访问次数(PV)7.8k,独立访客(UV)452,独立 IP 238 个;拦截次数 1.2k,攻击 IP 32 个,实时 QPS 稳定。在攻击防护模块中,4xx 错误数 5.6k,错误率 50.74%,拦截数 1.2k,拦截率 10.95%,5xx 错误数仅 2 个,错误率低至 0.02%,从数据上直观反映出防护效果。CC 防护模块支持人机验证与身份认证,结合地理位置分析,中国地区访问量 10.9k,拦截峰值达 930,法国也能稳定防护,进一步保障了 API 的全球访问安全。
部署过程对小团队也十分友好。我们的 API 采用混合架构,部分接口部署在 Nginx 服务器上,部分运行在 Apache 环境中,原本担心不同环境难以统一防护,没想到雷池能同时适配两种架构。部署时只需在 Docker 中填写不同上游服务的地址,分别关联 Nginx 和 Apache 对应的接口路径,无需修改原有业务配置。我们 3 人轮流对照官网文档操作,仅用 2 小时就完成了全量接口的防护接入,全程没耽误正常开发进度,实现了 “零业务中断” 部署。
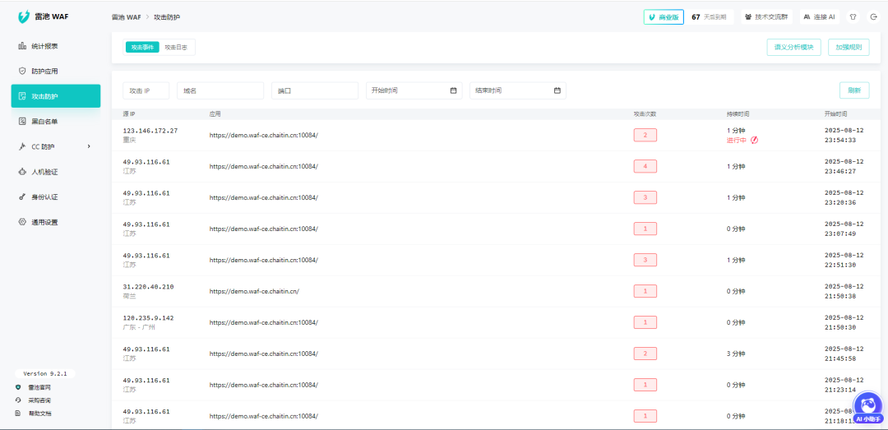
防护效果的精准度更让我们放心。上周有客户试图通过篡改请求参数,越权访问其他企业的考勤数据,雷池的语义分析引擎直接识别出 “参数格式异常 + 权限不匹配” 的双重风险,不仅实时拦截了该请求,还通过 Webhook 将拦截详情推送到我们的钉钉群,让我们能第一时间知晓风险并跟进。自启用防护以来,API 每天能拦截 200 + 次异常调用,稳定性从之前的 98% 提升至 99.9%,客户投诉量减少了 80%,再也不用频繁处理因 API 异常导致的售后问题。
雷池 WAF 还支持多种防护模式切换:“防护模式” 下发现风险会自动拦截并记录事件,“观察模式” 仅记录不拦截(适合初期测试规则),“维护模式” 则展示维护页面限制访问,我们可根据业务需求灵活选择。对小团队而言,免费版提供的功能已完全够用,近期我们还通过 Lua 脚本实现了 “VIP 客户优先放行” 的个性化需求 —— 给付费客户的企业账号配置更高调用阈值,并在脚本中添加优先级判断,确保付费客户的 API 访问不受常规限流影响,既保障了服务质量,又维护了客户权益。

来自 “ ITPUB博客 ” ,链接:https://blog.itpub.net/70048256/viewspace-3104121/ ,如需转载,请注明出处,否则将追究法律责任。

最新文章
- 全栈开发者福音:雷池 WAF 自动拦截 React 畸形请求,0 误杀还不拖速
- 雷池WAF大促防护实战:4项优化策略
- 3 人小团队实战:用雷池 WAF 的 Lua 脚本,护住企业服务 API 的 3 个关键场景
- 电商平台大促防护实战:雷池WAF应对双11峰值的4项优化策略
- 雷池WAF受开发者青睐的真实原因 ,是它太省事儿
- 企业API运维复盘:Apache集群适配免费WAF,守住日均500万请求稳定性
- 国产开源waf,暴涨 19000+ GitHub Star!
- 企业API运维复盘:Apache集群适配免费WAF,守住日均500万请求稳定性
- 3个程序员的小团队实战:靠雷池WAF护住企业服务API,Lua脚本自定义规则灵活性极高
- 雷池 Star 数破圈:不是超越,是安全工具终于懂了开发者
