试了几款免费防护工具都不理想:某开源工具配置全是专业术语,定制化规则需要写复杂代码;某云厂商免费版功能单一,只能拦截固定特征的请求;还有款工具和我的 Nginx 环境冲突,导致接口响应异常。就在我一筹莫展时,ITPUB 上的一篇技术分享提到雷池社区版 WAF,说它支持灵活拓展,实测后彻底解决了我的定制化防护需求。
雷池最吸引新手的,是在保证易用性的同时,提供了足够的拓展空间。这款在 GitHub 拥有 18.3k 星标、装机量超 41.4 万台的工具,完全不用懂复杂的安全技术,官网有针对新手的图文教程,核心功能一看就懂。部署过程也简单,无需修改现有 Nginx 配置,通过容器化方式快速启动,20 多分钟就能完成部署,期间不用处理繁琐的依赖冲突,对技术新手特别友好。
对 API 开发者来说,最实用的莫过于它的定制化防护能力。雷池支持通过简单脚本实现个性化规则,官网提供了丰富的示例和开发文档,不用从零编写代码。我最常用的是接口调用频率限制功能,针对不同开发者设置差异化配额 —— 普通用户每分钟最多调用 10 次,认证用户可提升至 30 次,这个需求用雷池的预设模板搭配简单配置就能实现,不用写复杂的限流逻辑。
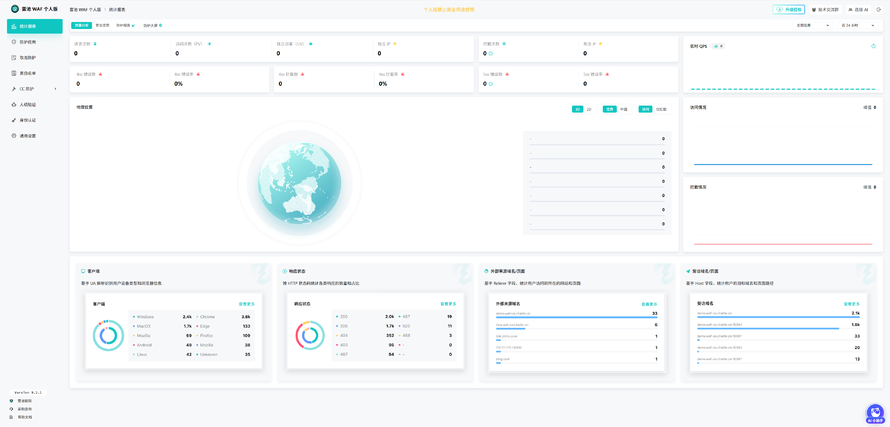
更惊喜的是它的参数校验功能。我的天气接口需要接收城市编码、日期等参数,之前总有人传入无效格式导致后端报错,用雷池的参数校验规则,只需设置参数格式、取值范围等条件,就能自动拦截异常请求。比如将城市编码限制为 6 位数字,日期格式限定为 “YYYY-MM-DD”,配置后立即生效,后端报错量直接下降了 85%。
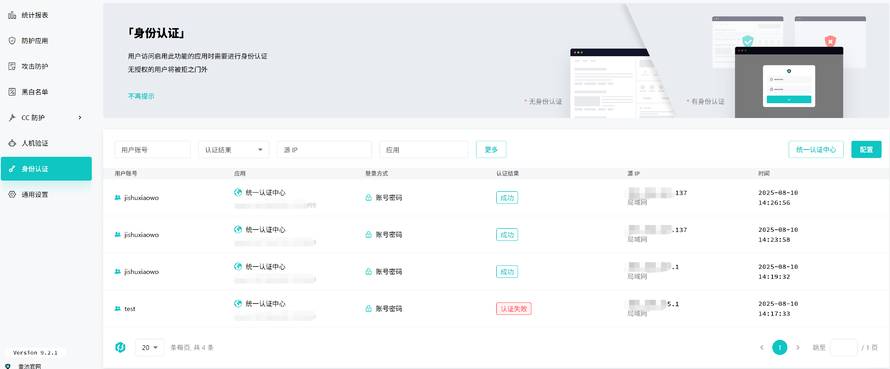
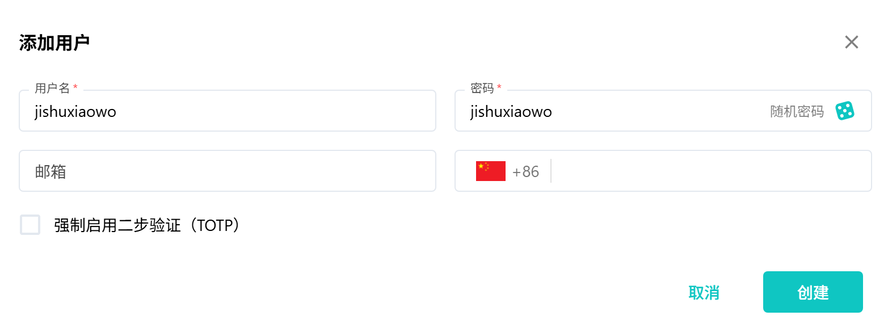
针对 API 接口常见的权限控制需求,雷池也能轻松满足。我通过它的身份认证功能,给每个开发者分配专属标识,在 WAF 层面验证请求合法性,只有携带有效标识的请求才能进入后端。这样既避免了非法调用,又不用在业务代码中重复编写认证逻辑,大幅减少了开发工作量。
性能方面也完全不用担心。我的服务器是 1 核 2G 的入门配置,运行雷池后,接口响应时间仅增加 2-3 毫秒,几乎感知不到;模拟 100 人同时调用接口,服务器 CPU 占用率稳定在 30% 左右,内存占用约 350MB,完全不会成为性能瓶颈。这得益于雷池的轻量级设计,平均检测延迟不到 1 毫秒,单核服务器就能支撑 2000 + 并发,完全满足个人开发者和小型项目的需求。
现在我的天气查询接口已经稳定运行 3 个月,期间成功拦截了 120 多次风险请求,包括 40 多次高频滥用、30 多次参数异常和 20 多次权限越权尝试,服务器稳定性大幅提升,开发者反馈也越来越好。更重要的是,雷池的免费版已经能满足我的全部需求,不用投入额外成本就能实现定制化防护。
来自 “ ITPUB博客 ” ,链接:https://blog.itpub.net/70048256/viewspace-3102572/ ,如需转载,请注明出处,否则将追究法律责任。

最新文章
- 全栈开发者福音:雷池 WAF 自动拦截 React 畸形请求,0 误杀还不拖速
- 雷池WAF大促防护实战:4项优化策略
- 3 人小团队实战:用雷池 WAF 的 Lua 脚本,护住企业服务 API 的 3 个关键场景
- 电商平台大促防护实战:雷池WAF应对双11峰值的4项优化策略
- 雷池WAF受开发者青睐的真实原因 ,是它太省事儿
- 企业API运维复盘:Apache集群适配免费WAF,守住日均500万请求稳定性
- 国产开源waf,暴涨 19000+ GitHub Star!
- 企业API运维复盘:Apache集群适配免费WAF,守住日均500万请求稳定性
- 3个程序员的小团队实战:靠雷池WAF护住企业服务API,Lua脚本自定义规则灵活性极高
- 3人程序员小团队实战:雷池WAF护住企业服务API,Lua脚本自定义规则灵活性极高
