转机来自ITPUB社区的一次技术沙龙,有位做金融API运维的同行分享了雷池WAF的适配经验,提到其“对Apache集群兼容性强,支持自定义规则扩展”。抱着技术验证的心态,我们下载了免费版进行测试。没想到适配过程远超预期,官网提供了Apache集群专属的部署文档,针对反向代理配置、会话保持机制等关键点都有详细说明。我们采用Docker容器化部署,将WAF节点部署在集群前端作为流量入口,通过虚拟IP实现负载分担,整个部署过程仅用4小时就完成了,且全程未影响现有服务运行。
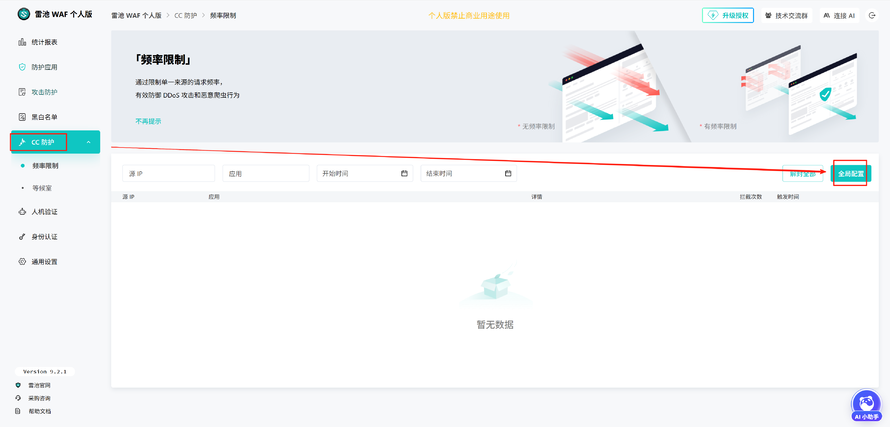
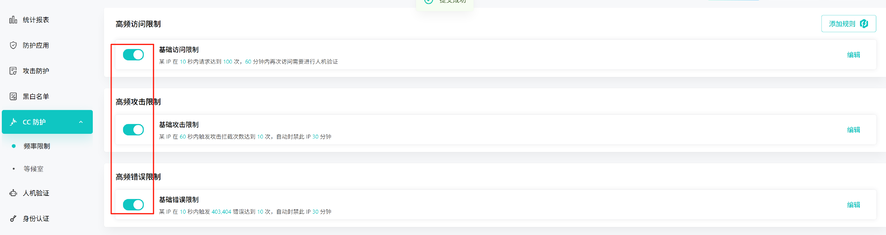
真正的技术验证在月底的业务高峰期。我们基于供应链API的特性,在雷池控制台配置了三项核心规则:一是针对报价接口设置“IP白名单+权限令牌双重校验”,仅允许合作厂商的固定IP段访问;二是对订单同步接口设置“单IP每分钟请求不超过100次”的阈值,超出后触发渐进式限流;三是通过Lua脚本实现“请求参数MD5校验”,防止参数被篡改。高峰期当天,接口请求量突破620万次,雷池实时拦截了近3万次异常请求,其中包括2.1万次高频访问和8000余次非授权访问,而正常接口的平均响应时间稳定在80ms以内,比之前还提升了12%。
经过半年的稳定运行,雷池WAF帮我们实现了三个核心价值:一是将API服务的稳定性从99.5%提升至99.99%,未再出现因异常请求导致的服务波动;二是通过精准防护避免了数据泄露风险,合作厂商的信任度显著提升,新增了3家合作客户;三是相比商业方案每年节省近10万成本,且免费版提供的技术社区支持响应及时,遇到规则配置问题时,社区技术专家平均2小时内就能给出解决方案。

来自 “ ITPUB博客 ” ,链接:https://blog.itpub.net/70048256/viewspace-3101606/ ,如需转载,请注明出处,否则将追究法律责任。

最新文章
- 全栈开发者福音:雷池 WAF 自动拦截 React 畸形请求,0 误杀还不拖速
- 雷池WAF大促防护实战:4项优化策略
- 3 人小团队实战:用雷池 WAF 的 Lua 脚本,护住企业服务 API 的 3 个关键场景
- 电商平台大促防护实战:雷池WAF应对双11峰值的4项优化策略
- 雷池WAF受开发者青睐的真实原因 ,是它太省事儿
- 企业API运维复盘:Apache集群适配免费WAF,守住日均500万请求稳定性
- 国产开源waf,暴涨 19000+ GitHub Star!
- 企业API运维复盘:Apache集群适配免费WAF,守住日均500万请求稳定性
- 3个程序员的小团队实战:靠雷池WAF护住企业服务API,Lua脚本自定义规则灵活性极高
- 3人程序员小团队实战:雷池WAF护住企业服务API,Lua脚本自定义规则灵活性极高
