雷池的配置教程对新手特别友好,从最基础的 “Lua 脚本是什么” 讲起,用通俗的语言解释脚本逻辑,比如 “脚本就像给防护系统加了个自定义开关,能按你的需求控制访问权限”。我最开始学的是 “后台登录时段限制” 脚本,因为我的博客曾在深夜被频繁尝试登录,影响服务器稳定性。
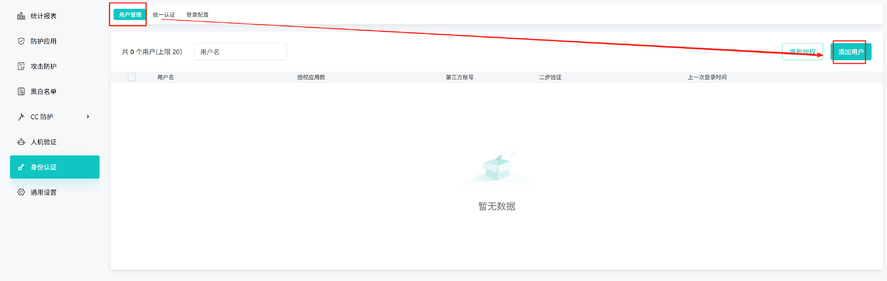
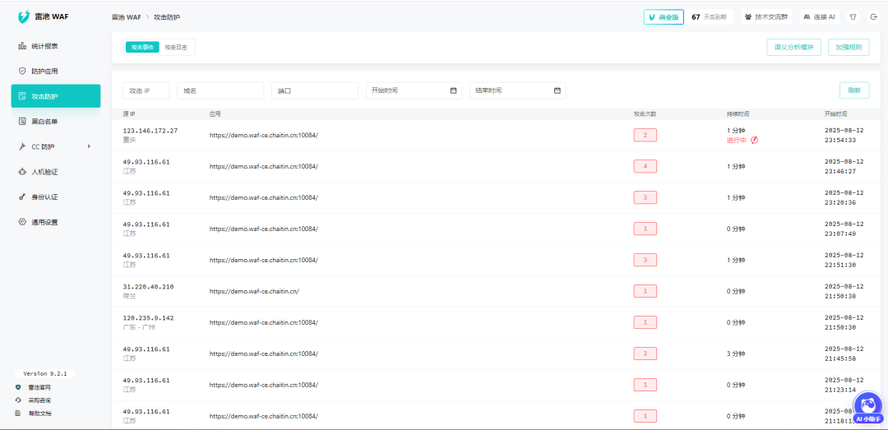
编辑完成后点击 “保存并启用”,选择生效的博客站点,脚本立即生效。测试时我在深夜尝试登录后台,结果立即被雷池拦截,返回自定义提示,控制台 “事件记录” 模块也记录下这次情况,标注 “Lua 脚本触发拦截:登录时段异常”。现在我的博客深夜再也没有出现过频繁登录尝试,服务器稳定性大幅提升。
除了 Lua 脚本,雷池在 Apache 环境下的部署也很简单。我的服务器安装了 Apache,部署雷池时不用卸载现有 Apache,直接用 Docker 部署即可。执行命令下载部署包后,编辑配置文件把 proxy 模块的端口改成 “8080:80”,避免和 Apache 冲突。然后在 Apache 的虚拟主机配置文件里添加反向代理,把博客请求转发到雷池的 8080 端口,重启 Apache 后,WordPress 博客就接入了防护,不用改后端代码,对新手特别方便。
来自 “ ITPUB博客 ” ,链接:https://blog.itpub.net/70048256/viewspace-3100654/ ,如需转载,请注明出处,否则将追究法律责任。

请登录后发表评论
登录
全部评论
最新文章
- 全栈开发者福音:雷池 WAF 自动拦截 React 畸形请求,0 误杀还不拖速
- 雷池WAF大促防护实战:4项优化策略
- 3 人小团队实战:用雷池 WAF 的 Lua 脚本,护住企业服务 API 的 3 个关键场景
- 电商平台大促防护实战:雷池WAF应对双11峰值的4项优化策略
- 雷池WAF受开发者青睐的真实原因 ,是它太省事儿
- 企业API运维复盘:Apache集群适配免费WAF,守住日均500万请求稳定性
- 国产开源waf,暴涨 19000+ GitHub Star!
- 企业API运维复盘:Apache集群适配免费WAF,守住日均500万请求稳定性
- 3个程序员的小团队实战:靠雷池WAF护住企业服务API,Lua脚本自定义规则灵活性极高
- 3人程序员小团队实战:雷池WAF护住企业服务API,Lua脚本自定义规则灵活性极高
