雷池的漏洞防护实操文档特别适合新手,每个步骤都有详细的截图和命令说明,连 “怎么查看 Apache 版本”“如何配置虚拟主机” 这种基础问题都有讲解。我先按照文档检查服务器环境:我们的服务器是 Ubuntu 20.04 系统,满足雷池的要求;内存 4G、CPU 2 核,性能也足够。唯一需要注意的是,服务器已经安装了 Apache,80、443 端口正在使用,文档里刚好有 “Apache 环境适应放案”,按照提示操作就能解决端口冲突问题。
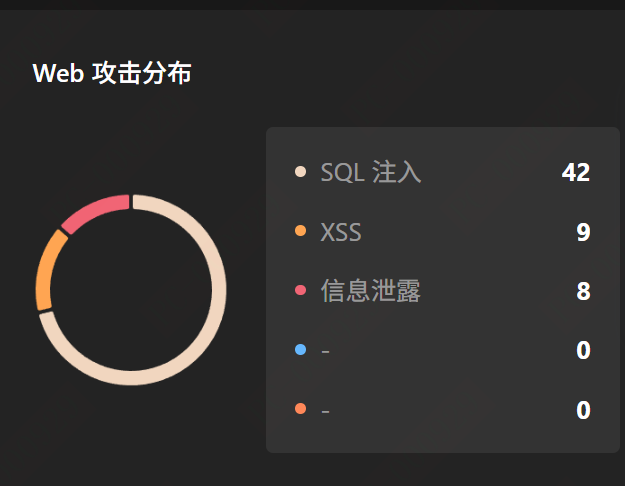
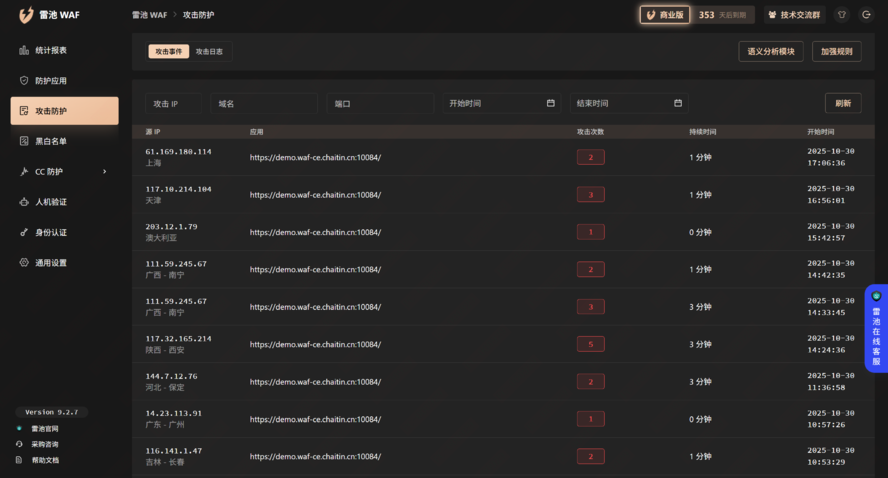
官网公布的漏洞防护数据也很有说服力:在大量请求样本中,恶意样本检出率表现优异,误报率仅 0.07%,对 0day 漏洞的拦截率比 ModSecurity 高出不少。这意味着哪怕平台使用的电商系统出现新的未知漏洞,雷池也能提供一定的防护,不用等官方补丁发布。之前我们的平台用的是一款旧的物流插件,存在文件上传漏洞,雷池检测到异常文件上传请求后,立即拦截并在控制台提示 “潜在文件上传风险”,帮我们避免了一次服务器被入侵。

性能方面,雷池完全能扛住跨境电商的流量波动。它基于 Nginx 开发,平均检测延迟不到 1 毫秒,我们的平台日均访问量约 3 万次,开启雷池防护后,页面加载时间仅增加 0.3 秒,完全不影响用户体验。而且雷池支持 “静态资源白名单”,我们把商品图片、视频等静态资源添加到白名单,这些资源不会经过防护检测,进一步提升了加载速度 —— 这对东南亚用户来说很重要,因为当地网络环境相对较差,页面加载速度直接影响转化率。
来自 “ ITPUB博客 ” ,链接:https://blog.itpub.net/70048256/viewspace-3100107/ ,如需转载,请注明出处,否则将追究法律责任。

最新文章
- 全栈开发者福音:雷池 WAF 自动拦截 React 畸形请求,0 误杀还不拖速
- 雷池WAF大促防护实战:4项优化策略
- 3 人小团队实战:用雷池 WAF 的 Lua 脚本,护住企业服务 API 的 3 个关键场景
- 电商平台大促防护实战:雷池WAF应对双11峰值的4项优化策略
- 雷池WAF受开发者青睐的真实原因 ,是它太省事儿
- 企业API运维复盘:Apache集群适配免费WAF,守住日均500万请求稳定性
- 国产开源waf,暴涨 19000+ GitHub Star!
- 企业API运维复盘:Apache集群适配免费WAF,守住日均500万请求稳定性
- 3个程序员的小团队实战:靠雷池WAF护住企业服务API,Lua脚本自定义规则灵活性极高
- 3人程序员小团队实战:雷池WAF护住企业服务API,Lua脚本自定义规则灵活性极高
