雷池免费版基础防护就很能打。智能语义分析引擎能拦截 API 常见的注入攻击、高频调用,33669 条样本实测恶意检出率 71.65%,误报率 0.07%,0day 拦截率比 ModSecurity 高 40%。但想定制化防护,Lua 脚本就很实用。比如我想验证 API 的请求头,跟着官网示例写了简单脚本,雷池就能精准拦截不符合要求的请求,比传统 WAF 灵活太多。
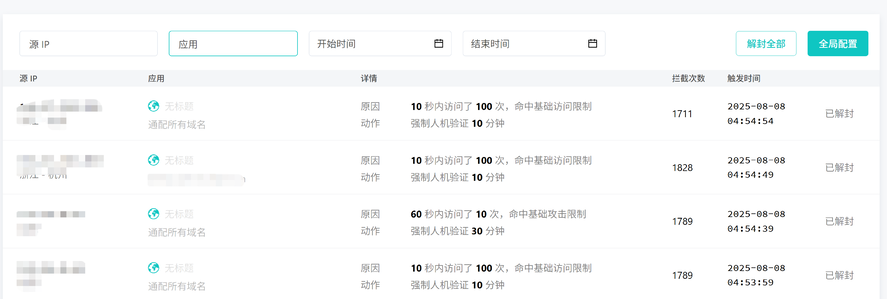
而且雷池在 Apache 环境下部署超简单。我跟着教程,一行命令下载部署包,两条命令启动服务,30 分钟完成部署。Docker 自动处理依赖,初始密码查容器日志就能获取,添加 API 防护时,填后端地址就行,站长不用懂复杂配置。
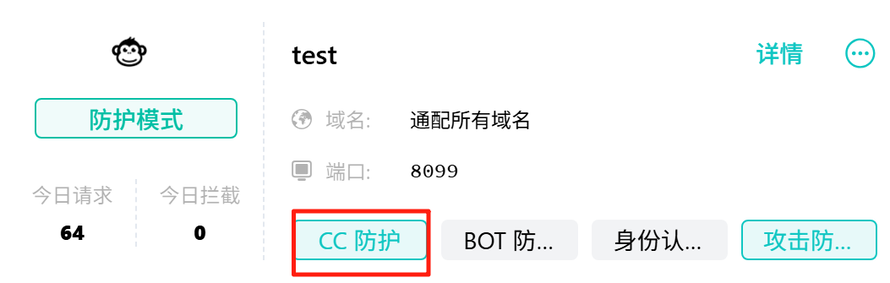
性能方面,雷池完全能满足 API 需求。平均检测延迟不到 1 毫秒,单核 2000+TPS 并发,我 1 核 2G 服务器跑 3 个 API 服务,响应时间稳定在 100ms 以内。现在我的 API 接口稳定运行半年,再没出过安全问题。

来自 “ ITPUB博客 ” ,链接:https://blog.itpub.net/70048256/viewspace-3099552/ ,如需转载,请注明出处,否则将追究法律责任。
上一篇:
没有了~

请登录后发表评论
登录
全部评论
最新文章
- 全栈开发者福音:雷池 WAF 自动拦截 React 畸形请求,0 误杀还不拖速
- 雷池WAF大促防护实战:4项优化策略
- 3 人小团队实战:用雷池 WAF 的 Lua 脚本,护住企业服务 API 的 3 个关键场景
- 电商平台大促防护实战:雷池WAF应对双11峰值的4项优化策略
- 雷池WAF受开发者青睐的真实原因 ,是它太省事儿
- 企业API运维复盘:Apache集群适配免费WAF,守住日均500万请求稳定性
- 国产开源waf,暴涨 19000+ GitHub Star!
- 企业API运维复盘:Apache集群适配免费WAF,守住日均500万请求稳定性
- 3个程序员的小团队实战:靠雷池WAF护住企业服务API,Lua脚本自定义规则灵活性极高
- 3人程序员小团队实战:雷池WAF护住企业服务API,Lua脚本自定义规则灵活性极高
