执行摘要
威胁行为者已系统性地升级其命令与控制(C2)基础设施,转而使用 Web3,也称为 Web 3.0 或去中心化区块链 Web 架构。这一进步从使用硬编码在恶意软件二进制文件中的静态 C2 端点,发展到使用由 Web3 驱动的智能合约。威胁行为者随后能够通过单笔智能合约交易动态更新整个僵尸网络和蠕虫网络基础设施。
根据《2026 年 Unit 42 全球事件响应报告》,软件供应链入侵已成为针对企业云环境的主要初始访问途径。通过污染开源依赖项,威胁行为者绕过传统身份验证边界,从开发者端点和持续集成/持续部署(CI/CD)流水线中收集以下内容:
提权后的云身份令牌
服务账户密钥
部署密钥
近期的供应链攻击活动,尤其是 ChainDrop npm 蠕虫和 PolinRider 活动,展示了开源软件包如何被专门设计用于提取临时云访问密钥并在开发者工作流中建立持久化。这一操作转变已在朝鲜附属的国家支持行为者中观察到,例如 Alluring Pisces(又名 Sapphire Sleet 或 Midnight Neptune),他们在近期归因的供应链攻击活动中将这些技术投入实战,包括针对 Axios、Mastra AI 和 Rust 的 arrayref 的攻击。
那么对此可以做些什么?组织可以采取主动防御措施来对抗这一技术。更多信息请参阅“安全团队注意事项”部分。
首先,评估您组织的业务领域,以确定是否预期会出现 Web3 或区块链网络活动。如果您的组织永远不应连接到 Web3 或区块链网络,那么这是一个容易实现的胜利。
接下来,确保您已部署端点保护和网络安全控制措施,以便在进程及其网络流量遭到入侵时进行适当监控和阻断。
最后,在您环境中的所有 CI/CD 运行器和版本控制系统中自动化您的策略控制。
开源供应链:云初始访问途径
开发者工作站和自动化 CI/CD 运行器代表了一个拥有高权限的攻击面,持有敏感或管理级身份访问管理(IAM)密钥或令牌。当前的供应链恶意软件在解析软件依赖项时,优先提取这些凭据。
近期两个影响重大的攻击活动展示了这些以云为重点的初始访问途径,并采用了去中心化区块链 C2 方法。
ChainDrop npm 蠕虫
ChainDrop 被追溯至 Shai-Hulud 家族,感染了超过 400 个 npm 包(包括 keyv 和 cacheable-request)。该蠕虫执行一个 preinstall 脚本钩子,下载自定义的 Bun 运行时以启动经过混淆的凭据收集器。
除了搜索静态磁盘文件外,ChainDrop 还会搜索正在运行的构建进程中的内存。它捕获临时云提供商身份和访问管理(IAM)密钥、CI/CD 流水线工作令牌以及短期的 OIDC 联合密钥。随后,运行器终止。
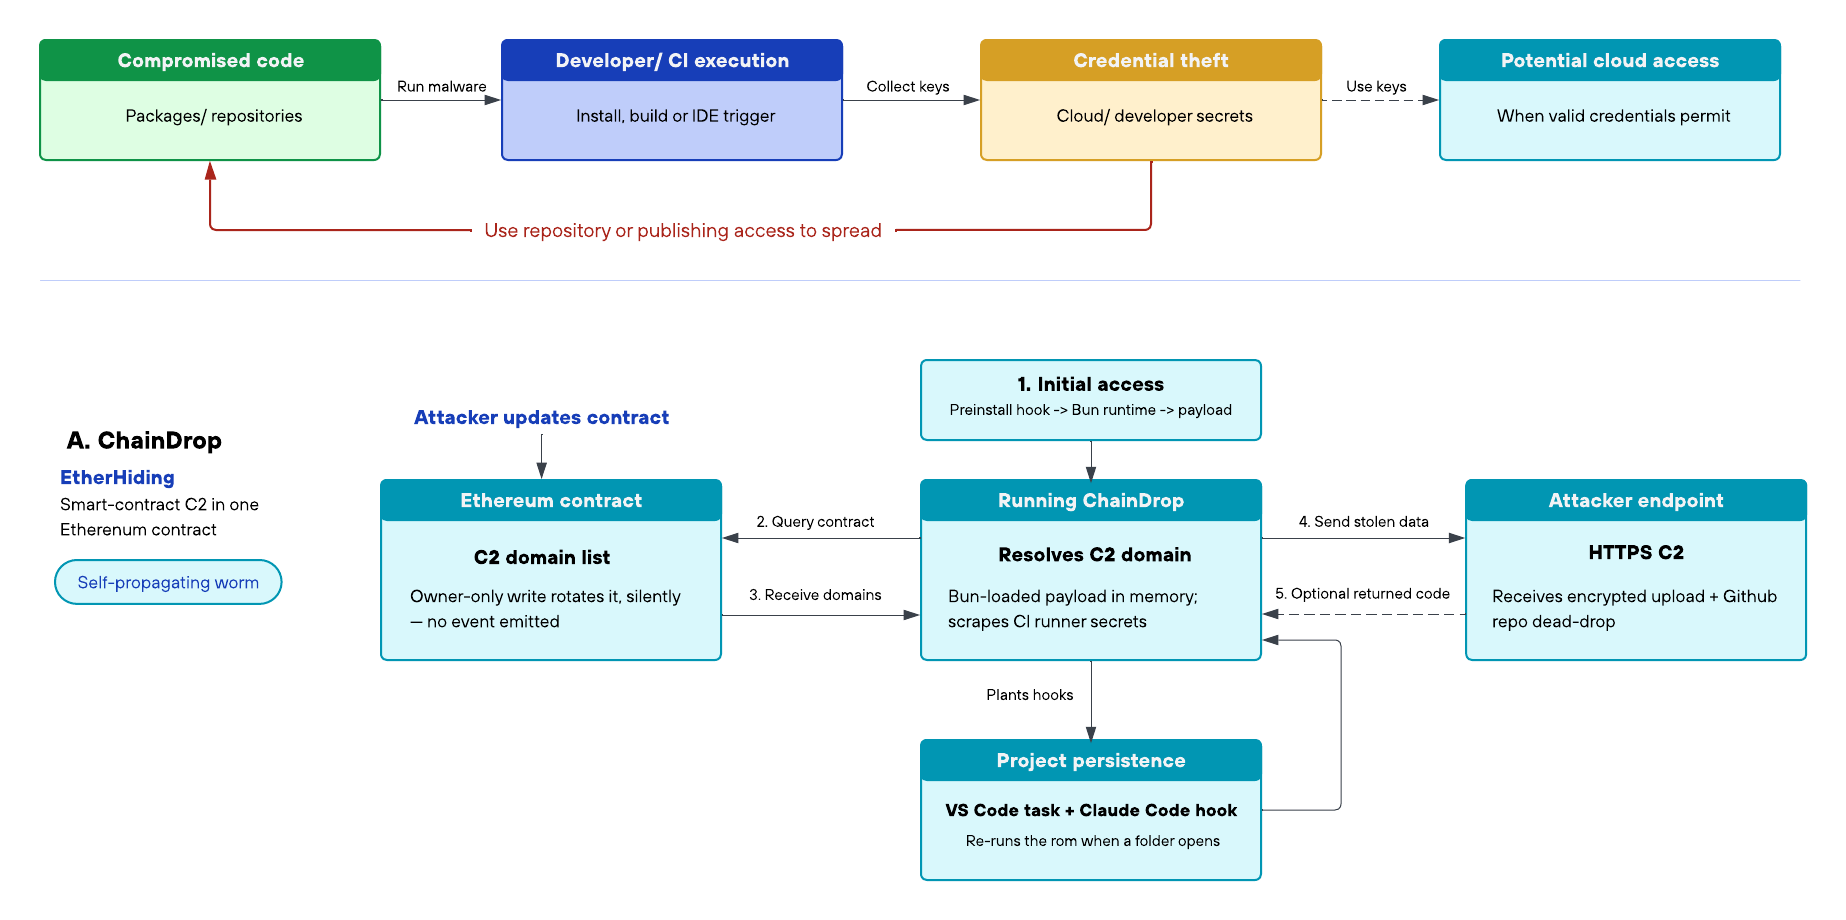
为了在不依赖静态域名的情况下维持长期通信,ChainDrop 使用 EtherHiding 查询智能合约交易。智能合约交易中包含用于外泄 IP 或域名端点的动态加密信息。随后,ChainDrop 注入持久化任务钩子。每当开发者打开项目或启动 AI 编码会话时,这会触发自动执行,如下图 1 所示。
PolinRider 活动
PolinRider 活动横跨开发者生态系统,覆盖多个包注册表,包括 npm、Go modules 和 Packagist。PolinRider 并非严格依赖标准包安装脚本,而是将恶意加载器隐藏在仓库配置文件、Web 资源和开发者 IDE 工作区自动化中。
当开发者加载工作区时,有效载荷会在后台静默触发,外泄开发者凭据、云会话令牌和环境机密,同时在企业构建流水线中建立长期持久化。
在该活动的不同变体中,加载器使用 Web3 机制动态解析 C2 端点。这些机制涵盖跨 TRON、Aptos 和 Binance Smart Chain(BSC)等网络的多链交易查询,以及像 NullReceiver 这样的零数据地址解析技术。
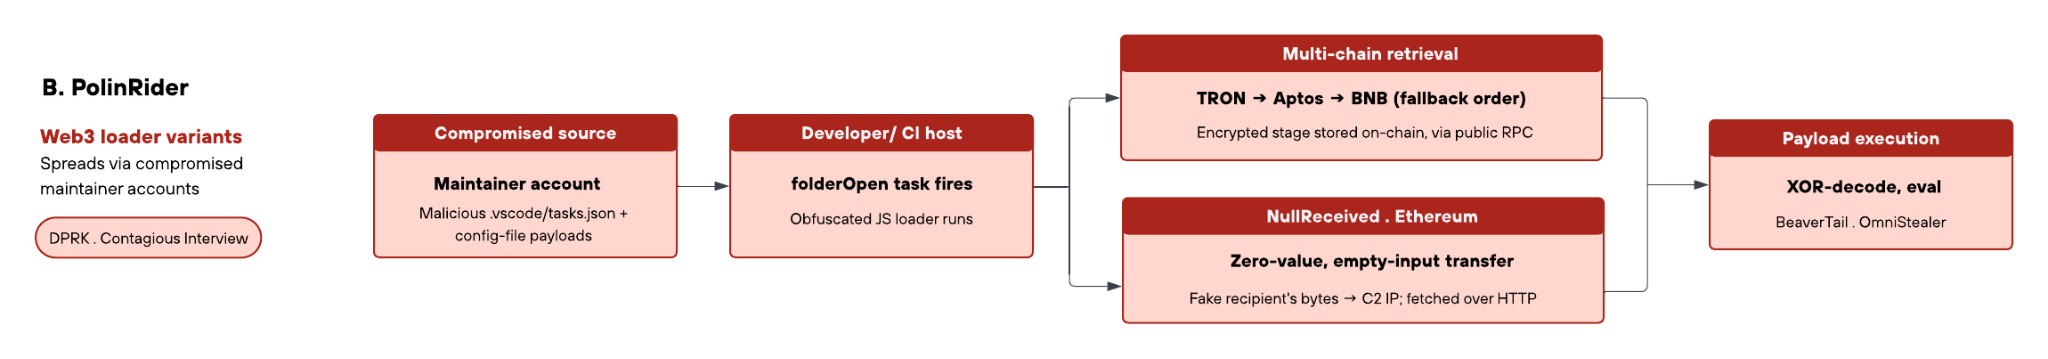
为了最大限度地提高 C2 基础设施的可靠性,威胁行为者以混合架构部署多种此类机制。这使他们能够在主要远程过程调用(RPC)网关或多链查询被阻止时,将零数据传输用作备用通道,如下图 2 所示。
一旦被提取,这些凭据可能提供对云管理控制台和管理 API(应用程序编程接口) 的直接访问,如果未部署其他控制措施,则可绕过多因素认证(MFA)。
Web3 命令与控制架构的演进
供应链入侵面临一个独特的运营障碍。一旦后门包被发布到公共注册表,自动化安全扫描器、注册表审计器和静态分析工具会立即检查代码中是否存在硬编码的 C2 域名或 IP 地址。硬编码基础设施会导致域名迅速被下架、IP 被列入阻止列表以及包被移除。
威胁行为者可以利用上述 Web3 机制,在开发者终端和企业构建流水线中维持其初始访问立足点。他们可以通过将 C2 基础设施指向区块链网络,更具体地说,指向支持智能合约的交易来实现这一点。
通过将 C2 解析路由到 Web3 网络,ChainDrop 和与 DPRK 有关联的 PolinRider 行动等攻击活动确保其基础设施能够规避 Web 2.0 风格的网络监控。这些技术已经历了三个不同的架构阶段,从可观测的智能合约存储演进到完全零数据交易解码。
阶段 1:EtherHiding
在 EtherHiding 分类法下被广泛传播,并在 2024 年底针对 npm 包的供应链攻击活动中被报道,早期的 Web3 C2 实现依赖于在公共区块链上部署硬编码的智能合约地址。诸如 ChainDrop npm 蠕虫所部署的恶意软件加载器,会发出只读 JSON-RPC 调用(eth_call)来检索存储在智能合约状态变量中的 C2 域名。尽管这绕过了传统的 Web 2.0 DNS 沉洞,但嵌入固定合约地址引入了静态单点故障。出站 JSON-RPC 请求载荷会明确暴露目标合约地址("to": "0x...")。安全控制措施可以标记并阻止所有指向该特定合约的 RPC 查询。
报告表明,与 DPRK 有关联的威胁行为者采用 EtherHiding 技术来分发恶意软件并窃取加密货币。
阶段 2:跨链交易数据隐藏(TxDataHiding)
为了克服硬编码状态合约固有的单点故障问题,威胁行为者从合约状态存储转向交易输入数据层(calldata)。在 TxDataHiding 分类法下被广泛传播,并部署在 PolinRider 等攻击活动中,这一阶段将 C2 解析与永久性智能合约 getter 解耦。
操作者不再调用状态变量,而是将加密的 C2 载荷直接嵌入标准区块链交易的原始输入数据字段(0x...)中。这些载荷通常被发送到动态路由合约或指定的销毁地址。
恶意软件加载器读取交易历史日志(eth_getTransactionByHash 或 calldata 解析),以在内存中提取并解密活跃载荷。在 PolinRider 中,变种实现了跨 TRON、Aptos 和 Binance Smart Chain(BSC)等网络的多层回退路由。
如果某条链或路由器被标记,行为者会在另一个网络上广播一笔新交易,无需修改任何一行状态代码即可即时更新全局 C2 端点。
阶段 3:零数据地址解析(NullReceiver)
在针对前端依赖项(bianira-ui、fluid-type-ui)的供应链入侵中被发现,NullReceiver 通过消除智能合约、输入数据字段和可执行载荷,实现了完全的数据最小化。加载器查询行为者控制的钱包以获取其最新的零值交易。它直接从 20 字节接收者地址结构本身中数学提取活跃的 C2 IPv4 地址。图 3 展示了这一点。
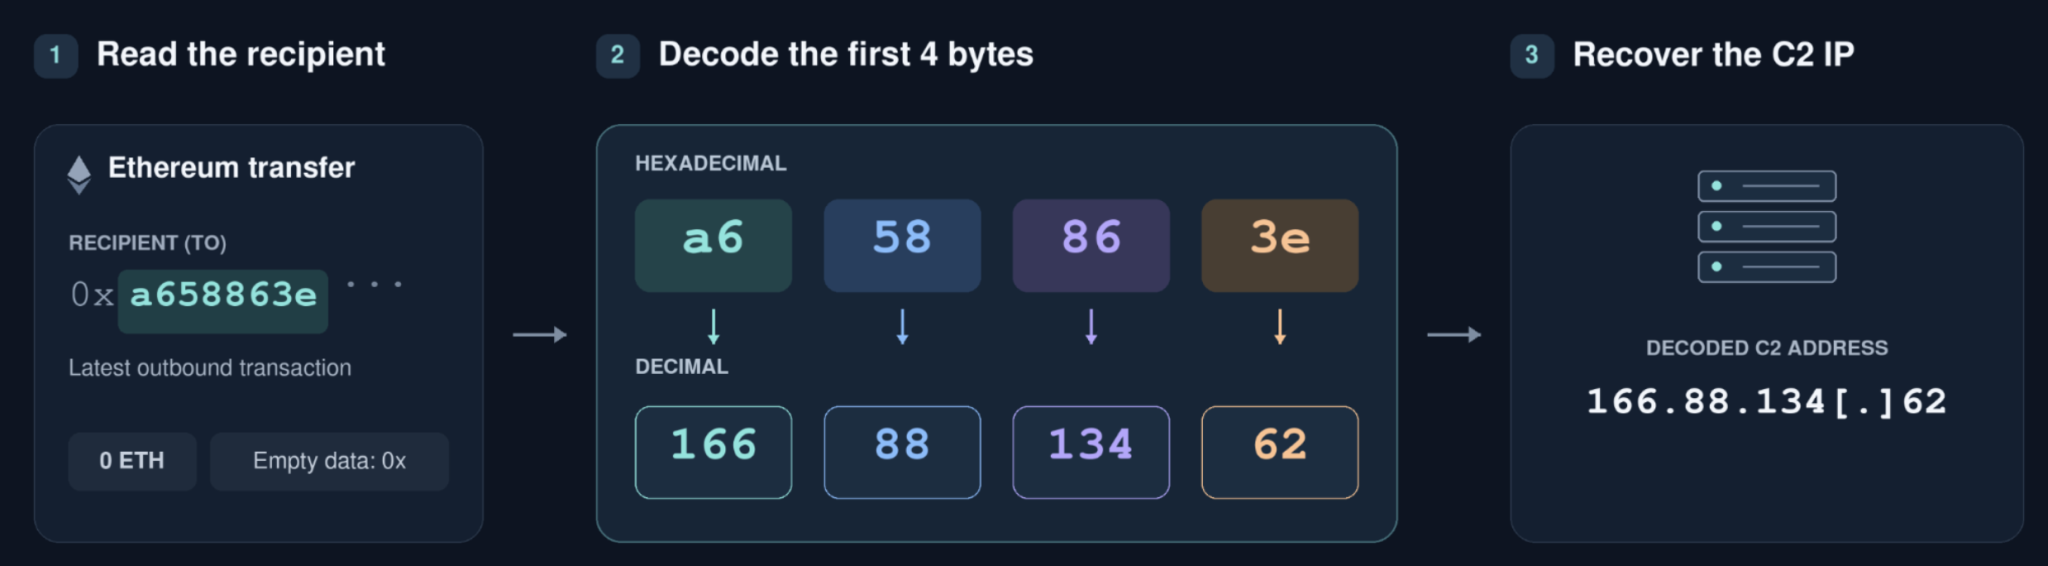
读取接收者地址
验证 ASCII 校验标记
将前 4 个字节转换为十进制
发起出站连接
由于该交易携带零价值和零数据,因此不存在可供安全过滤器检查的代码结构或域字符串。
DPRK 国家支持的运营扩张
网络犯罪团伙部署供应链蠕虫以进行机会主义盗窃。另一方面,朝鲜国家支持的威胁行为者将开源软件注册表作为针对企业环境的主要初始访问途径。
这一战略转变在整个云领域均有体现。Amazon Threat Intelligence 的最新发现强调了朝鲜威胁组织如何系统性地针对开源依赖项以渗透企业基础设施。
威胁行为者展示了攻陷单个维护者账户或注册表范围如何将开源依赖项转化为攻击载体,导致大量云环境受到影响。
这些入侵的遥测数据表明,一个附属的 DPRK 威胁行为者维护着共享的基础设施足迹。
Axios 入侵事件:威胁行为者攻陷了 axios 的首席维护者,向包清单中注入了一个后门依赖项(plain-crypto-js)。该载荷在企业构建流水线中执行,以窃取云令牌并针对 macOS 代码签名证书。
Mastra AI 行动:针对 AI 开发工作流,威胁行为者发布了被投毒的 npm 包,利用构建执行钩子来抓取开发者环境变量和云密钥。
Rust arrayref:该行为者将攻击扩展至 Rust,在 crates.io 上投毒了 arrayref crate,利用 Rust 的原生编译钩子在项目构建时执行第二阶段载荷。
匹配的 C2 信标行为、SSL 配置以及集群化的虚拟专用服务器(VPS)托管范围将这三起行动关联起来,展示了该行为者如何利用供应链投毒作为一种可扩展的初始访问机制,旨在获取长期的云管理访问权限。
安全团队的考量
随着威胁行为者适应安全控制并超越零数据传输,去中心化 C2 技术将越来越多地利用新兴原语,将恶意查询直接融入常规企业流量中。当攻击者能够悄无声息地渗透开发者工作站和构建运行器以获取初始立足点时,静态的妥协指标(IoC)阻止列表和传统边界防御已不足以保护云基础设施。
防御这一威胁态势需要从被动的 IoC 匹配转向主动的行为可见性。组织可以通过部署三项核心防御能力来有效消除这些技术:
上下文感知与AI驱动的行为分析
首先,评估贵组织的业务领域,以确定您的环境中是否可能出现Web3或区块链网络活动。对于没有Web3业务的典型企业组织而言,任何出站区块链交互都代表着即时、高置信度的异常。集成AI驱动的行为分析使安全团队能够关联网络遥测数据,为正常开发者流量建立基线,并确定环境中是否正在出现隐蔽的链上规避技术。
进程上下文端点与网络检查
配置端点保护和网络安全控制,以在开发者工作站和CI/CD运行器上执行深度进程级检查。安全策略应监控标准企业运行时、脚本引擎和编译器二进制文件。当非加密货币开发工具向公共区块链网关发起意外出站查询时,立即触发警报。
构建管道完整性
由于现代供应链载荷将加载器隐藏在构建工具和工作区自动化设置中,安全团队必须将代码审计扩展到标准应用程序二进制文件之外。在CI/CD运行器和版本控制系统中实施自动化策略控制,以在代码于构建管道中执行之前,标记对仓库配置文件的未授权修改、包清单中的隐藏脚本注入以及未经验证的包生命周期钩子。

转载声明:本文为转载整理,原文版权归原作者及原站点所有。
原文来源:Palo Alto Unit42
原创地址:https://unit42.paloaltonetworks.com/web3-cloud-supply-chain-attacks/
原文作者:Eyal Rafian;如有侵权,请联系管理员删除。

