12月9日,由中国信息通信研究院主办的“墙墙联合——云上防火墙技术沙龙”在线上顺利举行,天翼云科技有限公司研发专家吴雷分享了新标准、新需求下云Web应用防火墙(云WAF)的发展方向,并介绍了天翼云Web应用防火墙(原生版)的功能及特性。会上,信通院云WAF评估结果发布, 天翼云Web应用防火墙(原生版)顺利通过评估,安全能力获得权威机构认可。
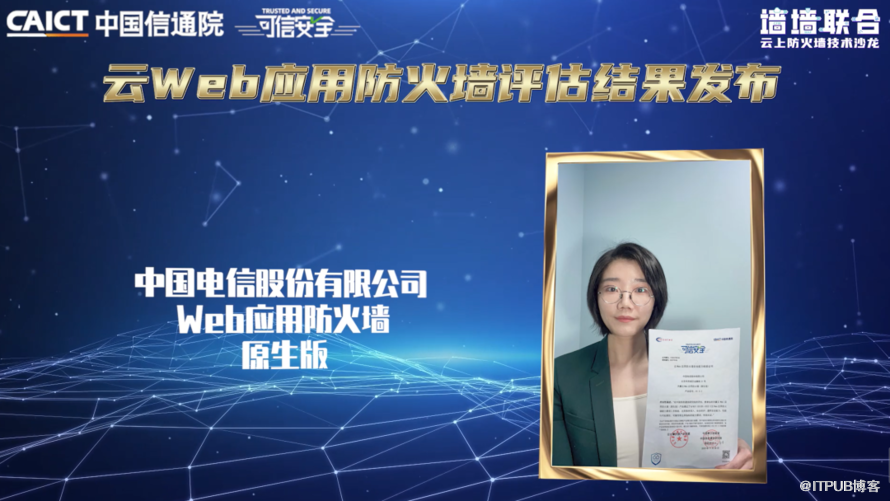
为规范云WAF的能力要求,推动云WAF在国内企业的落地使用,天翼云深度参与到信通院《云Web应用防火墙能力要求》的标准制定工作中,从多个层面对云WAF能力提出了要求,包括服务接入、访问控制、安全防护、安全保障能力、性能及可拓展性、可靠性六个维度, 为国内企业有效应对云时代越来越复杂的Web攻击、检验云WAF技术能力提供了参考。
随着千行百业数字化转型进入深水区,网络安全面临着更严峻的挑战,云服务商需不断提升云WAF安全防护能力,才能在不断变化的市场中为企业提供稳定可靠的安全保障。 网络规模不断扩大,网络架构愈发复杂,站点级别的防护已经无法满足Web防护的灵活需求,云WAF需具备API 行为检测能力;各种新型攻击手段层出不穷,云WAF要提升未知风险监测能力;机器人、薅羊毛带来的流量相比传统的Web攻击流量更接近于真实业务流量,云WAF要能识别与阻断非预期BOT流量;此外,云WAF是保障企业网络安全的重要防线,需具备高可用性,保障防御不中断。
天翼云Web应用防火墙(原生版)采用云原生模式,通过与天翼云云底座能力结合,为云上用户提供便捷的接入能力;依托云底座的IaaS与PaaS能力,提供稳定高质量的服务;借助云底座监控管理能力,让运维管理更加便捷;基于云平台数据分析优势,使安全检测更加精准。此外,云原生模式下,云WAF可以与其他原子安全能力进行结合,进一步提升云WAF的安全守护能力。
面对不断变化的市场环境与多元化的安全防护需求,天翼云Web应用防火墙(原生版)建设团队不断完善产品功能,集成多重异构防护引擎,将语义特征和机器学习分类算法结合, 显著提高检测准确率和召回率;持续优化高质量攻击检测规则集,兼顾性能且配置简单, 良好覆盖OWASP常见攻击类型;支持多维度的自定义规则配置,基于会话特征灵活配置攻击识别、对抗策略, 精准拦截,降低误报;采用运营商级云资源池架构,借助集群+冗余高可用模式,有效消除单点故障, 提升服务可用性。
来自 “ ITPUB博客 ” ,链接:https://blog.itpub.net/70014251/viewspace-2928134/ ,如需转载,请注明出处,否则将追究法律责任。

