医院的就诊效率越来越高,但流程跑得快,合规的步子有没有跟上,就会出问题。
《健康报》曾经报道过这样一个典型案例。
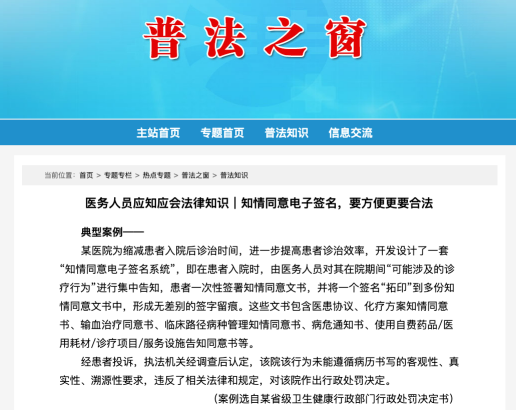
某医院为了缩减患者入院后的诊治时间,开发了一套“知情同意电子签名系统”。
操作逻辑是这样的:患者一入院,医务人员就把住院期间“可能涉及的诊疗行为”来一次集中告知,患者一次性签署知情同意文书,然后系统把这个签名直接“拓印”到所有文书上,包含医患协议、化疗方案知情同意书、输血治疗同意书、临床路径病种管理知情同意书、病危通知书、使用自费药品/医用耗材/诊疗项目/服务设施告知同意书,等等等等。
结果,被省卫健委处罚了。
《健康报》把这案子当作典型来报道,标题就写得明明白白:《医务人员应知应会法律知识 | 知情同意电子签名,要方便更要合法》。
一、错在哪?不是“电子签名”的错,是“一签管所有”的错
病历书写基本规范规定:对需取得患者书面同意方可进行的医疗活动,应当由患者本人签署知情同意书。
注意,是 每次医疗活动,不是 一次性授权。
输血就是输血的告知,化疗就是化疗的告知,病危通知就是病危通知,告知内容不同、风险不同、时机不同,签名当然也得分别签。
再看输血治疗知情同意书,规范要求内容包括患者姓名、性别、年龄、科别、病案号、诊断、输血指征、拟输血成分、输血前有关检查结果、输血风险及可能产生的不良后果——每一项都是针对这次输血行为的具体说明。
化疗方案知情同意书、特殊检查特殊治疗同意书、病危通知书,无一例外,每一份文书都对应一次独立的医疗决策和告知义务。
你用一个入院时的“集中告知”覆盖所有场景,告知本身就不充分,签名自然也不真实。
医院这个操作,本质上是用技术手段把“应当分别签署”变成了“一次签署、到处粘贴”,知情同意沦为形式。
二、合规的电子签名长什么样?两条路,各有所长
《电子签名法》第十三条给“可靠电子签名”定了四个条件:
- 电子签名制作数据用于电子签名时,属于电子签名人专有;
- 签署时电子签名制作数据仅由电子签名人控制;
- 签署后对电子签名的任何改动能够被发现;
- 签署后对数据电文内容和形式的任何改动能够被发现。
从技术实现路径上看,目前主要有两种模式。
一条是 CA数字证书模式。
CA模式的技术逻辑是“持钥即合法”。由权威CA机构颁发数字证书,用户用私钥对文档签名,系统通过公钥验证身份。
在医护端,这套逻辑运转良好。医生是固定身份,可以提前申领证书、长期持有,用于门诊处方、住院医嘱、住院病历等关键医疗文书的电子化签署,效率并不低。
但患者端不一样。患者是流动的、临时的、非固定的,不会提前申领证书,签署需求是实时产生的。
2026年实施的《电子认证业务规则规范》给医疗场景划了红线:涉及生命健康的签署场景必须使用高等级数字证书,CA机构必须直接完成对患者的身份核验与意愿确认。业界俗称“一证四步”——告知→身份查验→意愿记录→协议签署,四步顺序不可颠倒,必须形成完整闭环。
如果要让一个着急看病的患者先走完这套流程——单独页面告知、录音录像人脸比对、单独签署CA服务协议……一套下来少说十几分钟。遇上老年人或者不熟悉手机操作的患者,时间更长,还得搭上一个工作人员在旁协助指导。
CA能合规,但患者端的效率是硬伤。
另一条是 数字笔迹模式。 数字笔迹的技术逻辑完全不同,不依赖CA证书,而是通过捕捉用户书写签名时的动态生物特征来识别身份,比如笔压、笔序、笔画、笔速等上百项动态数据。
说白了就是,你提笔写字的过程,本身就是身份验证。
在患者端,操作比CA认证简单:在签字终端、Pad或手机上直接手写签名,系统通过AI笔迹识别算法实时鉴别签署人身份。
很多人不知道的是,这套方案也完全满足《电子签名法》对可靠电子签名的要求,同时笔迹数据可支持司法鉴定。
和CA模式比,数字笔迹有几个明显的优势:
一是零门槛,只要会写字就能签,不需要提前申领证书、不需要安装APP、不需要走复杂的“一证四步”;
二是身份与意愿合一印证,书写过程中的动态生物特征,本身就是对“本人”和“自愿”的双重证明;
三是天然适配患者端场景,患者是临时的、流动的,“提笔就签”完美匹配这种业务特征。
三、医院电子签名怎么选?医护端CA,患者端数字笔迹
两条路不是“二选一”的对立关系,而是“双轨并行”的互补关系。
医护端走CA,患者端走数字笔迹,是目前最务实的路径。 在医护端,医生、护士是固定身份,签署频率高,CA证书“一次申领、反复使用”的模式正合适。
在患者端,患者是流动的、临时的、焦虑的,签署需求实时产生,“提笔就签”的数字笔迹才是匹配场景的方案。
电子签名不是把签名从纸上搬到屏幕上就完事了。很多医院在选型时因为不太了解背后的技术路径,容易陷入合规和效率两难的局面。
CA认证和数字笔迹两条路各有各的适用场景,医院需要想清楚签署场景,谁在签、签什么、怎么签,把技术路径选对,效率和合规可以兼得。
来自 “ ITPUB博客 ” ,链接:https://blog.itpub.net/70050250/viewspace-3180642/ ,如需转载,请注明出处,否则将追究法律责任。

