苹果史上最惨供应链泄密:630GB机密文件暗网随便下

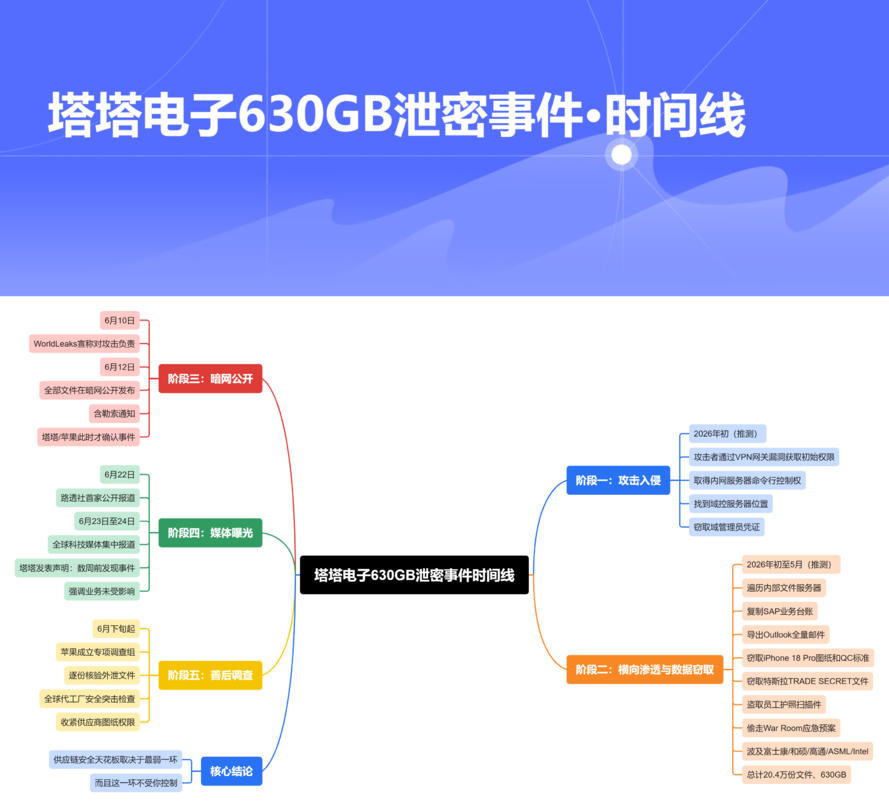
2026年6月12日,WorldLeaks在暗网上发布了塔塔电子的全部机密。 不是一张截图,不是一份邮件,是20.4万份原始文件,总规模630GB。
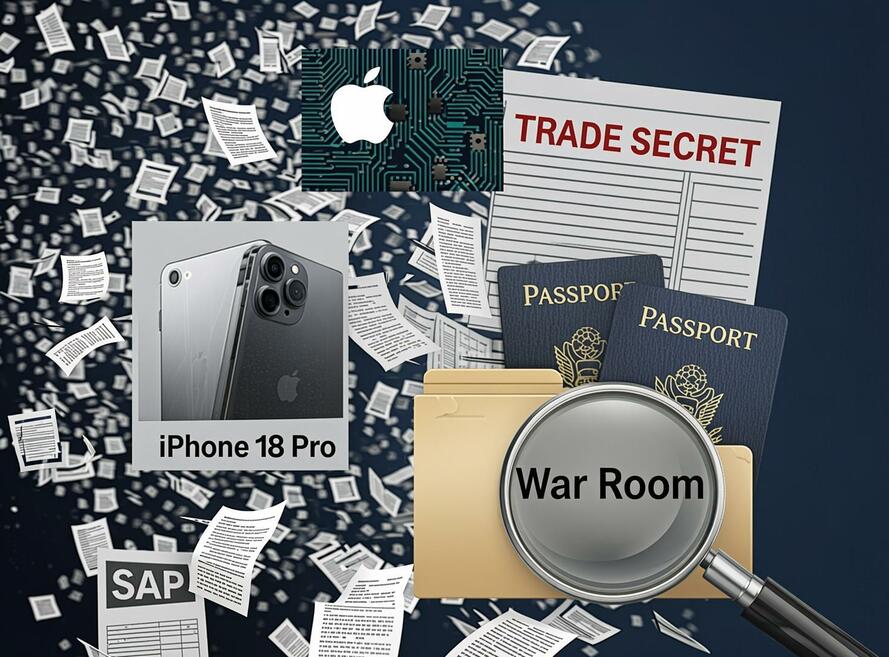
你的iPhone 18 Pro跌落测试照片、你的电路板质检标准、你的供应商定价协议、你的特斯拉TRADE SECRET图纸,全被码好了货架,等着全世界来逛。
而苹果公司和塔塔电子,要到WorldLeaks挂出勒索通知之后,才对外确认了这件事。

WorldLeaks是谁,先认识一下主角。
WorldLeaks,2025年初冒出来的,但安全圈普遍认为它是Hunter's International的换皮,而Hunter's International又是Hive勒索组织的"精神传人"。Hive 2023年被FBI端了,核心成员散了一年后重新组队,换个名字继续干。
跟传统勒索组织最大的不同:它不加密你的文件。 传统勒索是"绑匪逻辑",锁你的数据要赎金。WorldLeaks是"绑票逻辑", 数据拿走但不告诉你拿了多少。等你发现家里东西少了,它已经在暗网上开价了:给钱销毁,不给就公开。
这一套更狠。不加密就不触发警报,防病毒软件不会报警,安全团队三分钟内不会切断网络。就像小偷进你家,不碰家具不摔东西,只把存折房产证拍照之后原样放回去。 你住了一个月都不知道人来过。
1月份它拿耐克练过手,1.4TB数据,18.8万文件,耐克不付赎金,全部公开。这是它的全球首秀。
六个月后,轮到塔塔电子了。

攻击链,一条没打补丁的VPN就够了
故事得从几个月前说起。首先声明:塔塔电子和WorldLeaks都没有公开这次攻击的具体入口。以下攻击链是安全研究人员根据同类型制造业攻击事件和WorldLeaks组织的惯用手法,做出的技术推测,不是官方调查结论。但你听完就会发现,这套推测放在任何一家制造企业身上,都成立。
塔塔电子的IT架构,说白了就是典型的制造业标配,几百台服务器、几千台工控终端、几个VPN网关挂在公网上。为什么VPN网关要挂公网?因为很多工程师不在厂区,要从外面远程调生产线参数、看生产排期、处理紧急故障。你不可能要求一个凌晨三点被电话叫醒的产线主管开四十分钟车回工厂,他需要一个能在家登录的入口。
这个入口,就是VPN网关。
制造业环境里有一个zhu名的悖论:产线不能停,所以系统不能随便更新。你见过哪个工厂敢在iPhone交货季更新防火墙版本?万一更新完VPN连不上了,一上午的产能打水漂,谁负责?所以制造业的补丁策略通常是:能不动就别动,非要动就等到设备维护窗口,而维护窗口,好的三个月一次,差的一年一次。
换句话说,VPN网关每个月都有新的漏洞被公布,但塔塔电子的VPN网关,很可能跑着一个六个月前的版本。
这就好比你家大门装的是密码锁,但这个密码锁有个bug,只要敲门的时候同时按门铃,锁就自动开了。厂家三个月前发了修补这个bug的新固件,但你觉得门铃平时没人按,就没更新。
然后有一天,有人按了门铃。
630GB,不止苹果的噩梦
攻击者逛了一圈,发现的东 西远超预期, 他们本来可能只是想偷点生产数据去卖,制造业的设计图纸在黑市上一直有市场。但他们打开的文件夹里,不止有塔塔电子自己的东西。
苹果这边:
-
"com.apple.factorydata"根目录,iPhone组装线全套运营数据,排班表、良率统计、物料周转。随便一份良率表,能反推一天装多少台iPhone、哪个环节良率最低、哪个供应商的零部件出问题最多。 -
52页PDF,iPhone电路板全套质检标准,苹果专属保密水印,每页写着"本文档包含苹果公司专有机密信息"。主板芯片、电池组件、摄像头模组的检测参数、验收标准、不合格判定阈值,清清楚楚。 -
供应链商务文件,上下游物料定价、零部件交付周期、独jia代工协议。几百个供应商跟苹果签的保密条款,在暗网上被贴成了公告栏。 -
iPhone 18 Pro跌落测试实拍图,灰色直板造型、后置三摄。苹果还没开发布会,暗网先替你品鉴完了。
特斯拉这边:
-
Model 3 Highland改款项目,全套硬件设计图纸,标注"TRADE SECRET"。 -
NV36车载充电口控制器原理图和开模文件,新款Model Y充电端口零部件。 -
整车组装工艺文档。
还有更扎心的:
几百份工程师和外籍驻厂员工的护照扫描件,护照号、出生日期、照片,拿去注册十几个假公司都够了。SAP业务台账,每笔采购每批入库每次付款,等于把塔塔的账本翻给你看。Outlook往来邮件,不是零散几封是系统级的大量 通信记录。War Room文件夹,应急指挥中心的预案和决策记录,小偷拿到了你家的消防逃生图和门锁结构图。文件里还出现了台积电、富士康、和硕、高通、阿斯麦、英特尔,半导体圈的大佬名字也出现在了文档里。因为塔塔电子除了组装手机,还做芯片制造。

为什么630GB能神不知鬼不觉
三层原因。
管道够粗: 工厂内网千兆以上,凌晨产线流量低,几十兆每秒往外传,几天就够了。攻击者在里面待了至少两到四周。
传的方式够狡猾 :制造业DLP配置粗糙,大量白名单通道(供应商FTP、文件共享接口、云同步盘),攻击者模拟合法业务流 量就行。
还有一种更隐蔽的可能手法叫"DNS隧道"。DNS是什么?就是你把网址输入浏览器之后,系统去查询"这个网址对应的IP地址是多少"的过程。DNS请求是网络世界里最基础、最不被监控的流量,没有人会去查"为什么这台服务器今天查了三千个域名"。攻击者可以把偷到的数据切成小块,伪装成DNS查询请求,"请问www.attacker.com的IP是多少?"但实际传的是数据片段,到攻击者的DNS服务器上再拼起来。WorldLeaks这类组织有过利用DNS隧道回传数据的先例,这条路径如果你的安全团队没有专门监控,大概率是不知道的。
偷完不留痕迹: WorldLeaks不加密不锁系统不弹勒索窗,就是要让你不知道它来过。它先把所有文件分好类打好标签码好货架,才亮灯开门。等塔塔安全团队看到异常流量告警的时候,数据已经在暗网上挂了好几天了。
供应链安全,最强的链条和最弱的那个扣
塔塔电子的官方声明:"数周前在部分系统中发现网络安全事件,对业务运营没有影响,产线交付一切正常。"
翻译:"家里东西被偷了但水管没爆。"东西少没少跟水管爆不爆是两码事。
苹果内部动作比塔塔大得多:成立专项调查组,逐份核验外泄文件;全球代工厂追加安全突击检查;收紧供应商图纸分级访问权限。但苹果有一个自己也无法解决的问题: 你能管住自己,管不住别人。
图纸发给代工厂标注"严格保密",但最终存在代工厂的文件服务器上。那台服务器的管理员密码,可能在一个三年前离职的外包工程师手里。
制造业的安全漏洞是结构性的,不是态度问题:
-
产线不能停,补丁不敢打,VPN跑着半年前的版本 -
IT和OT不分家,办公网和生产网之间大量连接器 -
权限是灾难级的,一个共享文件夹整个制造部都能读,包括外包员工和班组长 -
外包太杂,苹果驻厂工程师、特斯拉审核员、SAP顾问、设备售后,各种临时账号 -
成本约束,代工一部iPhone赚几美元,安全预算往上加利润往下掉
库克可以在合同里写一万条保密条款,但没办法命令塔塔的IT主管半夜起来打补丁。
这就是供应链安全的终极悖论: 你的安全天花板,取决于你最弱的那一环,而这一环不在你控制范围内。
iPhone 18还没发布,但它的图纸已经在暗网上被不知道多少个国家的竞争厂商下载过了。苹果的保密部门,大概从六月开始就睡不好觉了。
接下来,华强北、国内厂商要开始大展拳脚了!
来自 “ ITPUB博客 ” ,链接:https://blog.itpub.net/70042845/viewspace-3175370/ ,如需转载,请注明出处,否则将追究法律责任。

