你们做过数据风险评估吗?
前阵子一个做金融的朋友给我打电话,说他刚花了四十万,请了一家咨询公司做"数据安全风险评估"。三个月,一堆人来回访谈了好几轮,最后给了他一个PDF,两百多页。
我说那你现在知道自己安全了吗;他说:知道啊,报告写着"总体可控";我说那你改了什么;他愣了一下:"还没来得及……最近太忙了。"我说你花四十万买了个"总体可控"四个字,你图啥,他就不说话了。
这不是个例。我见过太多企业,花了钱、花了时间、做了评估,最后得到的不是一张可以执行的路线图,而是一堆"发现X个高危风险""建议加强管理"的万neng模板。报告往抽屉里一扔,日子照过。
然后出了事再打电话:你们上次那个评估报告,还能查出来是哪个环节漏了吗?你来晚了,兄弟。
今天我用大白话说清楚:数据安全评估到底是什么、怎么做、做完了怎么才能不白做。

一、评估到底评什么
你去医院体检,医生不会告诉你"总体健康"就让你走。他会给你一份化验单:转氨酶偏高、血脂异常、肺结节...建议随访。每条都有数字、有参考值、有需要你做什么。
数据安全评估的道理一模一样。它不是出个"总体可控"就完了,它是给你画一张五维体检报告:
第一维:合规: 法律法规要求你做的事,你做了没有?《网络安全法》《数据安全法》《个人信息保护法》,加上你所在行业和地区的监管要求,一条一条对着查。不是查你有没有制度,是查制度里写的东西真的落地了没有。去年有个客户跟我说他们数据分类分级制度"非常完善",结果我们去一看,那个制度的发布日期是2020年,五年没更新过,里面引用的标准都废止两版了。
第二维:能力: 你的人和流程到底行不行。有没有专门的数据安全岗位?安全管理员知道自己管多少数据吗?出了事知道先掐哪条线、通知谁吗?这条不是考你投入了多少,是考你实际能兜住多少。
第三维:技术: 你装的那些安全设备,是真在干活还是挂着吃灰?数据库的权限给对了吗?敏感数据加密了没有?日志开着吗?开了有人看吗?技术核验不是看你的采购清单,是直接上工具扫:有多少人拥有数据库的最高权限、有多少僵尸账号三年没登录但权限还在、网络隔离策略到底是不是筛子。
第四维:管理 : 安全制度是贴在墙上的还是刻在流程里的?数据从采集到销毁,每个环节谁负责、谁审批、谁监督,这条线画清楚了吗?
第五维:风险: 综合前面四维的结果,算出你家里最脆弱的几个点。哪个数据库一旦出事损失最大?哪类数据出去的渠道最多?威胁有多大、漏洞有多宽、概率有多高,最终给出来的不是一句话结论,是一个数值化的风险地图。
说白了,评估不是在给你打分,是在给你画像。你不知道自己长什么样,怎么知道该减哪?
多说一句扎心的,网络安全风险评估都没做过的,数据安全风险评估看看就好啦,数据是跑在网络上的,地基都没打平,谈什么精装修。

二、五步拆开给你看,评估到底怎么做的
现在你知道了要评什么。那怎么评?我把它拆成五步,每一步说出来你都会觉得"就这?",但90%的企业,第一步就卡住了。
第一步:现状调研。
就是去问、去翻、去看。
问谁?安全部门的、业务部门的、技术运维的、IT部门的,不是一个人坐那儿讲PPT,是每个角色分开谈。管理的你拿制度文件出来我看,业务的你演示一下数据是怎么流转的,技术的你打开系统让我查配置。
翻什么?制度文件,数据安全管理办法、数据分类分级规范、应急预案。工程文件,网络拓扑图、数据流向图、资产清单。过程记录、审计报告、演练报告、整改记录。
这一步最常翻车的地方是什么?客户拍胸脯说"我们有制度",结果翻出来发现制度是2020年写的,写制度的人已经离职三年,接手的压根不知道有这么个东西。还有的客户拿出来的制度是从网上下载的模板,连里面的公司名字都没改干净。
调研完,先出一份《数据安全现状核验报告》。客户拿到一读,第一反应往往是:我们有这么差?对,就是这么差,因为从来没人认真翻过。
第二步:资产梳理。
这是最要命的一步,也是最多人跳过去的一步。
工具扫一遍数据库,你有多少张表、多少个字段、哪些是敏感数据?身份证号、手机号、银行卡号、病历、合同,每个字段打上标签,哪个是金子、哪个是废铁、哪个是炸yao。
不只是知道"我有十个数据库,大概几十TB"。得精确到:D库的第38张表的第6个字段,存的是客户的身份证号,有17个人能访问,其中3个人上个月离职了但权限还在。
这一步谁做谁崩溃,因为他会发现他以为自己管着的数据库,实际比他以为的大三倍。有些表放在那三年没人碰,但里面存着几十万条个人信息,还开着外网访问。
工具扫完了,人工再看一遍。机器识别的敏感等级不一定准,得人来判断:你们这行的业务逻辑里,这个表里的"订单金额"算不算商业秘密?"用户地址"在这个场景下是不是敏感个人信息?最终输出一份《敏感数据资产清单》。
第三步:技术核验。
前两步是"问"和"看",第三步是"测"。
数据库基线核查:操作系统配置合不合规?数据库参数有没有硬伤?账号的密码复杂度够不够?,这不是靠嘴说的,是工具直接扫出来的。一台数据库扫完,高危漏洞列出来,每个漏洞对应哪个CVE编号、影响版本是什么、怎么修。
权限梳理:你数据库里有多少用户?每个用户有什么权限?哪些人有最高权限?哪些账号三年没登录但权限还在?,这叫僵尸账号。我去过一个客户现场,他们数据库里有83个账号,能证明还在用的一共17个。剩下66个,要么是离职员工没清,要么是外包项目结束没人收尾,要么干脆不知道是谁的。
最让人后背发凉的是,DBA自己往往也不知道有这么多账号。他一打开权限清单,自己吓了一跳。
第四步:风险分析。
前三步的数据全部汇总,开始算账。
怎么算?三个变量:资产值多少钱(你丢了这数据损失多大)、威胁有多大(谁在盯着你)、漏洞有多宽(你防得住吗)。三个数一乘,风险值就出来了。
评估按四个维度展开:
- 合规分析: 对着法律法规一条一条查,你差了什么、差多少、优先级是啥。
- 能力分析: 把DSMM国标当尺子,量你的数据安全能力在第几级。从组织建设、制度流程、技术工具、人员能力四个角度打分。
- 风险分析: 找威胁、找漏洞、算概率、算损失。不是拍脑袋说"这个风险高那个风险低",是用DCAS这样的评估工具,安全合规库+风险库+策略库,自动完成威胁赋值和风险计算。
- 个人信息影响评估: 如果你在处理大量个人信息,这一步绕不过去,处理方式合不合理、用户同意拿没拿到、出事影响面多大 。
这一步的交付物是三份清单:《数据安全合规清单》《数据安全能力评估清单》《数据安全风险评估清单》。三张表放一起,你一眼就能看出:法律要求什么、你做到了什么、你差在哪、怎么改。
第五步:整改建议。
前面四步辛苦半天,全是为了这一步。
风险分等级,整改分缓急。高危的必须马上改,比如面向公网开放的数据库,存着几十万条个人信息,密码还是个弱口令。中危的限期改,比如日志存了但没有审计机制,出了事查不出来是谁干的。低危的看成本和影响再定,比如有些老旧系统快淘汰了,还值不值得大动干戈。
整改建议写得越具体越好。不写"建议加强权限管理",这种话谁都会说。写成:"对数据库A的admin账号收回DBA权限,改为只读;对离职员工张三、李四、王五的13个账号立即禁用;对连续60天未登录的12个账号标记为待清理。"
改完之后呢?不能完。建一个"回头看"机制:三个月后复查一次,半年后再查一次。看改了的还在不在、效果有没有衰减。安全不是一次性工程,是持续的惯性。
这五步走完,你最后拿到的不叫"报告",叫"诊断书"。不是两百页PDF,是一张你知道自己哪病了、病多严重、先治哪个、药怎么吃的完整处方。
三、为什么大部分企业做了评估也没用
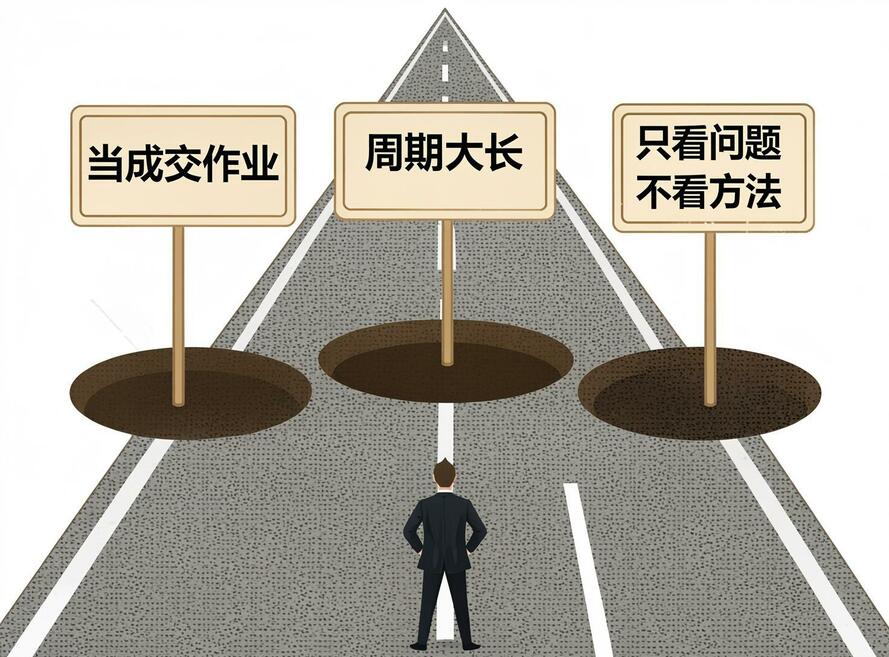
道理你都懂了,但为什么做了评估的企业,十家里有八家最后都说"没啥用"?三个坑。
第一个坑:当成交作业
管理层说"安全检查要来了,赶紧做个评估",安全部门找人花几十万做完,报告往桌子上一放,"你看,我们做过了。"
评估不是交作业。检查组不是看你做没做评估,是看你评估完了改了什么。你说你做了评估,高危风险列了三页,然后呢?三个月过去了,三页全在,一条没改。这在检查组眼里比你没做评估还糟糕,因为你是"明知故犯"。
第二个坑:周期太长
传统评估模式跑一遍下来3到6个月很正常。访谈排期等两周、工具部署等一周、资产扫描跑三天,等你报告出来,业务环境可能已经变了:新系统上线了、旧系统迁移了、人员调整了。报告刚到手就过期。
所以现在比较务实的做法是用工具提效,"一次采集,多维分析"。数据采一遍,合规分析、能力评估、风险计算同时出结果。以前三个月的事,现在几周能搞定。报告出得快,才有时间改。
第三个坑:只看问题不看方法
很多评估报告写到"发现X个高危风险"就打住了。但客户真正要的不是"发现",是谁都知道自己有问题,问题是不知道"具体怎么改"。
好的评估报告,问题只占前面的20%,方法占后面的80%。而且方法要拆到操作级,不是"建议建立数据分类分级制度",而是"根据你们业务的实际情况,建议将数据分为三个等级,第一级包括这些字段、第二级包括这些字段,对应不同的存储策略和访问权限。"给到这种粒度,客户才真的能拿着去做。

评估这件事,最值钱的不是报告里"发现X个高危风险"那一页,是"建议你这么改"后面那几十页。
体检的目的是把指标降下来,不是拿一份报告觉得自己没病。数据安全也一样。
一个企业做完评估,如果三个月后你还指着那份报告说"我们做了",那你就真的只是"做了"。安全最怕的不是没做过,是做过、知道了、但什么都没改。
别光看,查一查你的数据库里现在有几个不知名的账号还在跑。
来自 “ ITPUB博客 ” ,链接:https://blog.itpub.net/70042845/viewspace-3174923/ ,如需转载,请注明出处,否则将追究法律责任。

