一、什么是HTTPS会话里的敏感Cookie没有设置'Secure'属性缺陷?
HTTPS会话里的敏感Cookie没有设置'Secure'属性,这可能导致用户代理通过HTTP会话以纯文本格式发送这些cookie。
二、HTTPS会话里的敏感Cookie没有设置'Secure'属性缺陷构成条件有哪些?
产品没有在HTTPS会话中为Cookie设置'Secure'属性。
三、HTTPS会话里的敏感Cookie没有设置'Secure'属性缺陷会造成哪些后果?
这可能导致cookie在http请求中发送,并使远程攻击者更容易捕获此cookie。
四、HTTPS会话里的敏感Cookie没有设置'Secure'属性缺陷的防范和修补方法有哪些?
添加Secure标志。Secure属性是防止信息在传递的过程中被监听捕获造成信息泄漏。当Secure标志的值被设置为true时,表示创建的 Cookie 会被以安全的形式向服务器传输,即只能在 HTTPS 连接中被浏览器传递到服务器端进行会话验证,如果是 HTTP 连接则不会传递该信息,所以Cookie 的具体内容不会被盗取。
五、HTTPS会话里的敏感Cookie没有设置'Secure'属性缺陷样例:
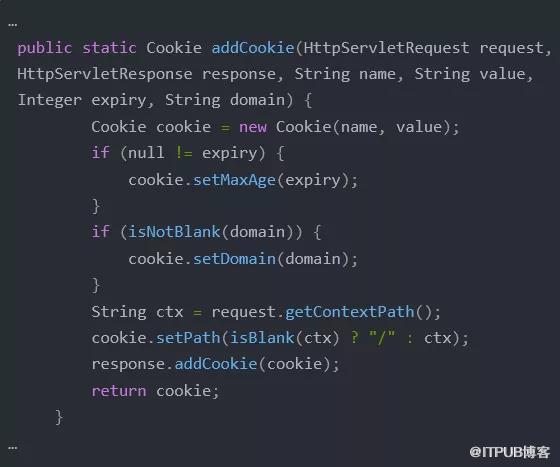
用悟空 软件静态代码检测工具分析 上述程序代码,则可以发现代码中存在着“ HTTPS会话里的敏感Cookie没有设置”Secure属性” 导致的 代码缺陷,如下图:
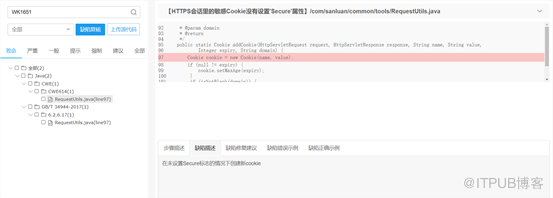
HTTPS会话里的敏感Cookie没有设置'Secure'属性缺陷在CWE中被编号为CWE-614:Generation of Error Message Containing Sensitive Information
来自 “ ITPUB博客 ” ,链接:https://blog.itpub.net/70000012/viewspace-2778142/ ,如需转载,请注明出处,否则将追究法律责任。

