GitLab 于 10 月 21 日发布安全补丁,修复编号 CVE-2026-110264 的严重漏洞,CVSS 评分为满分 10.0。该漏洞可使未经过身份验证的攻击者,在特定条件下在自建部署(self-managed)的 GitLab 服务器执行任意代码;受影响版本最早可追溯到 2014 年发布的 GitLab 7.0,时间跨度长达 12 年。
漏洞原理
漏洞根源是 Ruby 内置正则表达式引擎Onigmo发生整数溢出。GitLab 将该引擎打包在自身软件包内,当系统解析攻击者精心构造的恶意正则表达式时,编译环节触发整数溢出,进而实现远程代码执行 RCE。
GitLab 并未公开触发该漏洞所需的完整前置条件,没有可用临时缓解方案,升级补丁是唯一防护手段,管理员不能依靠配置规避风险。
该漏洞由安全研究员 joaxcar通过 HackerOne 漏洞赏金计划上报。这是该研究员一个月内向 GitLab 提交的第四枚正则引擎相关代码执行漏洞,也是其中第一个影响到 19.2 之前旧版本的漏洞。
GitLab已修复了GitLab社区版(CE)和企业版(EE)19.5.1、19.4.3、19.3.6、19.2.9、19.1.9、19.0.10和18.11.13中的该漏洞,并警告用户立即修补实例。
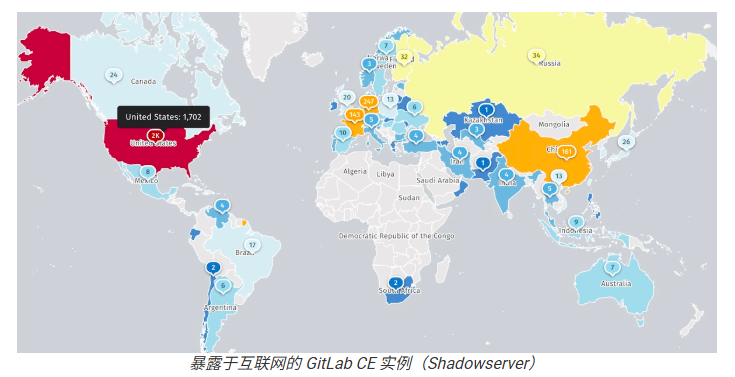
互联网威胁监管机构Shadowserver目前追踪超过2700个在线暴露的GitLab社区版实例,但未提供其中有多少是蜜罐或已被保护免受攻击的信息。
截至 10 月 22 日,GitLab 暂未观测到该漏洞在真实攻击中被利用,CISA 已知被利用漏洞清单中尚未收录此 CVE 编号。
升级对照表
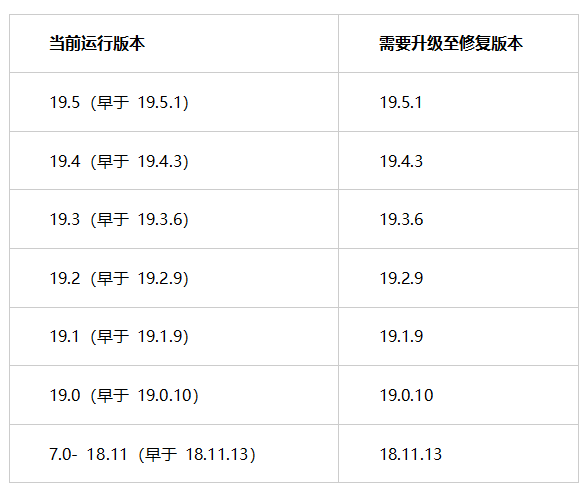
GitLab 官方常规维护策略只保障当前版本以及前两个月度版本,本次为高危漏洞,官方破例向后移植补丁,覆盖 18.11.13、19.0.10、19.1.9、19.2.9 这几个超出常规支持周期的旧分支。
与此前漏洞的关联
1、10 月 12 日 GitLab 修复 CVE-2026-97229,同样是 CVSS 10 分的未授权正则 RCE,但仅覆盖 19.2 及以上版本;本次新补丁版本号在之前版本之上,10 月 12 日打过补丁的服务器仍然会受本次漏洞影响,需要再次升级。
2、9 月 23 日修复 CVE-2026-93577、CVE-2026-89078,评分 9.9,但需要攻击者拥有登录账号,仅影响 19.2 及更新版本。
参读链接:
https://thehackernews.com/2026/10/critical-gitlab-flaw-cvss-100-could.html
https://www.bleepingcomputer.com/news/security/gitlab-warns-of-new-max-severity-code-execution-vulnerability/
来自 “ ITPUB博客 ” ,链接:https://blog.itpub.net/70000012/viewspace-3186530/ ,如需转载,请注明出处,否则将追究法律责任。

