SCA 与 SAST 分别解决两类完全不同的安全问题。静态应用安全测试(SAST)分析团队自行编写的代码;软件成分分析(SCA)检查团队引入的开源及第三方组件。前者发现自研代码中写出来的错误,后者发现引用组件本身已存在的漏洞。
绝大多数应用安全团队两类工具都需要。SAST 工具可标记出身份认证层中未做参数化处理的数据库查询;SCA 工具能够发现上个月构建流程中引入的存在漏洞的 HTTP 库。两类工具能够检出的漏洞互不覆盖。
什么是SAST(静态应用安全测试)
静态应用安全测试属于白盒测试方式,无需运行应用程序,即可对源代码、字节码或编译后二进制文件进行扫描,识别不安全代码模式。可检测 SQL 注入、跨站脚本、不安全反序列化、硬编码密钥、身份认证逻辑缺陷,并且可直接定位漏洞所在文件与行号。
什么是SCA(软件成分分析)
软件成分分析会识别应用内全部开源包、第三方库以及传递依赖,再将这些组件与已知漏洞库、许可证登记库做比对。
SCA 面向的是供应链风险,它并不关注团队自研代码写得是否安全,重点关注代码所引入的外部组件。如果应用引入存在高危 CVE(通用漏洞披露)的旧版 JSON 解析库,SCA 就可以识别出来;该漏洞并非开发者编码造成,而是间接继承而来。
传递依赖风险正是 SCA 的核心价值:应用引入 A 包,A 包引入 B 包,B 包又引入存在漏洞的 C 包。项目依赖清单不会直接出现 C 包,但 SCA 可输出完整依赖关系图,把 C 包识别出来。
开源组件同时还附带许可证约束。若引入著作权许可证组件,根据软件分发方式不同,企业可能面临法律合规风险。SCA 通过一次扫描,同时输出安全风险与合规风险。
SAST 与 SCA:主要区别
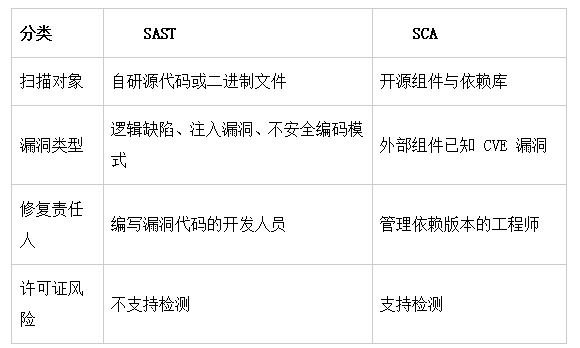
核心差异在于扫描范围:SAST 评估团队自研代码;SCA 评估团队引入的外部组件。在此基础上,二者在介入时机、责任归属、告警上下文、风险类型上均存在区别。
SAST 报出的 SQL 注入漏洞指向自研代码的具体代码行,由编写该代码的开发者负责修复。SCA 告警提示存在漏洞的组件包,需要更新依赖版本,该工作通常由 DevOps 或平台工程师负责。二者漏洞严重等级可能一致,但修复路径完全不同。
何时使用 SAST
当需要在上线前发现并修复不安全编码模式,并且要在开发者现有工作流内输出安全反馈时,选用 SAST。适用于 PR 扫描、代码评审、合规证据留存,以及各类安全开发生命周期项目。
理想集成方式是每一次提交 PR 都触发扫描。开发者提交包含新 API 接口的 PR,代码评审尚未开始,扫描器就以内联注释形式标记输入校验缺陷;开发者直接在该 PR 中完成修复,不会流转到独立安全队列,漏洞不会流入生产环境。
SAST 也适用于合规准备工作。SOC 2、PCI DSS 均需要安全开发实践相关证明,对代码库的扫描历史记录,可以直接为审计人员提供可核验的材料。
这里也需要区分 SAST 与 DAST(动态应用安全测试):SAST 在程序运行前发现问题;动态测试在程序运行时发现问题。在完整的应用安全测试体系中,两类工具具有不同的使用价值。
何时使用SCA
当团队需要了解依赖风险、过期组件、许可证合规风险时,应使用 SCA。随着开源组件大规模使用,SCA 变得至关重要。现代框架会自动拉取数百个传递依赖包,人工审计已经不具备可行性。
SCA 工具主要依据 CVSS(通用漏洞评分系统)分数、漏洞可利用状态做优先级处理:生产环境正在调用的高危 CVE,会立即采取行动;仅用于开发环境、暂无公开利用方式的中危 CVE,会安排一个中等严重度的CVE。这套分级处置流程,让开源组件风险变得可管理。
SCA 还可以生成软件物料清单(SBOM)。如今越来越多企业采购方、政府承包商,要求提供 SBOM,作为软件供应链成分分析的证明材料。
如何选择并操作SAST和SCA工具
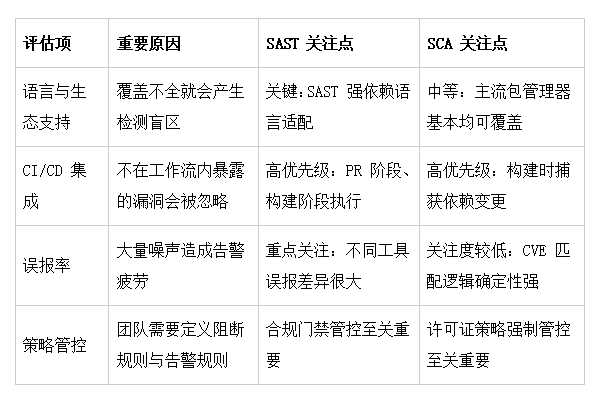
选型需要考量:编程语言生支持、CI/CD 流水线集成深度、开发者易用性、修复流程与工程团队适配度。真正好用的工具,是开发者愿意实际使用的工具。
常见的局限性与错误假设
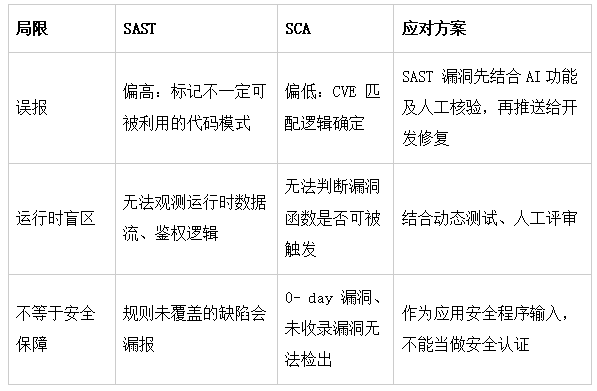
和所有自动化安全工具一样,SAST 与 SCA 都会产生误报,上下文理解能力有限。它们仅作为风险输入,不能直接用来判定应用安全或不安全。
参读链接:
https://www.softwaresecured.com/post/sast-vs-sca-differences-and-when-to-use-each
来自 “ ITPUB博客 ” ,链接:https://blog.itpub.net/70000012/viewspace-3179961/ ,如需转载,请注明出处,否则将追究法律责任。

