一、什么是资源未关闭/释放?
在使用临时或配套资源后,软件没有正确“清理”和删除这些资源。
二、资源未关闭/释放漏洞构成条件有哪些?
满足以下条件,就构成了一个该类型的安全漏洞:
1、软件在使用后没有正确“清理”并删除临时的或配套的资源。
三、资源未关闭/释放漏洞会造成哪些后果?
关键词:其他;读取应用数据;修改申请数据;DoS:资源消耗(其他);
1、临时文件长时间存在可能会导致应用数据泄露;
2、可能会造成临时文件数量溢出,因为目录通常对允许的文件数有限制。这可能会造成拒绝服务问题。
四、资源未关闭/释放漏洞的防范和修补方法有哪些?
1、临时文件和其他配套资源在不再需要后应立即关闭/释放;
2、Java应用程序中流资源应该在finally块中释放。
五、资源未关闭/释放漏洞样例:
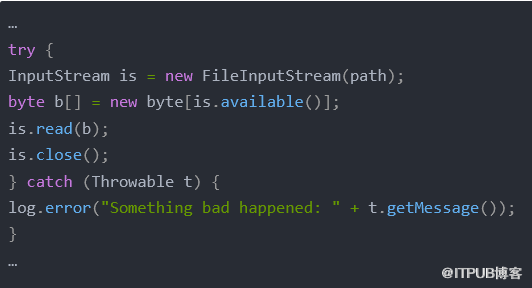
Java应用程序中的流资源应该在finally块中释放,否则在调用close()之前引发异常将导致I/O资源未释放。在下面的示例中,在try块中调用close()方法(不正确)。
用悟空 静态代码检测工具分析上述程序代码,则可以发现代码中存在着“资源未关闭/释放”导致的 代码缺陷,如下图:
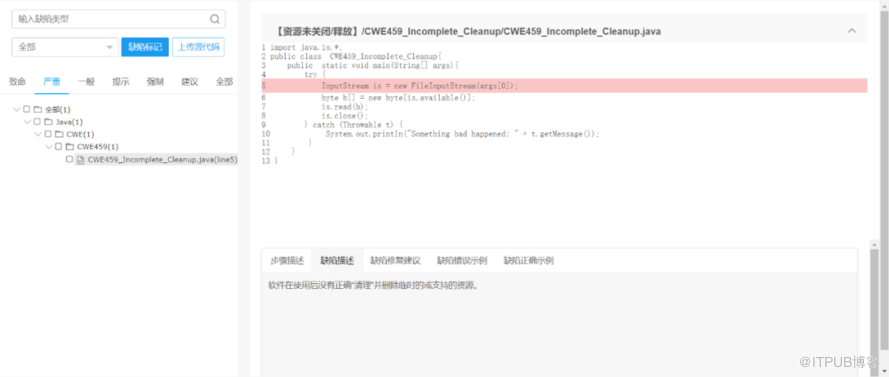
资源未关闭/释放在CWE中被编号为CWE-459: Incomplete Cleanup
来自 “ ITPUB博客 ” ,链接:https://blog.itpub.net/70000012/viewspace-2776902/ ,如需转载,请注明出处,否则将追究法律责任。

