防火墙部署了,邮件网关上线了,终端防护也做了。
为什么每年 HW仍然有企业因为一封钓鱼邮件就导致数据泄露甚至业务中断?
原因很简单: 红队最容易突破的,不是系统,而是员工。
近年来,钓鱼攻击连续多年稳居内网突破 TOP3路径。 从仿冒领导审批、薪资调整通知,到系统升级提醒,再到 AI生成的仿真邮件,攻击手法越来越逼真,也越来越难识别。
在企业实际开展反钓鱼演练时,初次演练的员工误点率往往超过 20%。也就是说,每5名员工中,就可能有1人点击了钓鱼链接或恶意附件。
与其在 HW期间四处“救火”,不如趁现在把日常训练做扎实。
以 CACTER反钓鱼演练系统(CACTER PhishSim) 为例,在持续开展 3~4轮常态化演练后,企业员工平均误点率可由23.88%下降至4.16%,安全意识得到明显提升。

为什么员工总能识破演练,却识破不了真实攻击?
很多企业开展过多次演练,但到了真正 HW时效果并不理想
原因并不是员工不重视,而是演练邮件太 “假”了
很多演练模版几年都没有更新,员工很容易一眼识破
真正有效的演练,应该尽可能还原攻击者最新的攻击手法。
CACTER PhishSim内置与时俱进的仿真模板库,覆盖财务、行政、IT、节日四大高频攻击场景,同时支持企业LOGO、内部话术、通知风格、称谓等个性化定制,让演练邮件更贴近真实场景。
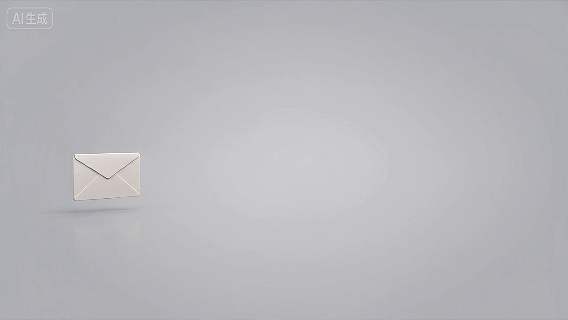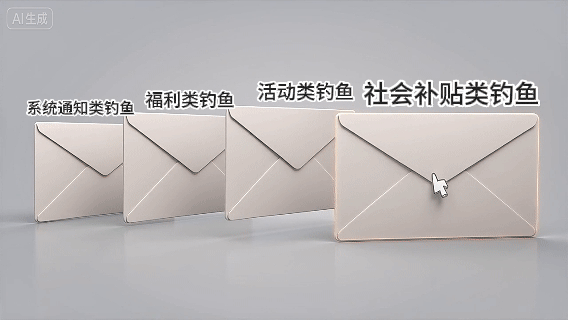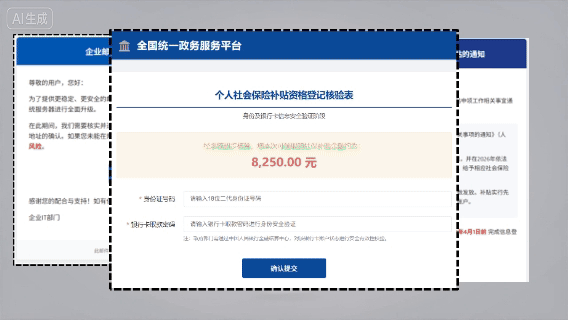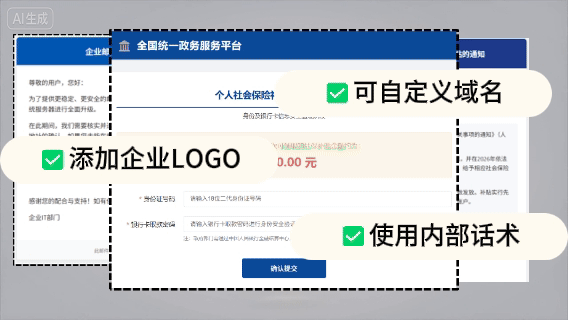
一种演练方式,真的够吗?
Ø 有的邮件诱导员工点击链接;
Ø 有的 邮件 利用恶意附件植入木马;
Ø 有的邮件 通过二维码,引导员工在手机端完成后续操作。
真正攻击从来不会只采用一种方式,如果演练只覆盖其中一种,就很难全面评估企业真实风险。
CACTER PhishSim一次演练同时支持 链接 +附件+二维码 三种主流钓鱼演练模式,可同时覆盖移动端、 PC端,比一次性“打卡式演练”更能真实反映员工的风险水平。
演练结束后,更重要的是知道问题出在哪里
很多企业完成演练后都会遇到一个共同问题:演练做完了,接下来怎么办?
Ø 哪些部门风险最高?
Ø 哪些员工需要重点培训?
Ø 哪些攻击场景最容易中招?
如果没有这些数据,演练很容易停留在 “完成一次测试”
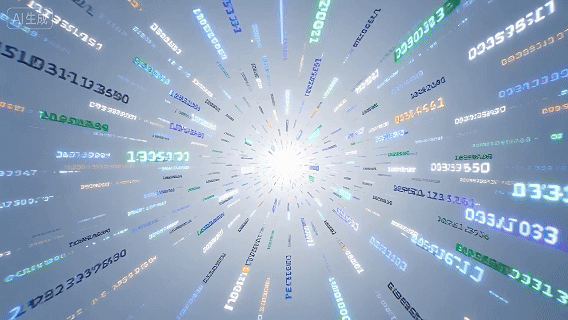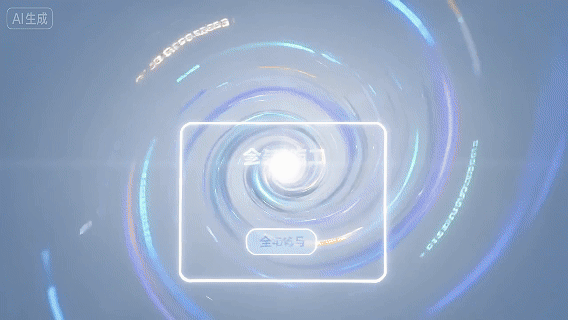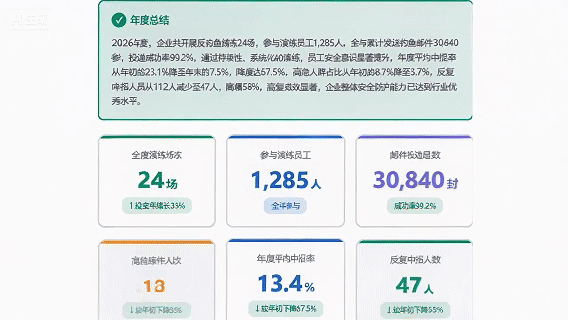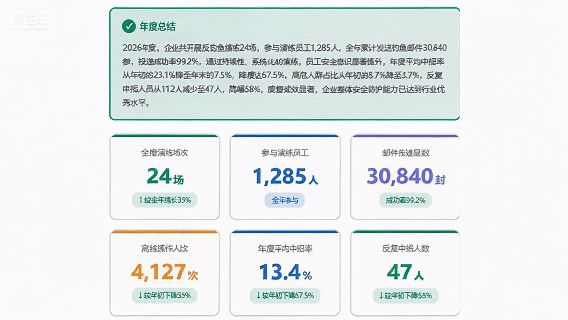
CACTER PhishSim能够自动生成可视化分析报告,对部门风险、中招行为、员工点击情况等进行统计分析,并形成针对性的整改建议 , 逐步建立 "演练—分析—整改—复测"的安全提升闭环。
一次演练,往往比想象中发现更多问题
很多企业在第一次开展反钓鱼演练后,都会发现一些此前未曾关注的风险:
Ø 财务、行政等关键岗位误点率明显偏高;
Ø 部分员工收到陌生邮件后仍会点击链接或下载附件;
Ø 手机扫码类钓鱼邮件识别能力相对薄弱;
Ø 相同员工连续多次中招,说明培训效果有限。
这些风险如果发生在真实攻击中,都可能成为攻击者进入企业内部网络的突破口。
而 提前发现、提前整改,正是反钓鱼演练最大的价值所在 。
HW在即,现在就是最好的演练时机
防火墙、邮件网关能够拦截大部分已知威胁,但面对越来越逼真的钓鱼邮件,员工仍然是企业邮件安全防护链条中不可忽视的一环。
与其在攻击发生后追查原因,不如提前通过反钓鱼演练,把风险暴露出来,把安全意识真正建立起来。
CACTER PhishSim支持仿真邮件模板、链接/附件/二维码三种演练模式,以及可视化分析报告,帮助企业持续评估员工安全意识,构建"演练—分析—整改—提升"的闭环机制。
来自 “ ITPUB博客 ” ,链接:https://blog.itpub.net/69999973/viewspace-3175137/ ,如需转载,请注明出处,否则将追究法律责任。

最新文章
- 企业反钓鱼演练怎么做?完整流程、实施步骤与注意事项
- 国庆倒计时!节前、中、后都有哪些邮件风险?
- 邮件系统入侵≠收到恶意邮件:一文读懂攻击边界与防护逻辑
- 一个链接就可能“中招”,开学季邮件你还敢随便点吗?
- 省级权威认可!CACTER EDLP以AI原生能力精准拦截邮件隐形泄密风险
- 信创邮箱替换之后,金融机构如何构建下一道邮件安全防线?
- Coremail&CACTER携伙伴共探AI钓鱼识别与邮件数据管控实践
- AI钓鱼攻击点击率高达54%,企业反钓鱼演练怎么做才有效?
- 邮件安全新国标发布|三大变化影响企业邮件安全建设,管理员如何提前应对?
- 2026Q2风险复盘:银狐诈骗邮件达2896万封!三大攻击风险需警惕!
