许多邮箱管理员 都遇到过这样的疑问:邮件网关每天拦截大量钓鱼邮件,是不是说明邮件系统已经足够安全? ”
答案是不一定。 企业拦截了大量恶意邮件,只能说明有人在尝试攻击用户,并 不能证明邮件服务器本身是 安全的。 因为攻击者既可以 “骗员工”,也可以“直接打服务器”。
一、厘清核心风险:用户攻击与系统入侵的本质区别
恶意邮件、钓鱼邮 件和邮件系统入侵 ,经常被混 在一起讨论,但它们 攻击的目标完全不同 。
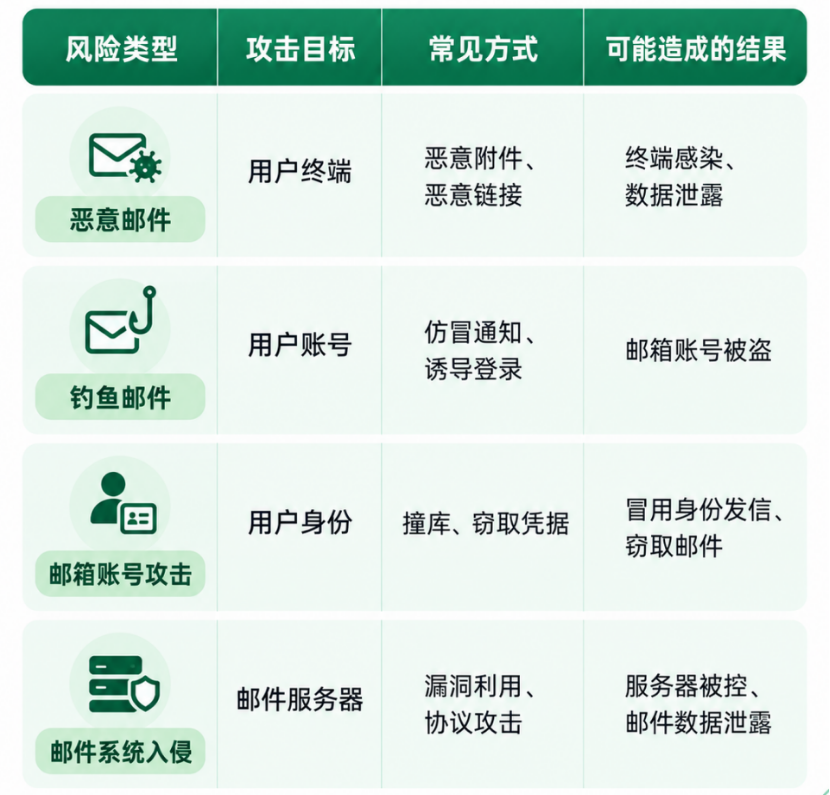
简单来说:恶意邮件想办法让你 “点 进去 ”,邮件系统入侵则想办法“直接打进去”。即使邮件网关已经能够拦截大量钓鱼、恶意邮件,管 理员仍然需要单独关注邮件服务器有没有被直接攻击的风险。
二、为什 么邮件系统入侵需 要重点防护?
Verizon《2026 Data Breach Investigations Report》显示, 软件漏洞利用已经成为数据泄露事件最常见的初始入侵方式,占 31% ;同时, 2025年纳入分析的关键漏洞中,仅有26%得到彻底修复, 从漏洞发现到完全修复的中位时间达到 43天。
这意味着从发现漏洞到完成修复, 企业可能暴露在风险中长达数周。
而邮件系统通常需要持续对外提供服务,政府、高校、金融等单位在重保、攻防演练期间,对稳定运行和安全防护的要求更高。所以, 邮件安全还需要考虑:当攻击者绕过邮件内容检测,直 接利用漏洞攻击邮件服务器时,能否 及时把攻击挡住。
三、 邮件系统入侵,管理 员应该怎么防?
从实际 防护来看,一方面管理员需要 及时完成漏洞排查、补丁升级和版本更新 ;另一方面,也可以在邮件服务器前 增加针对攻击流量的防护 ,减少漏洞从发现到修复期间的暴露风险。
除了传统邮件网关对邮件内容进行检测,还需要 关注 SMTP、HTTP等协议层面的异常请求,以及针对N-Day、0-Day及其变种漏洞的利用行为 。从目前的行业实践来看,这类能力通常作为现有邮件安全体系的补充。
例如, Coremail旗下的 CACTER邮件入侵防护系统(MAF,Mail Attack-deterrent Firewall) ,主要面向 Coremail邮件服务器遭受直接攻击的场景, 可在 SMTP、HTTP协议层识别N-Day、0-Day漏洞利用 ,同时针对可能触发客户端漏洞的异常结构邮件进行检测。
与单纯依赖补丁修复不同,这类方案更强调在攻击发生时进行拦截;与邮件安全网关相比, 则进一步将防护范围延伸到邮件系统本身的攻击流量 。并且系统部署也 不需要对现有网络架构进行大幅调整 ,适合在已有邮件安全体系上增加防护能力。
公开披露数据显示, CACTER MAF在重保期间累计拦截攻击超过75万次,覆盖高危漏洞利用、SMTP攻击和Web攻击等场景。这也反映出,在邮件系统持续对外提供服务的情况下,针对服务器攻击流量建立独立防护层具 有一定的实际价值。
四、结语
邮件安全防护不能只防范钓鱼、恶意邮 件等用户侧攻击 。传统邮件网关仅能过滤邮件内容,且漏洞补丁修复存在时间空窗,无法抵御针对邮件服务器的协议攻击和漏洞入侵。针对政企 7×24小时运行的核心邮件系统,尤其是重保、攻防演练等高风险场景, 需搭建内容防护 +系统流量防护的双层架构,补齐系统防护短板,有效规避服务 器失陷、数据泄露等安全
来自 “ ITPUB博客 ” ,链接:https://blog.itpub.net/69999973/viewspace-3183427/ ,如需转载,请注明出处,否则将追究法律责任。

最新文章
- 企业反钓鱼演练怎么做?完整流程、实施步骤与注意事项
- 国庆倒计时!节前、中、后都有哪些邮件风险?
- 一个链接就可能“中招”,开学季邮件你还敢随便点吗?
- 省级权威认可!CACTER EDLP以AI原生能力精准拦截邮件隐形泄密风险
- 信创邮箱替换之后,金融机构如何构建下一道邮件安全防线?
- Coremail&CACTER携伙伴共探AI钓鱼识别与邮件数据管控实践
- AI钓鱼攻击点击率高达54%,企业反钓鱼演练怎么做才有效?
- 邮件安全新国标发布|三大变化影响企业邮件安全建设,管理员如何提前应对?
- 2026Q2风险复盘:银狐诈骗邮件达2896万封!三大攻击风险需警惕!
- 2026邮件安全态势观察:AI正在把漏洞利用窗口从“天”压缩到“分钟”
