近日,央视播出的《缅北电诈覆灭纪实》披露了披露多起跨境电诈案件细节,其中浙江诸暨这起千万级企业财务诈骗,极具警示意义。
2024年7月8日,中午12点
浙江诸暨一家企业的出纳吴女士正准备午休,微信上 “董事长” 的头像亮起 ——“马上把一笔款项转给供应商,合同和发票节后再补。”
语气、头像、对话习惯,一切都和平时一样。攻击者特意挑选 12 点午休时段发起行动,办公室缺少旁人监督。吴女士没有怀疑,分三笔转出了 1700 万。
直到最后一笔转账后,她才拨通老板的电话。电话那头传来诧异的声音: “我没让你转过任何钱啊。”
最后警方介入后,成功拦截挽回 1088万元涉案资金。随着调查深入,一个更值得企业警惕的细节浮出水面:这场诈骗的起点,竟是一封带有木马程序的钓鱼邮件。

一封钓鱼邮件,如何引发 1700万元诈骗案?
攻击者的套路并不复杂,却足够隐蔽:
第一步,钓鱼邮件植入木马。 攻击者先给公司邮箱发了一封带木马程序的钓鱼邮件,员工在日常办公中打开,木马悄然植入电脑。
第二步,远程监控,摸清规律。 木马植入后,攻击者可以远程操控这台电脑,屏幕上的操作、聊天记录、工作节奏,对面看得一清二楚。他们特意选在中午 12点午休时段动手——办公室无人监督,电脑保持开机,正是下手的好时机。
第三步,替换头像,冒充指令。 攻击者直接登录聊天工具,把老板的头像替换到骗子账号上,再以 “董事长”的口吻下达转账指令。语气、头像、对话习惯都对得上,出纳没有起疑。
第四步,转账完成,损失落地。
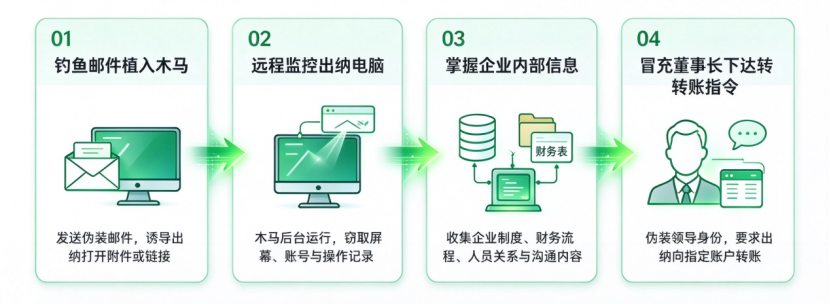
攻击者不是猜到了企业的情况,而是早就通过被入侵的电脑掌握了相关信息。钓鱼邮件打开了入口,后续的远程监控与身份冒充,最终将安全风险变成了真金白银的损失。
境外攻击没有消失,只是换了方式
令人担忧的是,这类攻击并没有随着个别诈骗窝点被清剿而消失。同一种木马植入手法、同一类作案模式,在全国多地都有出现。缅北的窝点被端了,但跨境电诈的再生能力比大家想象的要强。
根据 Coremail CACTER邮件安全实验室发布的《2026年第二季度企业邮箱安全性研究报告》,2026年第二季度,钓鱼邮件攻击量达到4.04亿封,较第一季度增长35.74%,较2025年第二季度增长87.76%。换句话说,第二季度钓鱼邮件攻击量已接近去年同期的1.9倍。
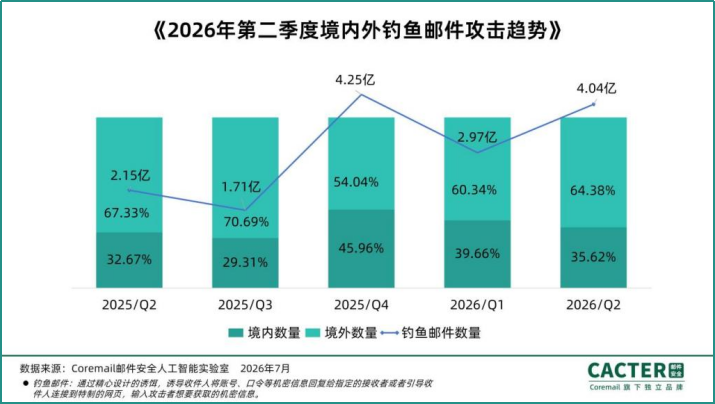
对企业而言,这些数字背后,是员工收件箱中不容忽视的安全风险。一封伪装成业务通知、合同文件或领导指令的邮件,都可能成为攻击者入侵办公电脑、窃取账号信息乃至实施财务诈骗的入口。
企业可立刻落地的安全措施
面对持续增长的钓鱼邮件攻击, 企业和员工可以从日常办公中的两个细节做起,降低被骗和设备被入侵的风险:
1. 大额转账强制执行电话复核,无论线上消息是谁,转账前必须拨打老板本人电话确认,微信 / 企业微信消息不能作为付款依据;
2. 办公电脑屏幕莫名闪烁、后台程序异常弹窗、自动弹出未知窗口,立刻断网,上报 IT,不要继续操作。
员工安全意识培训是基础,但人的判断总有疏漏。企业需要前置技术防线:就算员工不慎点开邮件,也要在威胁扩散前阻断风险。
如何把风险拦在邮箱之外?
回到这起案件 —— 如果那封带木马的钓鱼邮件在进入收件箱之前就被拦截,后续的远程监控、头像替换、1700 万转账指令,都将无从谈起 。
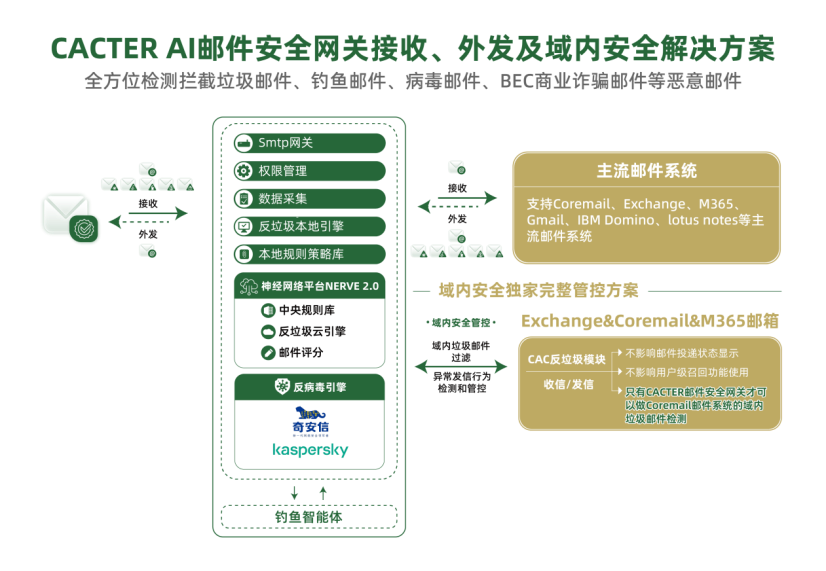
CACTER邮件安全网关的病毒邮件检测能力可以对邮件正文、链接和附件进行多维度的静态与动态分析,识别其中的恶意代码和可疑行为,在邮件投递到收件箱之前完成拦截。 针对高管、财务等高风险岗位,可单独强化安全策略,精准识别冒充高管的 BEC 诈骗邮件,标记隔离;同时具备域内邮件召回、域内账号安全管控能力,一旦域内账号被盗,可及时识别异常发信行为,阻止威胁在内网横向扩散。
国家在织天网,企业也得织好自己的那张网。邮件安全这件事,事后追赃是运气,事前拦截才是本事。
来自 “ ITPUB博客 ” ,链接:https://blog.itpub.net/69999973/viewspace-3185680/ ,如需转载,请注明出处,否则将追究法律责任。

最新文章
- 企业反钓鱼演练怎么做?完整流程、实施步骤与注意事项
- 国庆倒计时!节前、中、后都有哪些邮件风险?
- 邮件系统入侵≠收到恶意邮件:一文读懂攻击边界与防护逻辑
- 一个链接就可能“中招”,开学季邮件你还敢随便点吗?
- 省级权威认可!CACTER EDLP以AI原生能力精准拦截邮件隐形泄密风险
- 信创邮箱替换之后,金融机构如何构建下一道邮件安全防线?
- Coremail&CACTER携伙伴共探AI钓鱼识别与邮件数据管控实践
- AI钓鱼攻击点击率高达54%,企业反钓鱼演练怎么做才有效?
- 邮件安全新国标发布|三大变化影响企业邮件安全建设,管理员如何提前应对?
- 2026Q2风险复盘:银狐诈骗邮件达2896万封!三大攻击风险需警惕!
