随着《网络安全法》《数据安全法》《密码法》和等保 2.0 制度的全面落实, 邮件系统在金融、政务及关键信息基础设施领域中的安全地位不断提升。在监管与信创双重驱动下,邮件安全合规已逐步成为企业信息化建设的重要基础要求。
在这一背景下,邮件安全网关的合规能力,正直接影响系统验收、业务稳定运行及风险防控水平。如何在满足合规要求的前提下完成合理选型,成为企业关注的重点问题。
一、核心合规标准:金融 / 政府 / 涉密单位必达标
在实际监管体系中,邮件安全合规要求来源于多个法律与标准的叠加,主要可归纳为三大类:
1.等保2.0三级
适用于金融、政务、关键信息基础设施单位,是邮件安全合规的底线要求:
l 账号登录需要多重验证,权限分配合理,不浪费也不遗漏
l 邮件传输需加密,避免信息泄露
l 能有效拦截垃圾邮件、钓鱼邮件和病毒邮件
l 邮件相关的操作记录,需保存至少 6 个月,方便后续核查
2.国密与密评要求
依据《密码法》及国密标准,三级及以上系统需:
l 支持国产加密算法,保障邮件传输和存储的安全性
l 邮件的传输、存储都需采用国产加密方式
l 能通过专业的合规审核,满足相关监管要求
3.数据安全与行业规范
结合《数据安全法》及行业监管要求,邮件合规还需覆盖具体业务场景:
l 政务场景:不能自动转发邮件,涉密邮件需单独隔离,避免泄露
l 金融场景:交易相关记录要完整留存,能有效防范邮件诈骗
l 信创场景:邮件相关设备和软件,需适配国产硬件和系统,不依赖国外技术
二、 3 步判断厂商合规能力,选型不踩坑
判断一款邮件安全网关是否合规,可从资质、能力、场景适配三个维度快速验证。 以下以国内主流厂商 CACTER为例,展示一套完整的评估框架。
1.全链路安全防护,覆盖邮件安全合规全场景
l 恶意邮件拦截:采用自研 NERVE2.0深度学习引擎,对垃圾/钓鱼/病毒邮件拦截率99.8%,误判率<0.02%,覆盖AI钓鱼、变种病毒等新型威胁
l 数据防泄露( EDLP):AI语义识别+事中审批+事后审计,支持敏感词、正则、文件类型过滤,对需要审核的邮件进行管控,防止违规发送,避免信息泄露
l 审计留痕:全维度日志可视化,日志可保留 180+天,支持溯源还原,满足监管审计与责任认定需求

2. 信创邮件网关全面适配,实现安全自主可控
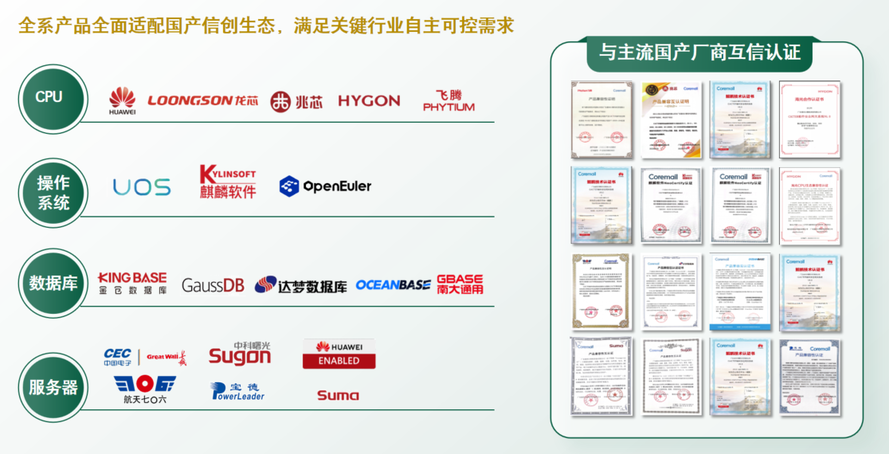
l 全线自主研发:无境外技术依赖,通过麒麟、统信、鲲鹏、海光等信创生态兼容性认证
l 平滑迁移:支持替换梭子鱼、 Forcepoint等国外网关,业务不中断
l 落地经验 : 已完成超 200家政企信创改造,适配国产数据库(达梦、金仓)、国产中间件,兼容Coremail、Exchange等主流邮件系统
3.行业深度适配,满足邮件合规要求
l 金融场景:针对交易留痕、资金诈骗、权限管控专项优化,满足银保监、证监会专项邮件安全合规要求
l 政府场景:适配政务邮箱规范,支持涉密邮件分级管控、跨网域安全交互,符合等保三级与密评双重标准
三、合规采购对照清单

对于金融、政府、涉密单位而言,邮件安全网关的合规性直接决定项目能否顺利验收。选型时不必追求复杂功能,优先满足等保、国密、信创、行业专项四项核心要求即可。
目前,以 CACTER为代表的成熟国产邮件安全网关,已具备完整合规资质与政企落地经验,能够稳定支撑等保测评、密评及信创改造,帮助企业在合规前提下实现邮件安全常态化运行。
来自 “ ITPUB博客 ” ,链接:https://blog.itpub.net/69999973/viewspace-3116276/ ,如需转载,请注明出处,否则将追究法律责任。

最新文章
- 企业反钓鱼演练怎么做?完整流程、实施步骤与注意事项
- 国庆倒计时!节前、中、后都有哪些邮件风险?
- 邮件系统入侵≠收到恶意邮件:一文读懂攻击边界与防护逻辑
- 一个链接就可能“中招”,开学季邮件你还敢随便点吗?
- 省级权威认可!CACTER EDLP以AI原生能力精准拦截邮件隐形泄密风险
- 信创邮箱替换之后,金融机构如何构建下一道邮件安全防线?
- Coremail&CACTER携伙伴共探AI钓鱼识别与邮件数据管控实践
- AI钓鱼攻击点击率高达54%,企业反钓鱼演练怎么做才有效?
- 邮件安全新国标发布|三大变化影响企业邮件安全建设,管理员如何提前应对?
- 2026Q2风险复盘:银狐诈骗邮件达2896万封!三大攻击风险需警惕!
