2026 年 1 月 1 日起,新修订的《网络安全法》 (以下简称 “新规”)将 正式施行 ! 这次 修订绝非 “ 小修小补 ” ,处 罚力度迎来颠覆性升级 :违法最高罚款直接从100 万提至 1000 万,明确划分三档处罚标准 —— 普通违法罚 1 万 -50 万、造成严重后果罚 50 万 -200 万、特别严重后果罚 200 万 -1000 万 , 真正做到 “违法成本与危害程度成正比”。
更值得企业警惕的是,邮件作为企业内外数据流转的核心通道, 已 被新规纳入重点监管范畴 。无论是 邮箱失窃泄露客户信息、 员工 误发敏感数据, 还是海外通邮不合规, 企业 都可能 成为优先追责的 “ 典型案例 ” , 面临天价罚单与声誉损失的双重风险。

邮件安全再也不是 “可做可不做”的小事,而是新规之下“必须守牢”的合规底线。 CACTER 小助手结合新规要求和企业高频痛点,梳理了 4 大邮件安全场景的针对性解法,帮企业提前排查漏洞、规避风险:
场景一: AI 钓鱼邮件防不住,员工一点击就踩线
新规提出 “以技术管技术”, 要求企业落实主动防护责任 。 如今 AI 生成的钓鱼邮件越来越逼真——仿冒领导发“紧急转账”、伪装财务发“合同漏洞补正”,员工稍不注意点击,不仅会泄露账号密码,企业还会因“未落实防护”被罚。
CACTER 解法:网关拦截 + 意识培训双保险
邮件安全网关硬拦截: 99.8% 反垃圾率 +0.02% 低误判,依靠 AI 大模型能力能有效识别仿冒域名、异常附件、诱导链接,覆盖接受域内外发全场景,智能防御更精准;
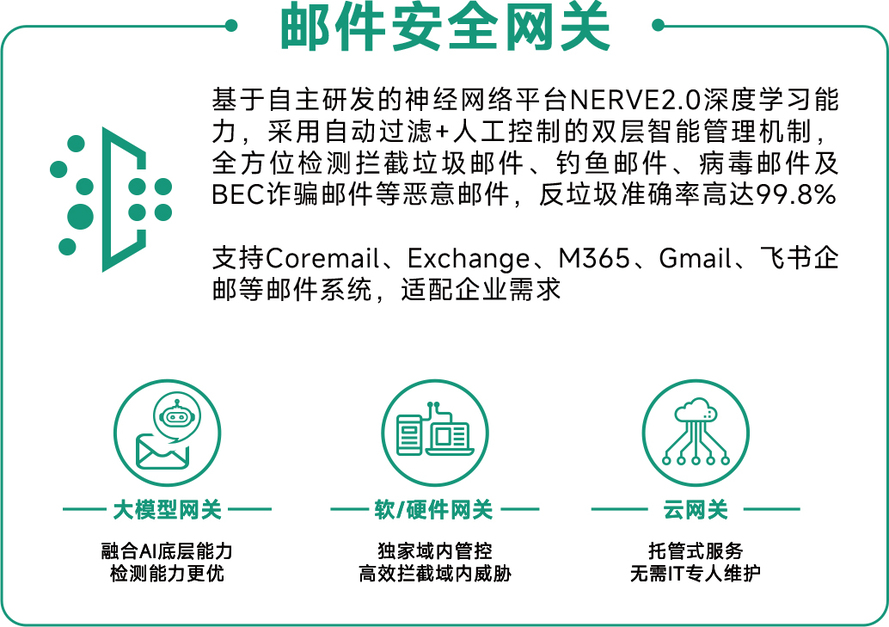
反钓鱼演练软提升: 提供 100+ 热门场景模板,每月给员工发定制化模拟钓鱼邮件,后台实时统计中招率,再针对性做培训。经实战验证,持续钓鱼演练可使员工中招率将至 5% 以下。
场景二:敏感数据误发,一封邮件损失半年利润
新规对数据泄露 “零容忍”:哪怕是员工的“无心之失”——一封含客户身份证号、合同金额的邮件发错人,或是被离职员工恶意转发,企业也都需担责,可能面临数万元甚至更高的罚款。
CACTER 解法:邮件数据防泄漏“智能安检”
精准识别: 多维度检测身份证、银行卡、专利编号等数十类敏感信息,支持 1000+ 常见文件解析,还能自定义“项目代号”“客户名单”等企业专属敏感关键词;
智能管控: 提供邮件审批、自动补全抄送、自动密送等组合管控措施,支持 “自动生成审批流”“对接第三方系统审批”,所有操作全程留痕,兼顾合规与 管理效率。
场景三:账号被盗用,企业替黑客背锅
邮件账号被盗是 “隐形陷阱”——黑客用员工账号给客户发诈骗邮件,或是拷贝内部合同,最终责任全算在企业头上。新规要求“建立网络安全责任制”,账号安全出问题, IT 负责人还将被连带追责。
CACTER 解法:防爆卫士 CAC2.0+ 安全管理中心
异常行为监控: 一旦出现异地登录、发信频率异常、频繁修改密码等风险行为,系统秒级弹窗预警,大幅提升邮件安全监管效率;

快速处置: IT 团队在安全管理后台可一键锁定账号、查看操作记录,及时切断风险链,避免“被盗后才发现”的被动局面。
场景四:海外通邮不合规,数据出境踩红线
新规明确 “重要数据出境需安全评估”,但企业海外业务离不开合同、报表、技术文档的跨境传输,既怕邮件被境外拦截、被恶意软件植入病毒, 又担心不合规被处罚 。
CACTER 解法:双向合规 + 安全通邮
合规保障: 50+ 全球合规通道传输数据,完全满足数据出境安全评估要求,保障全球邮件投递无忧;
安全防护: 自动过滤境外钓鱼邮件、恶意代码,同时解决海外邮件投递失败、延迟的问题,实现 “合规 + 安全”双保障。
新规红线已划, 2026 年 1 月 1 日施行倒计时开启! 以前靠 “侥幸”过关的邮件安全问题, 如今已成为 “一触即罚”的合规硬指标—— 负责人要担责,企业要赔钱, 绝无侥幸空间 。
来自 “ ITPUB博客 ” ,链接:https://blog.itpub.net/69999973/viewspace-3099754/ ,如需转载,请注明出处,否则将追究法律责任。

最新文章
- 企业反钓鱼演练怎么做?完整流程、实施步骤与注意事项
- 国庆倒计时!节前、中、后都有哪些邮件风险?
- 邮件系统入侵≠收到恶意邮件:一文读懂攻击边界与防护逻辑
- 一个链接就可能“中招”,开学季邮件你还敢随便点吗?
- 省级权威认可!CACTER EDLP以AI原生能力精准拦截邮件隐形泄密风险
- 信创邮箱替换之后,金融机构如何构建下一道邮件安全防线?
- Coremail&CACTER携伙伴共探AI钓鱼识别与邮件数据管控实践
- AI钓鱼攻击点击率高达54%,企业反钓鱼演练怎么做才有效?
- 邮件安全新国标发布|三大变化影响企业邮件安全建设,管理员如何提前应对?
- 2026Q2风险复盘:银狐诈骗邮件达2896万封!三大攻击风险需警惕!
