75W次漏洞拦截!CACTER MAF以协议层防护破68%企业邮件入侵困局
某企业重保期间遭遇连续 3 天高强度邮件攻击,核心业务邮件一度中断;另有企业日常运营中,黑客借 SMTP 协议漏洞 窃取核心 数据 .....关键是,这些两家企业都部署了+邮件网关,却还是照样中招。
这并非个例,数据
显示
:
2023 年已有 60% 中国企业遭遇邮件漏洞攻击,2024 年上半年这一比例进一步升至 68%,企业邮件安全压力持续攀升。
更扎心的是,这些遇袭的企业里,
80%都装了传统WAF+邮件网关,却依然没挡住黑客的攻击。
传统 WAF+网关防护,真的够用吗?
答案显然是否定的 ——这套很多企业依赖的”防护组合“, 早已 跟不上黑客攻击节奏:既没有针对邮件 SMTP/HTTP 协议、客户端的专项防护逻辑,也缺乏对未知威胁的前瞻响应能力,直接暴露三大短板:
1. 漏洞补丁慢,空窗期长达数周, 核 心数据随时面临被窃取、服务器被操控的风险;
2. SMTP 协议层攻击难防,WAF 和普通网关查不出隐蔽入侵 ,黑客能轻松通过邮件突破内网;
3. 遇未知漏洞只能被动挨打,重保期怕高强度攻击搞垮系统、日常用怕隐蔽渗透偷数据,企业安全成本和经营风险双重增加。
企业急需一款能同时应对重保攻击与日常威胁的防护产品
——Coremail CACTER邮件入侵防护系统(CACTER MAF)应运而生。
重保实战说话: CACTER MAF高效拦截75 万次攻击,解防护难题
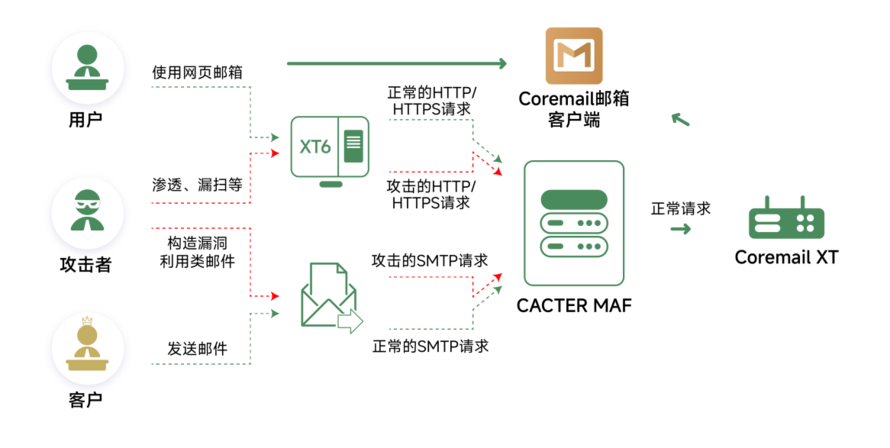
就在 今年重保期间 , CACTER MAF 交出了一份硬核成绩单: 累计 拦截 751,566 次攻击,涵盖高危漏洞利用、SMTP、Coremail 客户端及 Web 攻击, 护航 CACTER用户重保全周期”0失陷“; 在不少厂商遭遇攻击失陷的背景下,其防护硬实力尤为突出。
CACTER MAF 核心作用在于,可实时拦截通过 SMTP/HTTP协议发起的N-Day漏洞攻击(含变种),阻断黑客入侵邮件服务器和客户端,防护传统方案无法覆盖的灰色地带。
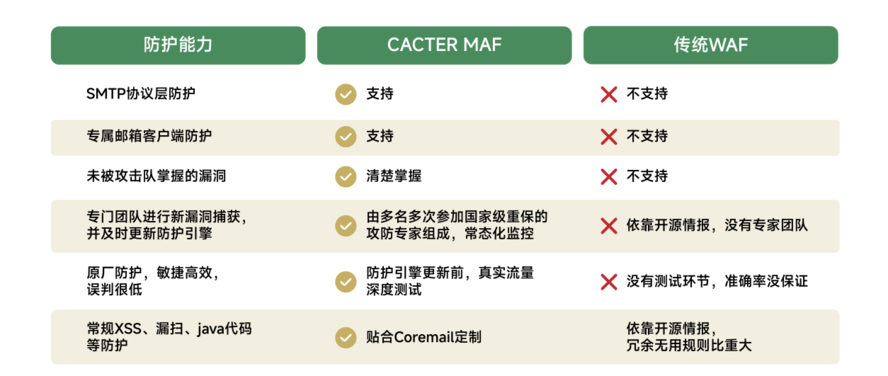
四大核心优势:填补传统防护 ”漏洞防不住,补救响应慢“短板
针对 传统防护在协议层防护、漏洞响应、态势管控等方面的不足, CACTER MAF 通过四大关键能力,攻克传统防护难以解决的痛点:
1、 协议 层 + 客户端双防护,全场景拦截攻击: 针对 SMTP /HTTP 协议层攻击 , 可 精准阻断漏洞入侵,同时 识别并 拦截客户端异常邮件, 从源头防止服务器瘫痪、被控并保障用户数据。
2、 专家团队 + 小时级响应,提前防未知漏洞: 重保 攻防 团队 实时监控漏洞动态 ,防护引擎小时级更新(比传统方案快 50%),可快速阻断未知漏洞攻击 。
3、原厂 适配 + 可视化 管控 ,清晰掌安全态势: 精准防御针对 Coremail 的攻击,也能覆盖 XSS、漏扫、Java 代码等常规攻击防护 , 百万流量测试误判率为 0;支持可视化安全管控, 全量记录攻击详情 , 提供溯源分析。
4、
本地化串联部署,
1 小时快速上线:
采用
本地
串联部署模式,
1 小时
可
完成上线,适配现有架构且满足企业数据合规要求
。
从重保 到 日常: CACTER MAF全时段 防护
企业邮件系统面临的攻击风险从未停止攀升。尤其在日常运营中, SMTP/HTTP 协议层漏洞若不及时防护,黑客可通过隐蔽入侵窃取客户信息、篡改业务邮件,甚至渗透内网瘫痪系统 —— 这些隐患往往因传统防护 “重重保、轻日常” 被忽视,最终酿成数据泄露或运营中断的后果。
CACTER MAF在重保期间75万次拦截的实战成绩证明了抗高强度的防护能力,更能将这份防护力延伸到日常运营中:其协议层+客户端双防护、小时级漏洞响应等优势,恰好补上传统防护在日常场景的缺口,让 “重保不慌、日常无忧” 成为企业常态。
来自 “ ITPUB博客 ” ,链接:https://blog.itpub.net/69999973/viewspace-3095615/ ,如需转载,请注明出处,否则将追究法律责任。

最新文章
- 企业反钓鱼演练怎么做?完整流程、实施步骤与注意事项
- 国庆倒计时!节前、中、后都有哪些邮件风险?
- 邮件系统入侵≠收到恶意邮件:一文读懂攻击边界与防护逻辑
- 一个链接就可能“中招”,开学季邮件你还敢随便点吗?
- 省级权威认可!CACTER EDLP以AI原生能力精准拦截邮件隐形泄密风险
- 信创邮箱替换之后,金融机构如何构建下一道邮件安全防线?
- Coremail&CACTER携伙伴共探AI钓鱼识别与邮件数据管控实践
- AI钓鱼攻击点击率高达54%,企业反钓鱼演练怎么做才有效?
- 邮件安全新国标发布|三大变化影响企业邮件安全建设,管理员如何提前应对?
- 2026Q2风险复盘:银狐诈骗邮件达2896万封!三大攻击风险需警惕!
