【据权威媒体报道,近期,国家计算机病毒应急处理中心监测到针对财务和税务工作人员的 “银狐”木马病毒攻击,这些病毒伪装成热门主题文件,通过社交媒体传播,主要针对Windows平台,已波及数千企业员工,危害极大。】
经机构分析,这些病毒是 “银狐”(又名“游蛇”“谷堕大盗”)家族最新变种。这些病毒诱饵文件伪装成“税务稽查”“所得税汇算清缴”“放假安排”等热门主题,待用户运行恶意程序后,攻击者可远程操控设备,窃取信息、非法挖矿,还可能将其作为电信网络诈骗“跳板”。

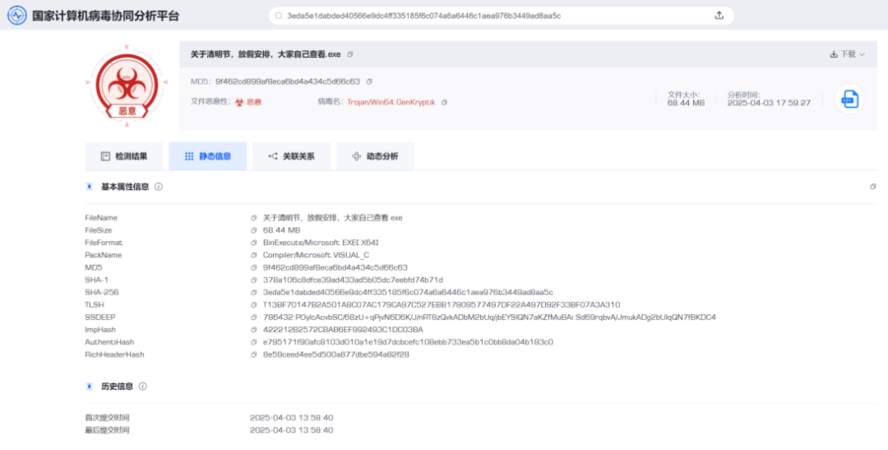
有关病毒样本情况
"银狐 “攻击方式大揭秘
“银狐”之所以能在网络攻击中产生如此大的影响, 源于 它 对人性弱点与企业防护漏洞的精准拿捏。 以下是它的主要攻击特点:
仿真主题: 攻击诱饵精准贴合政策新闻,伪造的政府文件格式、措辞与官方高度一致,普通员工很难辨别真假。仿冒内容紧跟热点(如节假日放假通知、3 ·15通知等),欺骗性极强。
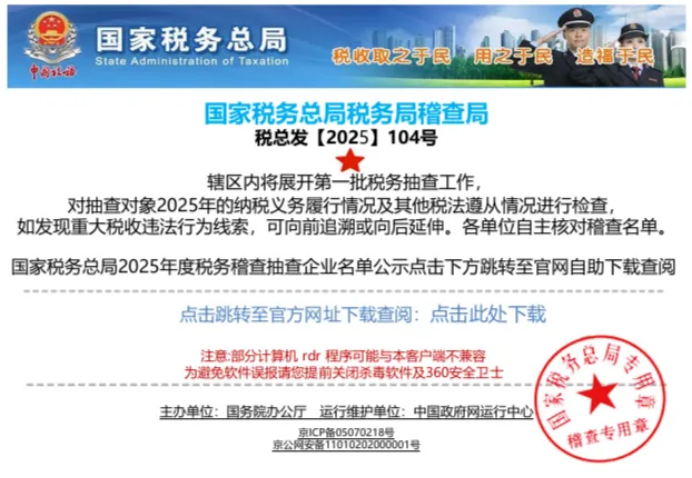
即时通讯规模扩散: 攻击者通过微信、企业微信、邮件等常用工具发起,利用内部群组的信任关系快速扩散。
黑产攻击持久化: 恶意域名更新频繁,样本变种速度快、分布广,仅靠IP或域名黑名单无法完全拦截。部分企业内网遭反复入侵,失陷资产甚至被暗网售卖。
三步防御,抵御银狐
面对银狐组织的高阶网络攻击, 企业需突破传统防护边界,以技术拦截、情报联动、意识强化构建 多 维协同的主动防御体系 , 以下是经过实战验证的核心防御策略:
1. 强化通信防护工具: 部署智能邮件检测系统,自动识别仿冒发件人、异常链接及伪装文件,结合沙箱技术分析文件行为并阻断恶意程序执行。
CACTER邮件安全防泄露(EDLP):
CACTER EDLP 是 基于自研AI多维行为分析与实时预警技术打造的智能邮件数据防泄露系统 , 提供从内容识别、传输加密到合规审计的全链路数据防护 , 防止 “银狐”盗取敏感信息。
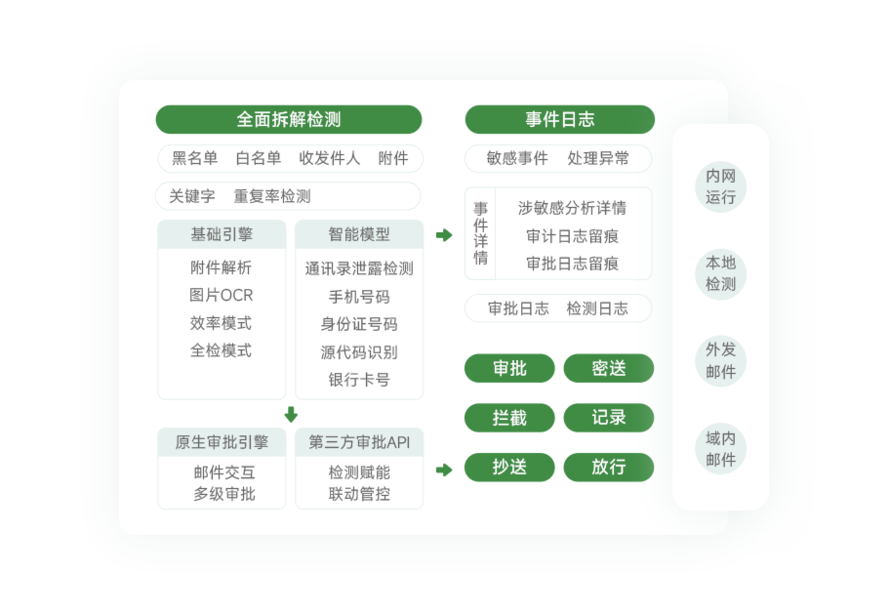
2. 完善威胁情报收集渠道: 实时获取银狐组织最新攻击特征(如恶意域名、IP地址),并自动同步至防火墙、邮件网关等设备。
CACTER邮件安全网关:
CACTER邮件安全网关 可对接收,外发以及 域内 垃圾邮件、钓鱼邮件、病毒邮件、 BEC诈骗邮件 等恶意邮件进行全方位检测拦截(阻断或隔离) ,在邮件到达用户邮箱前就将其清洗干净,有效阻断 “银狐”通过邮件渠道的渗透。
3. 提升全员钓鱼风险识别能力定向培训高风险岗位: 针对财务、运维人员开展专项演练,模拟伪造政策文件、内部通知等场景,测试员工对钓鱼链接、异常附件的识别和上报能力。
CACTER反钓鱼演练: 为公安、网信、行业监管单位和企业用户量身打造的实战化、可视化、专业级邮件安全演练平台 。 它能够模拟 “银狐”病毒常用的仿真钓鱼邮件,帮助企业员工在安全可控的环境下识别和应对钓鱼攻击。
CACTER小助手温馨提示: 临近端午佳节,大家在享受假期的同时,更要保持高度警惕。 “银狐”这类狡猾的病毒可能会伪装成“XX端午节放假通知”、“XX公司福利发放”、“节日活动通知”等文件进行传播。请务必运用上面提到的防范方法,提升识别能力。祝大家度过一个安全且愉快的端午节~
信息来源:
1、央视网( https://mp.weixin.qq.com/s/70Att_Rl2_4esDTQIV5bGQ)
2、公安部一所深圳市网防安全服务中心(深圳网安检测) https://mp.weixin.qq.com/s/88YCc0fpMKeiSndnvWX_Uw
来自 “ ITPUB博客 ” ,链接:https://blog.itpub.net/69999973/viewspace-3085826/ ,如需转载,请注明出处,否则将追究法律责任。

最新文章
- 企业反钓鱼演练怎么做?完整流程、实施步骤与注意事项
- 国庆倒计时!节前、中、后都有哪些邮件风险?
- 邮件系统入侵≠收到恶意邮件:一文读懂攻击边界与防护逻辑
- 一个链接就可能“中招”,开学季邮件你还敢随便点吗?
- 省级权威认可!CACTER EDLP以AI原生能力精准拦截邮件隐形泄密风险
- 信创邮箱替换之后,金融机构如何构建下一道邮件安全防线?
- Coremail&CACTER携伙伴共探AI钓鱼识别与邮件数据管控实践
- AI钓鱼攻击点击率高达54%,企业反钓鱼演练怎么做才有效?
- 邮件安全新国标发布|三大变化影响企业邮件安全建设,管理员如何提前应对?
- 2026Q2风险复盘:银狐诈骗邮件达2896万封!三大攻击风险需警惕!
