2025年1月23日,Coremail CACTER邮件安全联合北京中睿天下信息技术有限公司发布《2024年第四季度企业邮箱安全性研究报告》。
2024年Q4,企业邮箱面临的安全威胁形势严峻且复杂。垃圾邮件、钓鱼邮件攻击频发,暴力破解态势也呈现出新的特点。而 基于盗号测试信的黑产攻击,更是隐藏在暗处的巨大风险,对企业邮箱安全构成严重挑战。
垃圾邮件:数量庞大,境外威胁上升
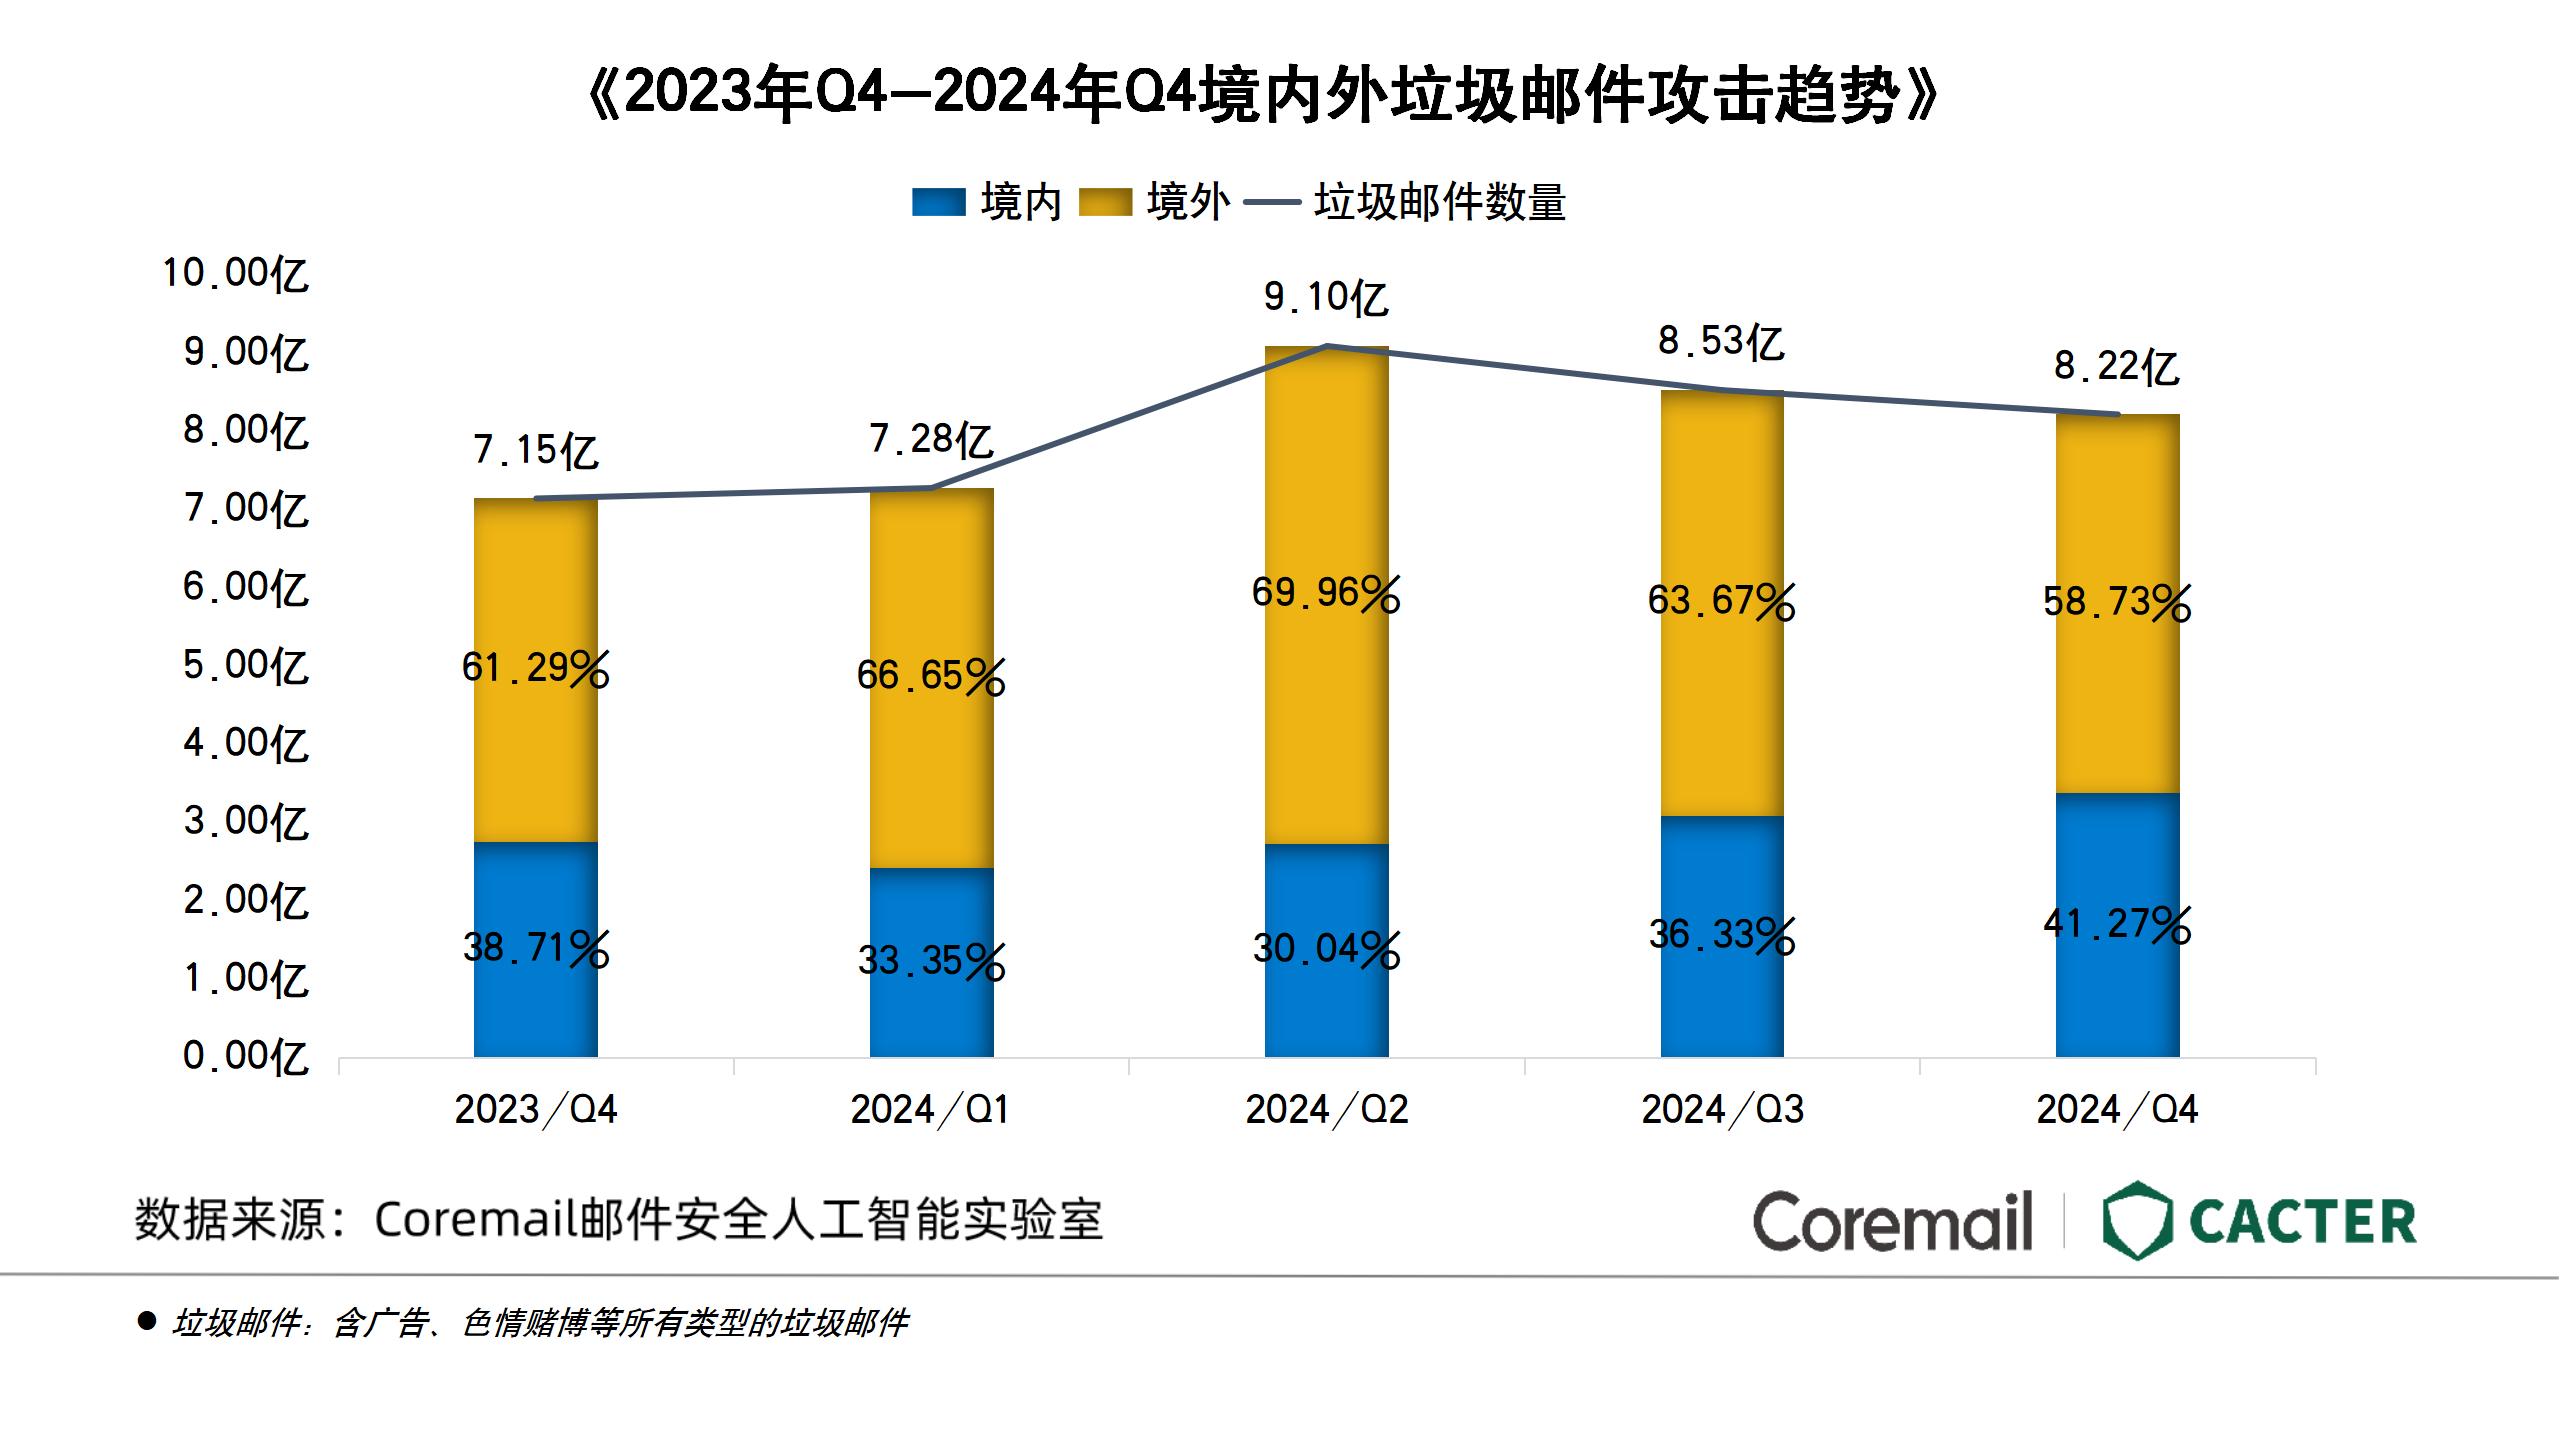
根据Coremail邮件安全人工智能实验室数据显示,2024年Q4,国内企业邮箱垃圾邮件达 8.22亿封,总量环比Q3微降,但同比去年上涨15%。其中,58.73% 的垃圾邮件来自境外,这一数据显示境外垃圾邮件威胁正在不断增加。境内垃圾邮件占比环比降低,可能是由于国内打击力度加大,也可能是攻击者策略调整。
钓鱼邮件:攻击升级,境内外威胁并存
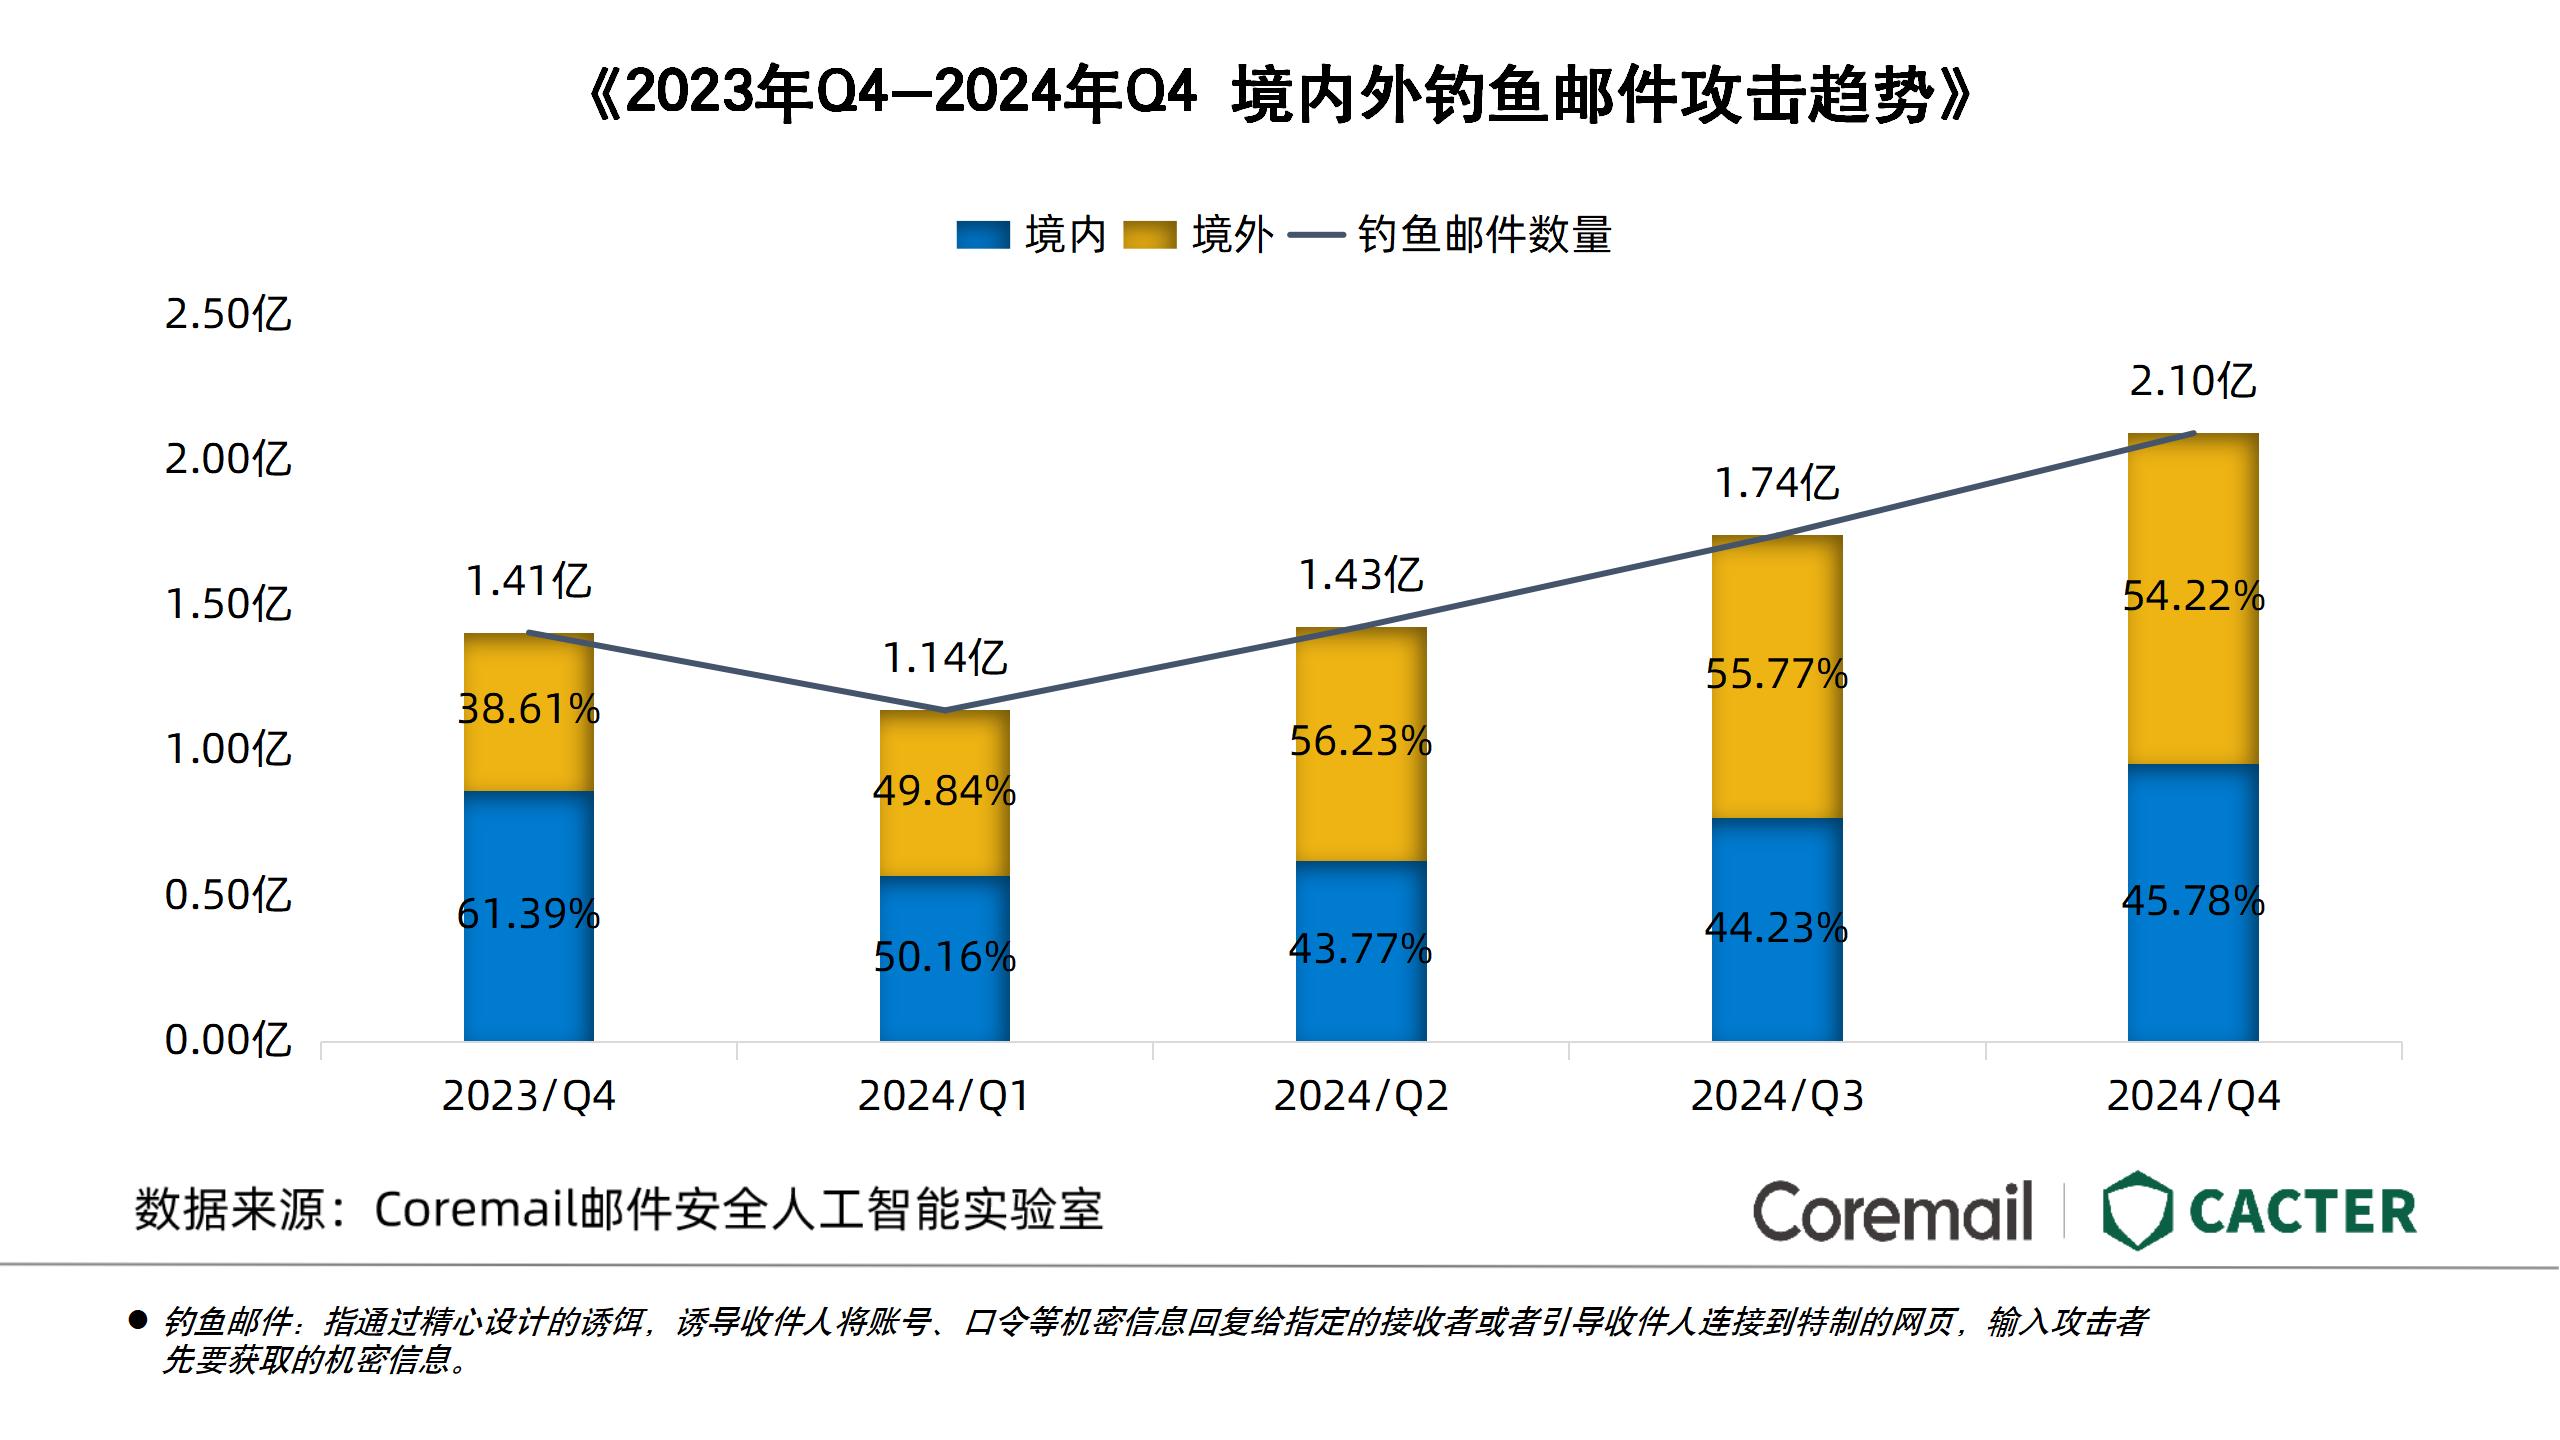
2024年Q4,企业邮箱用户遭遇的钓鱼邮件数量激增至 2.1亿封,境外来源的钓鱼邮件占比54.22%,它们往往伪装成国际知名企业或机构, 利用国内用户对国际品牌的信任诱导用户点击链接或提供个人信息,具有很强的隐蔽性和难以追踪性。境内钓鱼邮件占比45.78%,更具针对性,常结合国内热点事件和行业动态设计,如 电商促销季伪装成电商平台的钓鱼邮件。
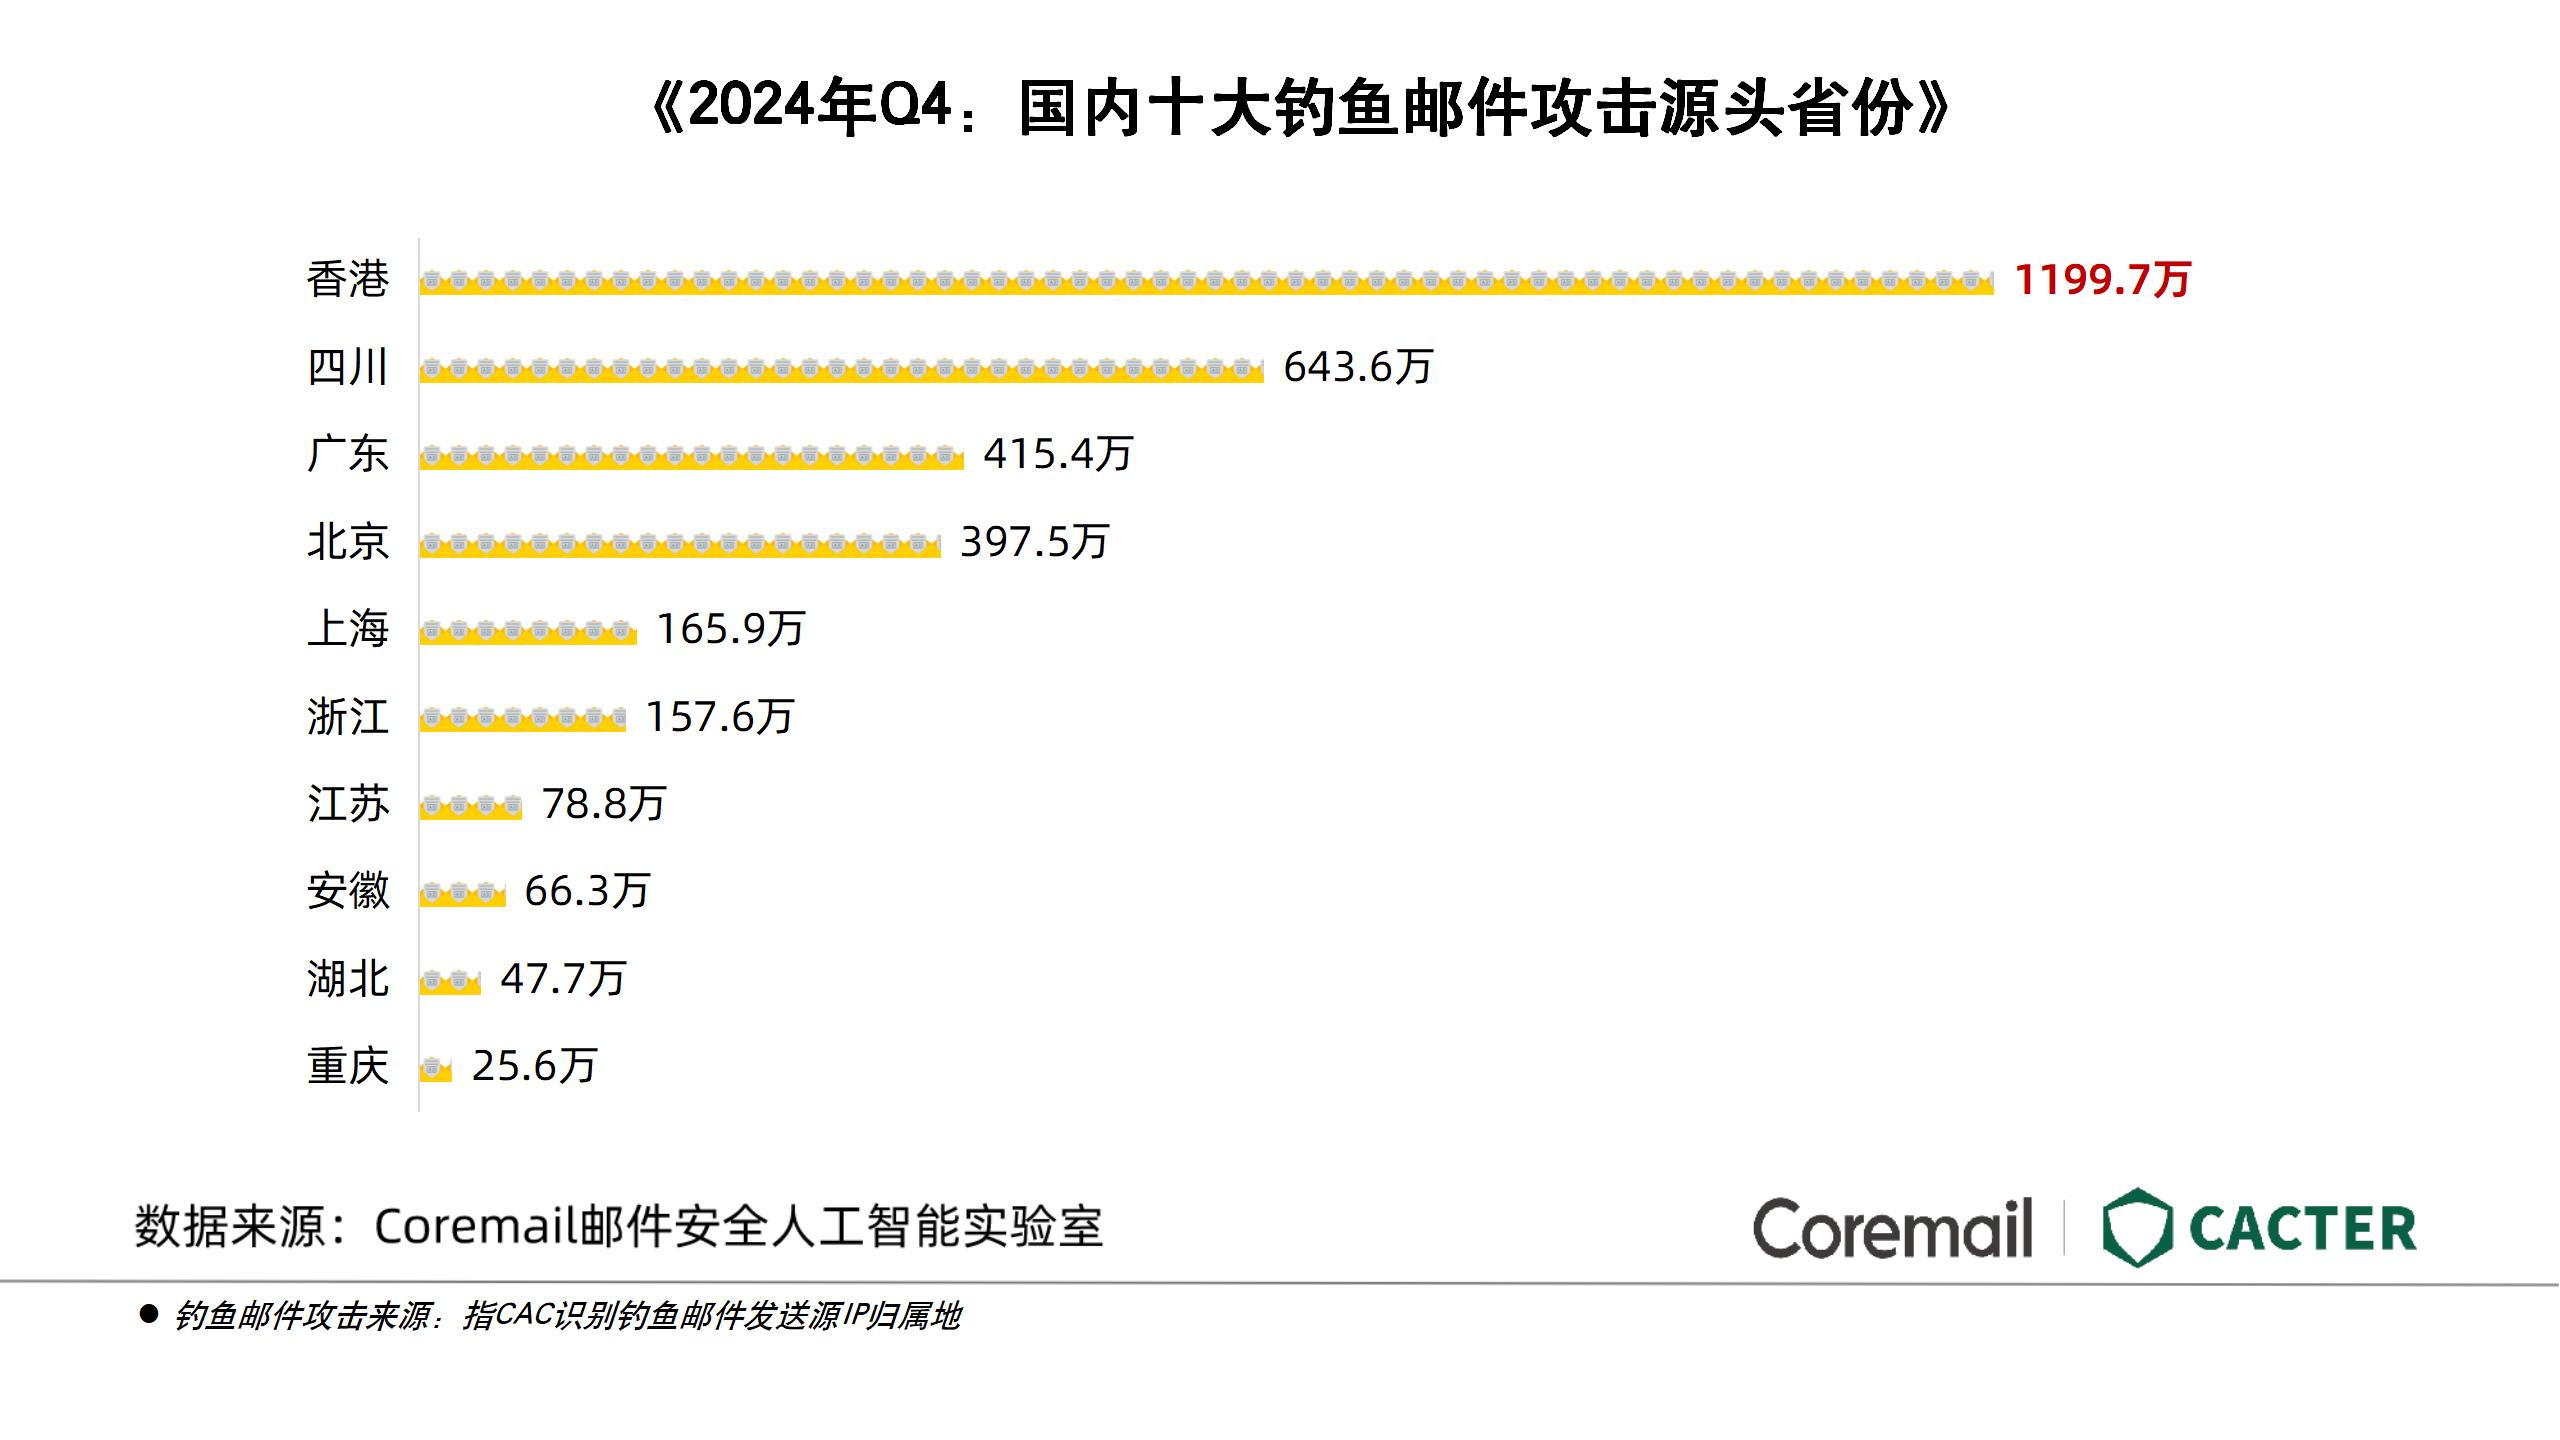
在国内,香港成为钓鱼邮件攻击源头省份之首,相比Q3增长幅度较大,这可能与香港特定的商业活动、网络环境变化或攻击者策略调整有关,攻击者 常伪装成银行或金融机构发送钓鱼邮件。
垃圾钓鱼邮件案例:手段多样,危害严重
第四季度垃圾邮件以 账务交易提醒为主要攻击手段,主题排名前十的垃圾邮件中,多是打着各种账单、通知等旗号。钓鱼邮件则以伪装成 邮件系统通知或员工津贴为主流,这些邮件增加了账户被劫和数据泄露的风险。

暴力破解:成功次数降低,但风险仍高
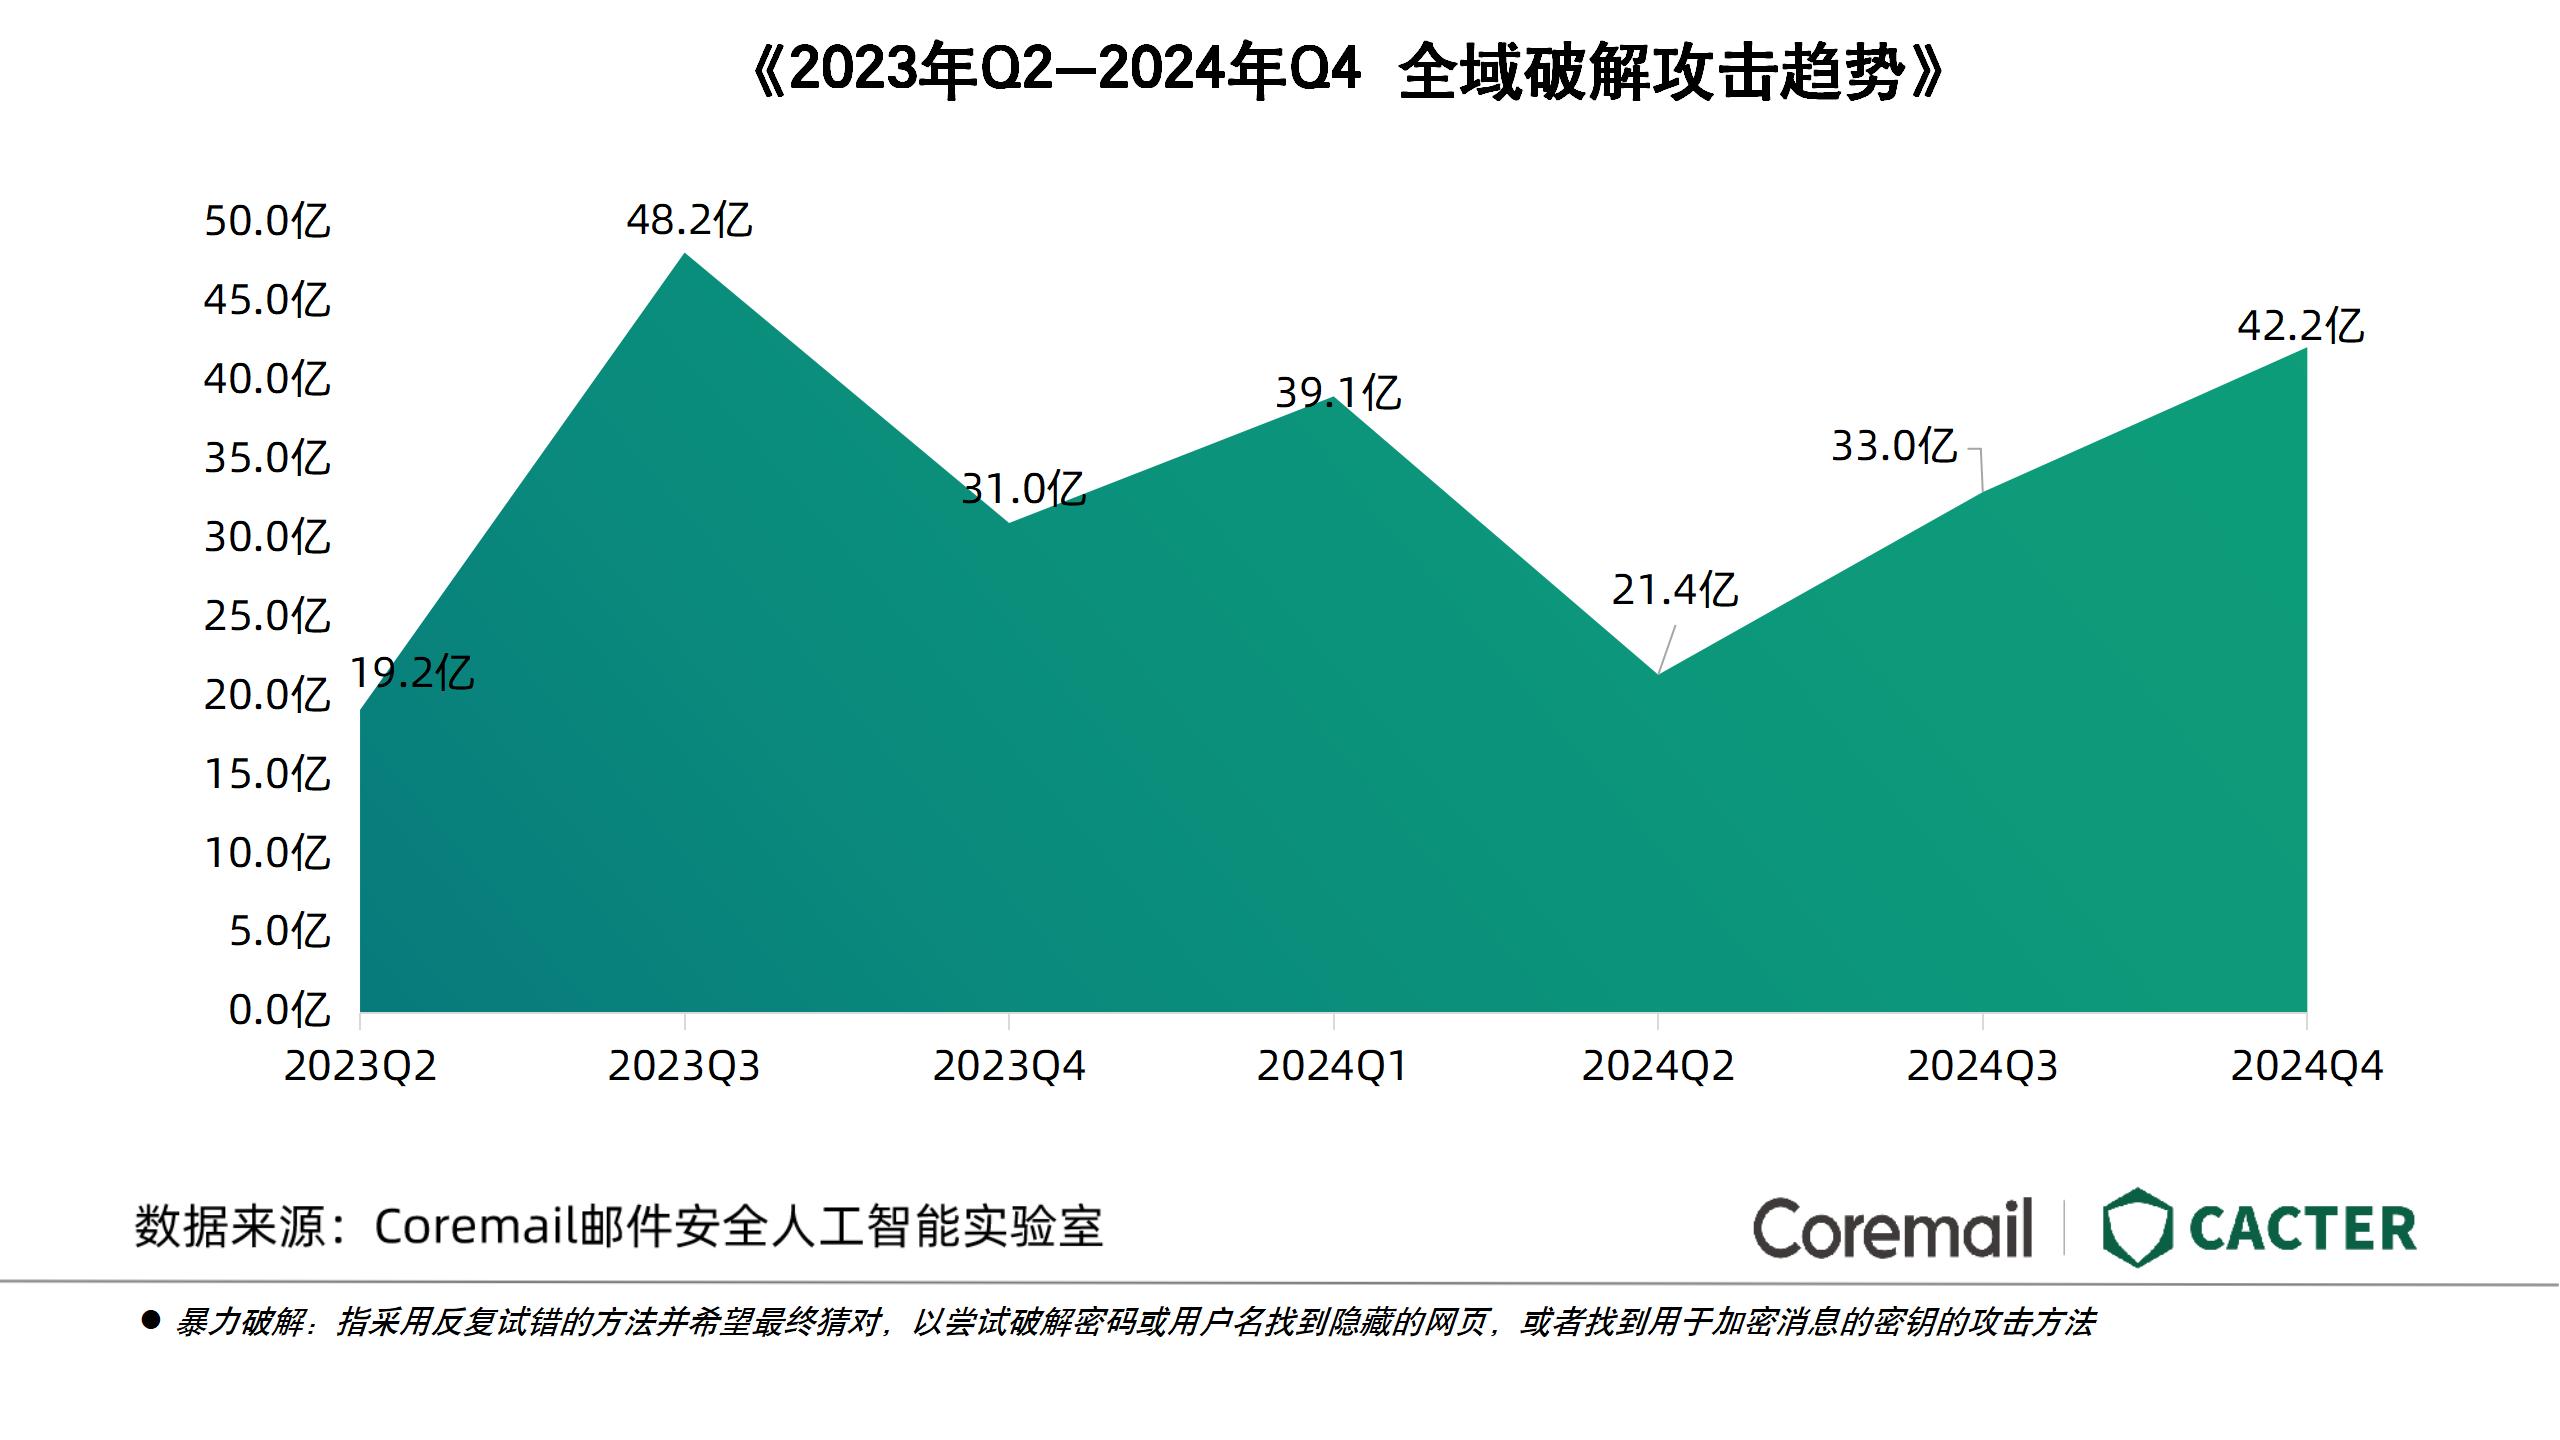
2024年Q4,全国企业级用户 遭受超过42.2亿次暴力破解,然而成功次数仅528.2万。这一现象推测与监管部门加强邮箱账号被盗通报力度、企业加强账号管理有关。

教育行业在高危账号TOP/100域名中占比高达65%,是高危账号出现比例最高的行业,因其拥有大量高价值用户数据。企业在被攻击TOP/100域名中占比43%,被攻击比例大幅上升,接近教育行业,表明企业账号面临的实际攻击情况严重,安全防范亟待加强。

基于盗号测试信的黑产攻击:产业链成熟,威胁巨大
盗号测试信是黑产盗取邮箱账号成功后发送的测试性邮件,主要 目的是测试邮箱账号能否对外发信,以及便于收集和管理破解成功的用户信息。
2024年Q4,Coremail邮件安全人工智能实验室共监测到盗号测试信12833封,涉及受害邮箱账号3746个,受害域名1048个,攻击者使用的邮箱933个,黑产使用的IP 6524个。
1、 黑产盗号攻击综述
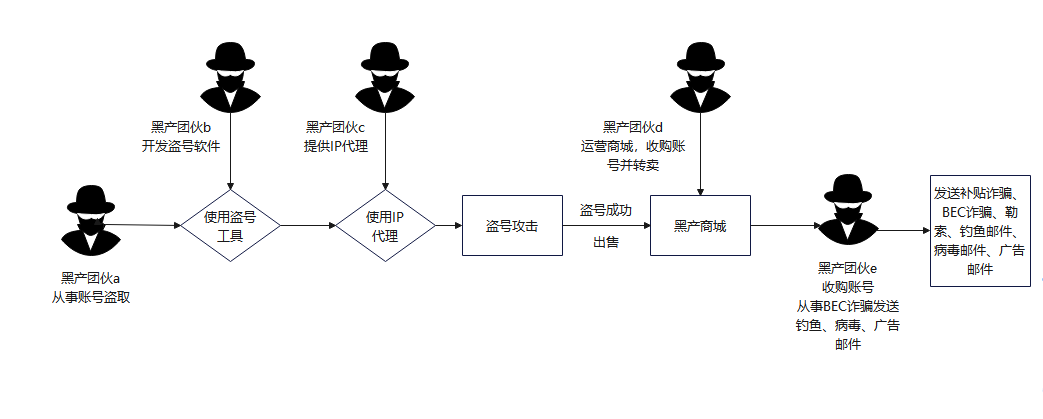
目前,邮箱账号盗取已形成成熟的黑色产业。黑产团伙分工明确,掌握专业工具和大量 IP 资源池。他们 使用专用盗号工具,可对 smtp、imap、pop3 端口进行自动化暴力破解,且为防止被封禁, 会利用动态 IP 代理持续更换 IP。盗取账号成功后,黑产团伙不一定自己利用,而是通过 telegram 群组和黑产商城出售账号,最终由从事 BEC 诈骗、发送钓鱼邮件等的黑产进行恶意利用。
2、 黑产盗号使用的口令
2024年Q4监测到的3746个被盗邮箱账号中,3156个包含账号口令。被盗账号使用的口令主要分为三类:
(1) 常见口令,如123456、abc123等,此类导致被盗的账号占比仅5%;
(2) 使用用户名根据特定规则构造的口令,这类口令看似复杂,但攻击者容易构造,占比高达73.2%;
(3) 其他规则口令,多因用户被钓鱼泄露或口令在社工库中泄露,占比 21.8%。

黑产构造特定规则口令字典的方式主要有三种结构: “账号名变形”+“常用数字组合”、 “账号名变形”+“@”+“常用数字组合”、 “账号名变形”+“常用数字组合”+“!”。例如,针对账号lihua@coremail.com,可构造lihua@123、lihua@123456 等口令。 用户若能规避这些口令构造方式,可大幅提升账号安全性。
3、 黑产盗取账号使用的工具
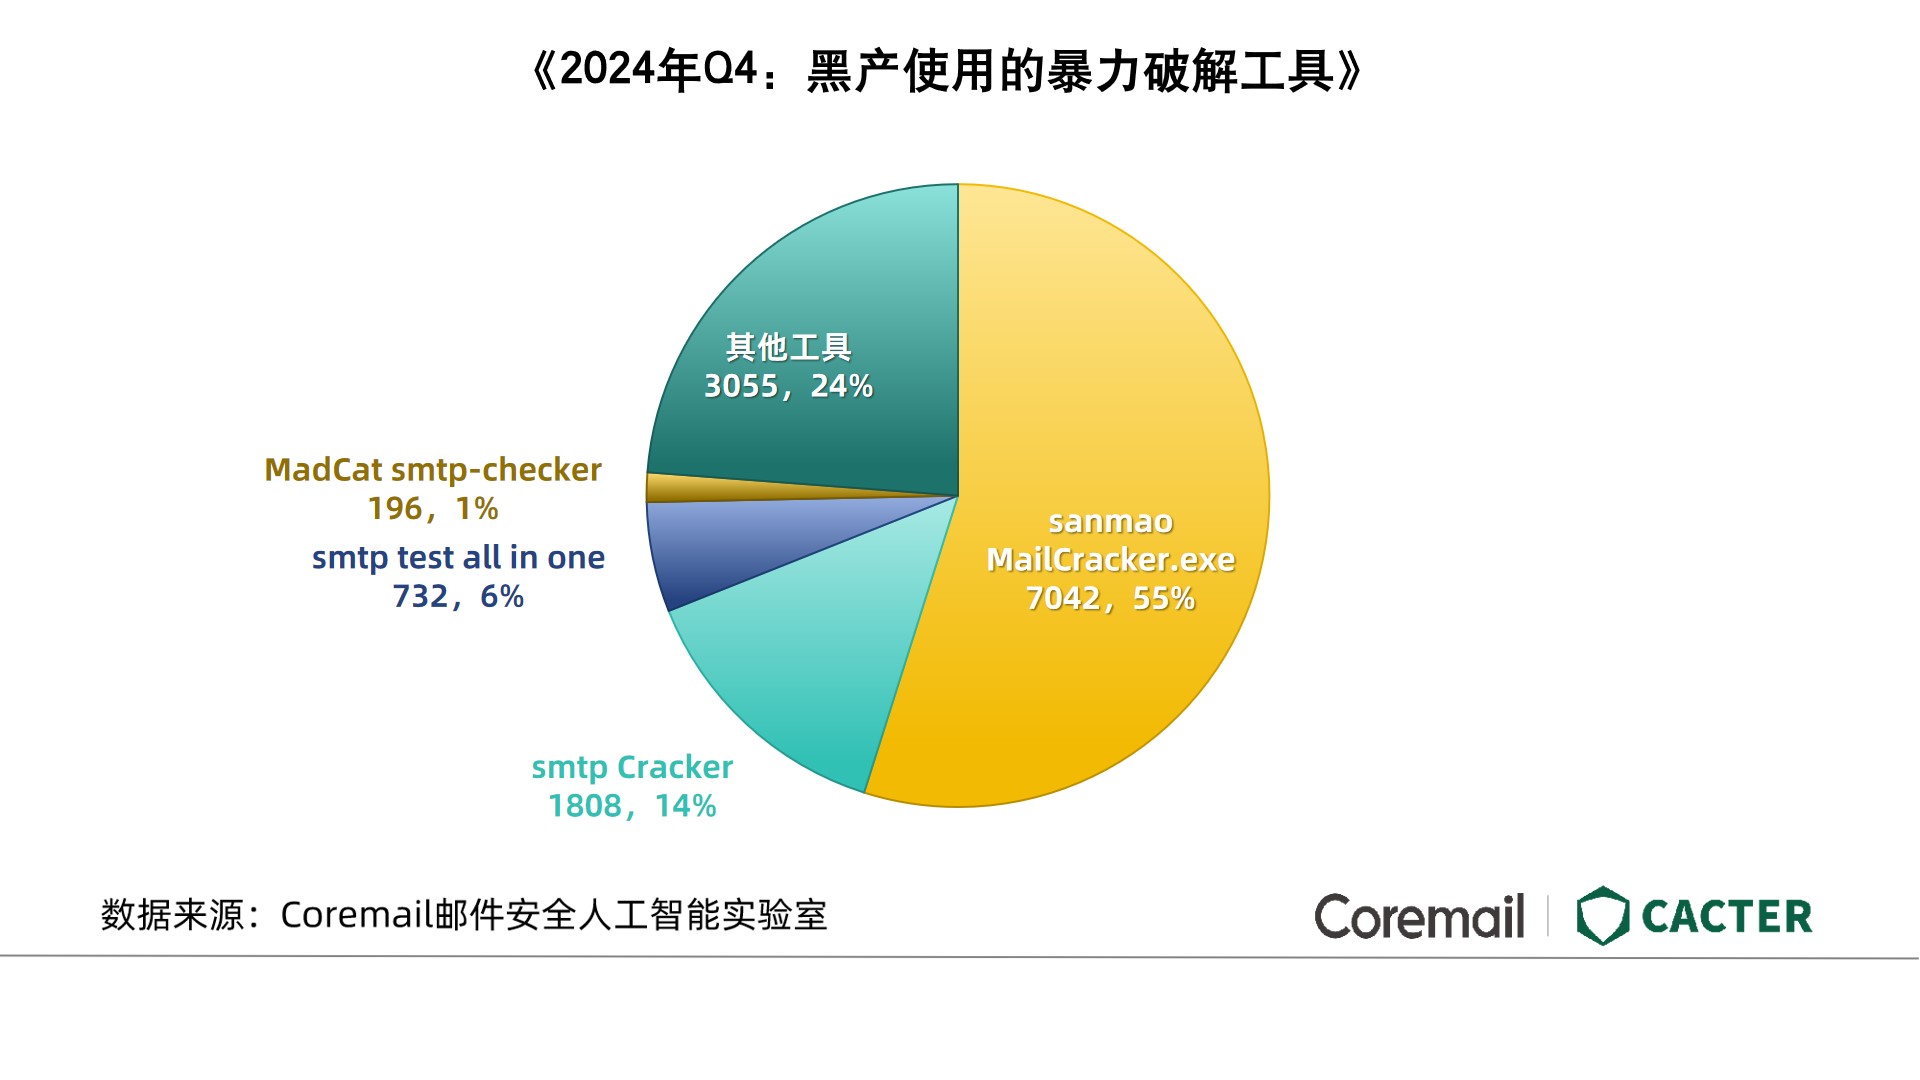
监测到的黑产暴力破解工具包括“smtp cracker”“SMTP Cracker”“MadCat smtp-Checker”等开源工具,以及“sanmao MailCracker.exe”“SMTP TESTER ALL IN ONE”等非开源工具。其中, sanmao MailCracker使用最为普遍,从盗号测试信数量统计,占比高达54.9%。该工具疑似由国内黑产从业者开发,虽官网已关闭且停止更新,但现有版本仍被广泛使用。
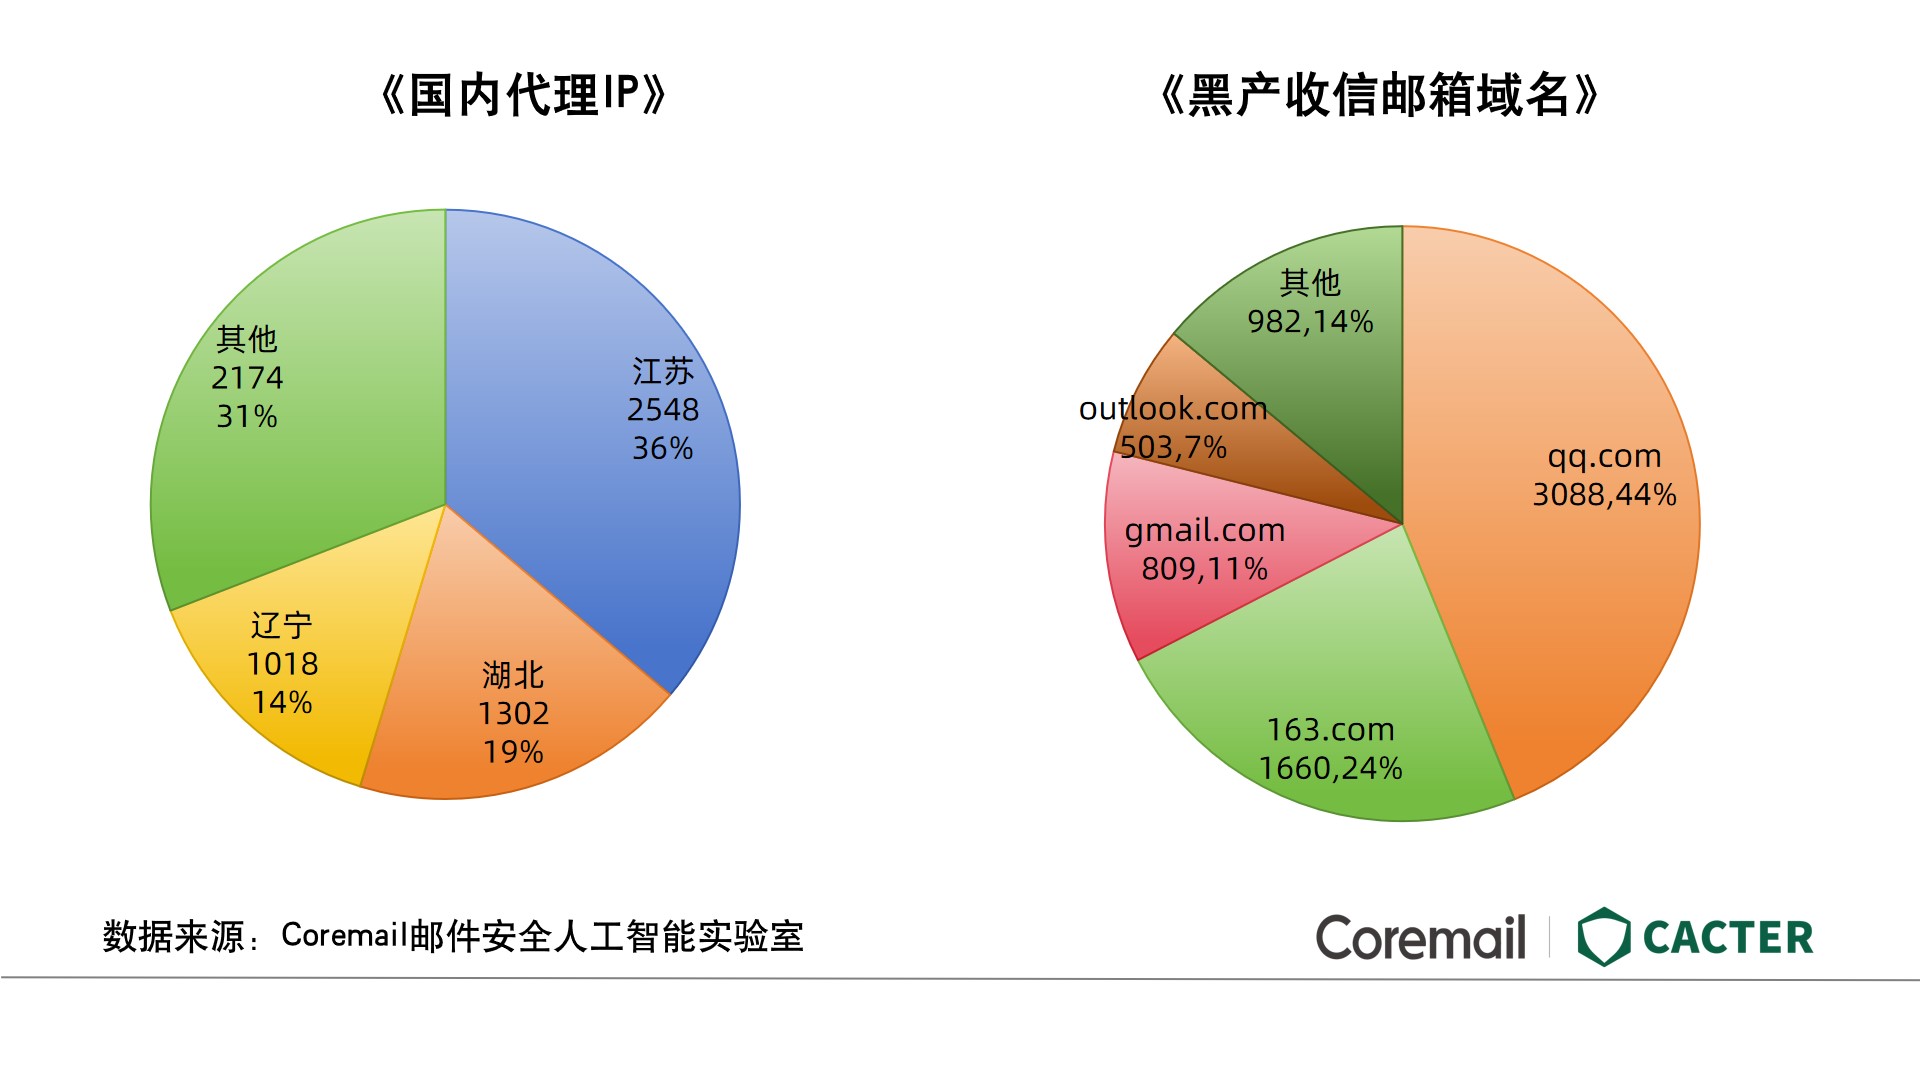
使用该工具的黑产团伙偏好使用国内 江苏、湖北、辽宁三省的代理IP,收信邮箱域名集中于 qq.com和163.com,表明其极可能是国内邮件盗号黑产最主要的暴力破解工具。
4、 黑产盗取账号使用的IP分布
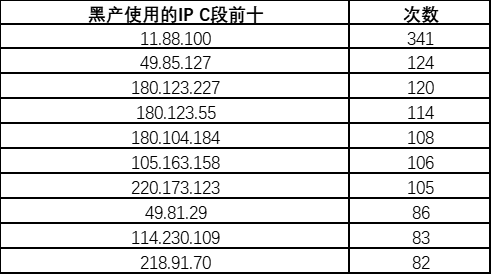
2024年Q4,盗号测试信使用的IP中,国内攻击记录6749次,国外6084次,数量接近。国内攻击主要集中在江苏、湖北、辽宁三省,其中江苏省占比达45.8% ,呈现明显的地区聚集性。 黑产使用的攻击IP共分布在2950个C段,平均每个C段用于发送盗号测试信仅4.35 次,显示黑产掌握了大量IP池资源,现有的IP和C段封禁策略难以对其产生有效遏制。
2024年第四季度企业邮箱安全形势依旧不容乐观,垃圾邮件、钓鱼邮件和暴力破解等威胁相互交织。企业需强化安全管理,提高员工安全意识,及时更新防护策略。
完整版报告下载方式:关注 【CACTER邮件安全】公众号,后台留言“ 2024年Q4季报”,即可完整下载报告。
来自 “ ITPUB博客 ” ,链接:https://blog.itpub.net/69999973/viewspace-3070674/ ,如需转载,请注明出处,否则将追究法律责任。

最新文章
- 企业反钓鱼演练怎么做?完整流程、实施步骤与注意事项
- 国庆倒计时!节前、中、后都有哪些邮件风险?
- 邮件系统入侵≠收到恶意邮件:一文读懂攻击边界与防护逻辑
- 一个链接就可能“中招”,开学季邮件你还敢随便点吗?
- 省级权威认可!CACTER EDLP以AI原生能力精准拦截邮件隐形泄密风险
- 信创邮箱替换之后,金融机构如何构建下一道邮件安全防线?
- Coremail&CACTER携伙伴共探AI钓鱼识别与邮件数据管控实践
- AI钓鱼攻击点击率高达54%,企业反钓鱼演练怎么做才有效?
- 邮件安全新国标发布|三大变化影响企业邮件安全建设,管理员如何提前应对?
- 2026Q2风险复盘:银狐诈骗邮件达2896万封!三大攻击风险需警惕!
