关于高校电子邮件系统开通双因素认证的经验分享 -以清华大学为例
清华大学信息化技术中心 马云龙
作者简介:
马云龙,男,清华大学信息化技术中心工程师 ; Coremail管理员社区大咖嘉宾
深耕高校计算机网络 /信息化/网络安全岗位20年,对大规模计算机网络及信息系统规划,开发/建设,运维有深刻体会。
目前,越来越多的高校 /企业/政府机关对电子邮件系统 实施 2FA 双因素身份认证来提高邮箱账户的安全性, 可有效 防止 电子邮件 账户被恶意gongji或盗用。 双因素认证, 是一种采用时间同步技术的系统 , 基于时间、事件和密钥三变量而产生的一次性密码来代替传统的静态密码。每个动态密码卡都有一个 单一属性 的密钥,该密钥同时存放在服务器端,每次认证时动态密码卡与服务器分别根据同样的密钥,同样的随机参数(时间、事件)和同样的算法计算认证的动态密码, 以此 确保密码的一致性 , 双因素身份认证 通常 指在登录账户时需要提供两个或以上的身份验证因素,例如 在用户口之外增加 动态密码、扫码、消息推送、邮件认证、指纹、人脸、虹膜、声音、U盘证书等 认证方式 。 双因素身份的核心在于 “身份判定”。所以简单来说,能在用户名 +静态密码的基础上,增加一种判定身份的因素,都可以称之为双因素认证 , 这样可以有效地防止黑客通过 暴力pojie 或 非法 盗取密码来入侵账户,提高账户的安全性。同时,双因子认证 契合 相关安全法规 以及 合规要求, 有效 保护 用户 数据和隐私。
动态密码是目前使用最广泛的双因素认证方式,我们在登录各类网站或者 APP时,通常情况下都需要短信验证码,用以判断是本人操作,这在C端个人用户中是最普遍、也是最有效的方式。但是在B端企业用户中,很少采用短信验证码。一是短信验证码完全依赖运营商信号,及时性差,再者手机短信有被劫持的风险,安全级别低。
虽然同为动态密码令牌,但认证逻辑和流程并不相同,其中手机验证码和微信公众号令牌认证原理较为相似,用户端向认证服务器申请动态密码,认证服务器生成动态密码,并通过短信网关或者微信公众号服务端以短信验证码或微信公众号消息的形式发送到用户端,大致登录流程如下(短信为例,图片来自知乎):
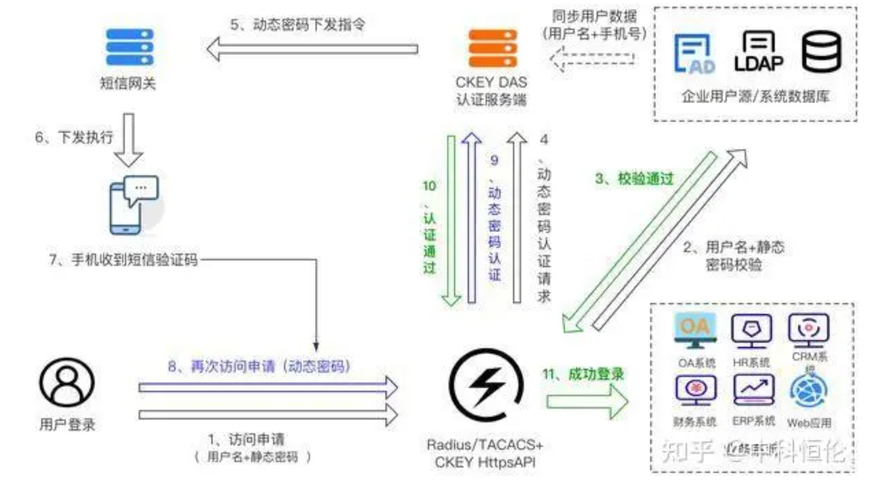
因此开通双因素认证之前需要完成以下前提条件, 业务系统和认证系统完成对接 , 企业用户源和认证系统完成同步 , 短信网关 (或短信平台) 和认证系统完成对接;
认证流程如下:
1. 用户输入用户名+静态密码申请访问业务系统;
2. 业务系统通过API接口将请求信息发送到企业用户源做初步校验;
3. 企业用户源校验成功,核验通过;
4. 业务系统通过API接口向认证系统申请索要动态密码;
5. 生成动态密码,并让短信网关向该申请用户绑定的手机号发送动态密码;
6. 短信网关执行发送动态密码指令;
7. 用户手机收到短信验证码;
8. 用户输入验证码做二次访问申请(身份二次校验);
9. 业务系统通过API接口将请求信息发送到认证系统做动态密码校验;
10. 认证系统校验成功,核验通过;
11. 成功登录业务系统。
注: 1微信公众号认证流程和短信认证一致,在微信服务端绑定用户账号,并把短信网关换成微信服务端;邮件认证流程和短信认证同样一致,把短信网关换成邮件服务器;
硬件令牌、 APP令牌、微信小程序令牌、钉钉令牌、PC令牌这几种令牌非常相似,逻辑为:内置加密算法、时钟、秘钥,随着时间变换不断的产生新的密码,通过与有着相同加密算法、时钟、秘钥的认证服务端进行密码比对,实现动态密码校验,大致登录流程如下:
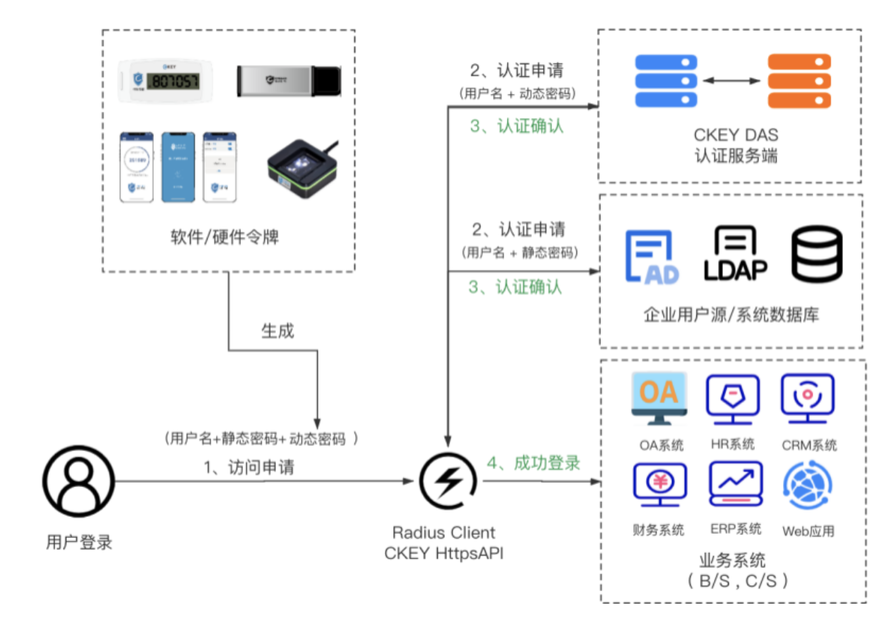
以 Coremail邮件系统为例, 开通双因素认证之前需要完成以下前提条件, 业务系统和认证服务器完成对接;企业用户源和完成对接;认证令牌和用户完成绑定;
认证流程如下:
1. 用户输入 “用户名+静态密码+动态密码”访问目标主机;
2. 目标主机通过Radius Client或API同时将用户名+静态密码发送到企业用户源做静态认证、将用户名+动态密码发送到认证服务器做动态认证;
3. 用户源和分别对认证做反馈;
4. 当且仅当静态密码认证和动态密码认证同时通过时,才能成功访问,否则登录失败;
除此之外,扫码登录、生物特征识别也是常有的双因素认证方式之一,就不再一一介绍了。在本次清华大学电子邮件系统实施双因素认证时,我们选取了短信认证和 O TP 作为双因子之一,以下介绍实施以来需要注意的几个问题。
1. 问:设置双因素认证后,为什么同一个密码可以登录 webmail ,但是无法登录第三方客户端(如 Outlook、Foxmail、邮件 App 等)?
答:客户端需要输入客户端专用密码。登录进入 webmail,在“设置→安全设置→客户端安全登录”页面,点击生成专用密码,复制专用密码后,使用专用密码登录第三方客户端。
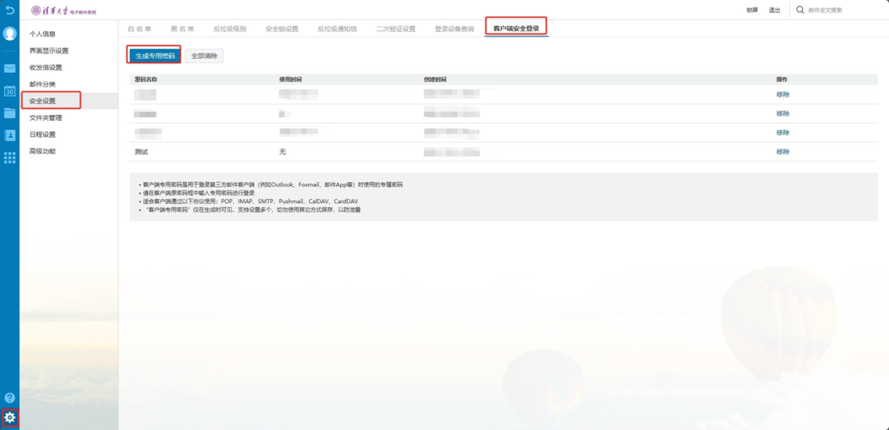
图 1
2. 问:设置可信任设备后,为什么每次登录时还需要短信验证码?
答:重启浏览器后,可信任设备仍未生效,有以下几种可能:
1)可能是浏览器设置了每次关闭清除cookies,需要自行调整浏览器设置。
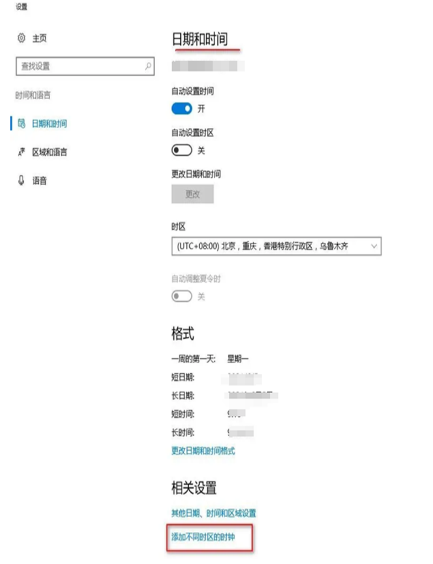
2)可能是本地电脑和服务器之间时间不一致,可以将时间服务器设置为: ntp.tuna.tsinghua.edu.cn 或者 166.111.8.28。
路径:在任务栏中,右键点击时间和日期 →选择“调整日期和时间” (图2) →选择“添加不同时区的时钟”/“附加时钟”(图3)→点击“Internet 时间”,选择“更改设置”→服务器地址输入 ntp.tuna.tsinghua.edu.cn 或者 166.111.8.28 →点击“立即更新”→点击“确定”(图4)。
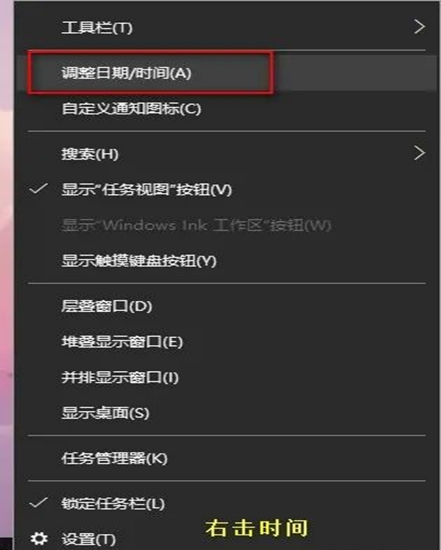
图 2
 图
3
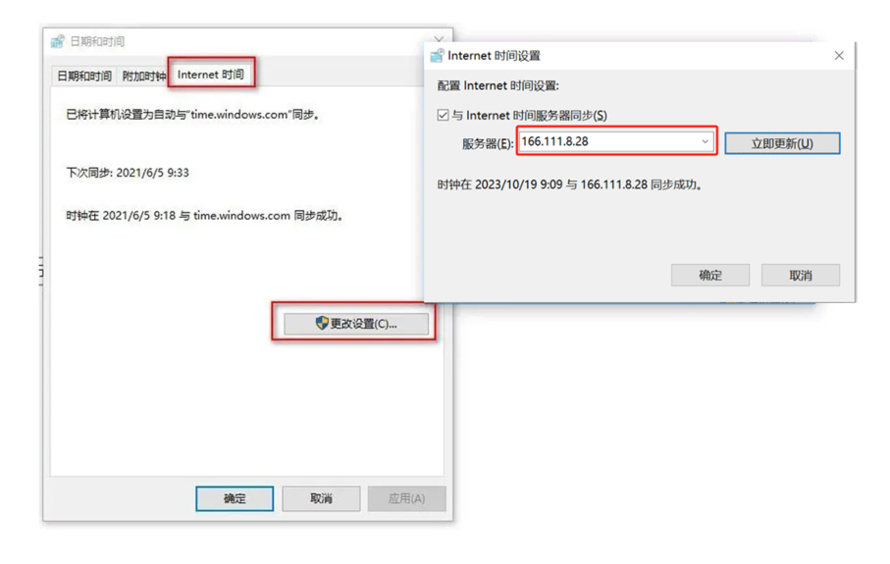
图 4
3. 问:一个手机号可以绑定几个邮箱?
答:目前邮件双因素认证已支持一个手机号绑定多个邮箱。
4. 问:手机端使用邮箱的方式有哪些?
答:
1)可以通过手机自带的邮箱客户端;
2)可以使用手机浏览器访问邮箱地址,验证后使用;
3)如果是与 info 账号同名的邮箱账号,在校园网环境下,可以通过“清华大学信息服务”企业微信号,选择新版信息门户-应用-热门,点击“清华邮箱”即可免登录访问;您也可以点击“☆”,收藏邮箱应用,之后就可以在收藏的应用里找到这一功能。
5. 问:手机浏览器如何设置可信任设备?
答:如果手机上的浏览器支持访问电脑版页面(或者能把手机当成电脑终端),网页访问后是可以配置可信设备的,但不是每一款手机选用的浏览器都能找到这个选项。如果有设置成电脑版还是没有配置可信任设备选项的,请尝试重启浏览器。
6. 问:工作邮箱,需要多人多地登录使用获取文件资料,应该如何处理?
答:工作邮箱建议绑定邮箱管理员的手机号,其他老师可以使用第三方客户端(例: foxmail, outlook 等软件),也可以在初次使用网页版登录邮箱时,将电脑设置为可信设备,后续则不需要通过验证码登录。
7. 问:如果邮箱已经不再使用,是否还需要配置双因素认证?
答:处于欠费或者冻结状态等非正常使用状态的邮箱,在启用邮箱时配置双因素即可。如确实长期不用账户,可以申请注销或者冻结账户,以确保安全。
8. 问: 如果手机丢失,是否会造成手机邮箱客户端的密码泄露?
答:邮箱密码在客户端不是明文存储,一般情况下不能复制手机端密码。
9. 问:能绑定外国手机号吗?
答:暂时不能。
10. 问: 有些办公邮箱是配置在系统上,用来对外发件的邮箱,此类邮箱应该如何配置?
答:请务必及时设置电子邮件系统双因素认证,生成客户端专用密码,并将客户端专用密码配置在系统上,否则 11 月 1 日后邮箱将无法正常使用;配置完如仍有问题,建议联系系统开发厂商检查程序或联系信息化技术中心。
11. 问:如果未能及时在 11 月 1 日强制启用前设置电子邮件系统双因素认证,11 月 1 日后如何使用邮箱?
答:请务必在 11 月 1 日之前开通电子邮件系统的双因素认证并做好客户端的密码设置,否则强制启用后,邮件客户端将无法使用;登录网页版邮箱时也会弹出绑定手机号的提醒, 不绑定手机号则无法使用网页版邮箱。
12.问:设置双因素后,点击“客户端安全登录”后,页面内无“生成专用密码”等按钮,该如何解决?
答:可能与浏览器缓存有关,请清理浏览器缓存后再试试。
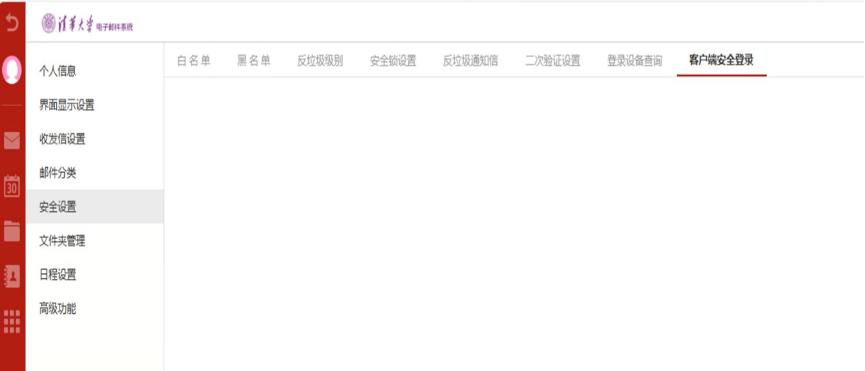
图 5
13.问:已离校教工和学生无法登录邮箱,但是在注销网络账户时选择了保留半年的邮件转发权限,这种情况下如何进行双因素认证?
答:保留半年邮件转发权限的用户无需设置双因素认证,转发权限不受影响。
14. 问:已经设置了双因素认证,使用客户端专用密码为什么仍无法进入 Foxmail 客户端?
答: Foxmail 客户端更新导致。请关闭 IPv6 或者使用较低版本的客户端覆盖安装后再尝试登录。
总结:强制实施电子邮件系统双因素认证 2周以来,共计开通 51575 个电子邮件用户的双因素认证,占全站用户的 7 1 %,从用户活跃度看,全站邮箱用户月活也刚好是7 0% 左右,这种实施过程也是具备长尾效应的事情,不能期待一蹴而就,总之,实施以来杜绝了邮箱口令被盗,利用 webmail通讯录精准钓鱼的情况,同时外发邮件也取消了垃圾邮件检测机制,进一步提高了用户体验。
来自 “ ITPUB博客 ” ,链接:https://blog.itpub.net/69999973/viewspace-2998274/ ,如需转载,请注明出处,否则将追究法律责任。

最新文章
- 企业反钓鱼演练怎么做?完整流程、实施步骤与注意事项
- 国庆倒计时!节前、中、后都有哪些邮件风险?
- 邮件系统入侵≠收到恶意邮件:一文读懂攻击边界与防护逻辑
- 一个链接就可能“中招”,开学季邮件你还敢随便点吗?
- 省级权威认可!CACTER EDLP以AI原生能力精准拦截邮件隐形泄密风险
- 信创邮箱替换之后,金融机构如何构建下一道邮件安全防线?
- Coremail&CACTER携伙伴共探AI钓鱼识别与邮件数据管控实践
- AI钓鱼攻击点击率高达54%,企业反钓鱼演练怎么做才有效?
- 邮件安全新国标发布|三大变化影响企业邮件安全建设,管理员如何提前应对?
- 2026Q2风险复盘:银狐诈骗邮件达2896万封!三大攻击风险需警惕!
