CentOS7下部署开放式漏洞评估系统OpenVAS
开放式漏洞评估系统OpenVAS:Open Vulnerability Assessment System
OpenVAS是开放式漏洞评估系统,也可以说它是一个包含着相关工具的网络扫描器。其核心部件是一个服务器,包括一套网络漏洞测试程序,可以检测远程系统和应用程序中的安全问题,是由若干服务和工具组成的框架,提供全面而强大的漏洞扫描和漏洞管理功能。它是开源的,可以免费使用。它有一个客户端-服务器架构的web接口。server组件用来调度扫描任务和管理插件,client组件用于配置扫描和查看报告。
包含如下特点:
支持插件定制:OpenVAS扫描器支持定制插件,用户可以使用Nessus Attack Scripting Language (NASL)编写插件。
认证扫描:在认证扫描时,用户提供目标机的登录凭证,扫描器可以登录,并扫描主机上安装的组件的漏洞(Adobe reader、Wireshark等)
导出报告:OpenVAS有多个选项来导出报告。用户可以以HTML、XML、TXT和PDF的格式生成和下载报告。
端口扫描:OpenVAS有多个选项进行端口扫描。包括TCP scan, SYN scan, IKE-scan,来定位IPSec, VPN等.
安全检查:OpenVAS支持安全地扫描。在这个模式下,scanner会依据远程主机的banner来发送载荷,而不是发送所有的载荷。这个选项对于重要的和陈旧的主机很有用,可以防止在扫描时崩溃
下面介绍CentOS下如何部署OpenVAS
1、安装相关的依赖组件
yum install -y wget bzip2 texlive net-tools alien gnutls-utils
2、添加OpenVAS的仓库
wget -q -O - https://www.atomicorp.com/installers/atomic | sh
3、安装yum install openvas
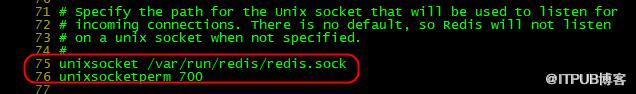
4、修改redis配置文件并启动redis
vi /etc/redis.conf
取消75与76行前的注释
systemctl enable redis
systemctl start redis

5、openvas-setup进行openvas初始环境配置
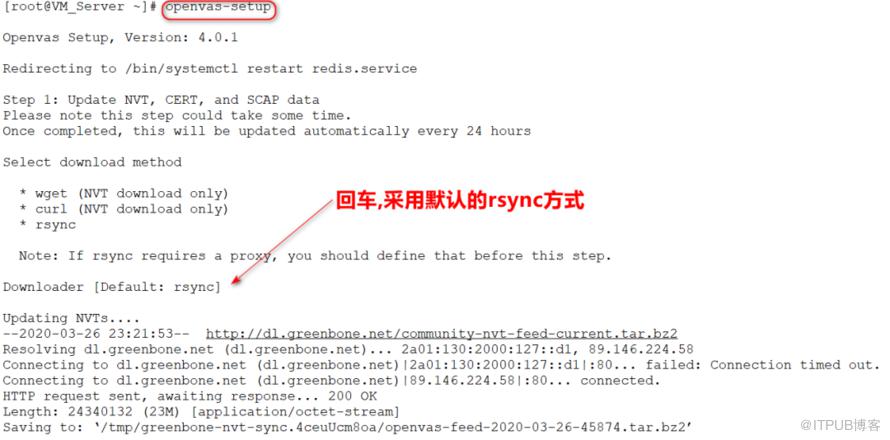
6、耗时较长,需要耐心等待,最后进行管理员账户admin及其密码设置
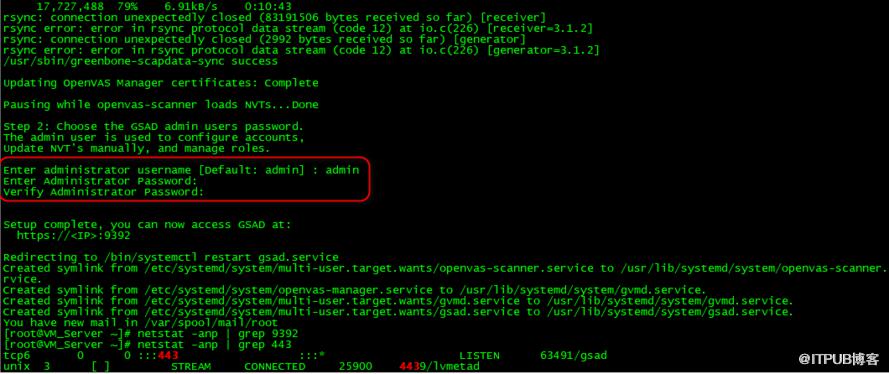
7、web登录https://本机IP
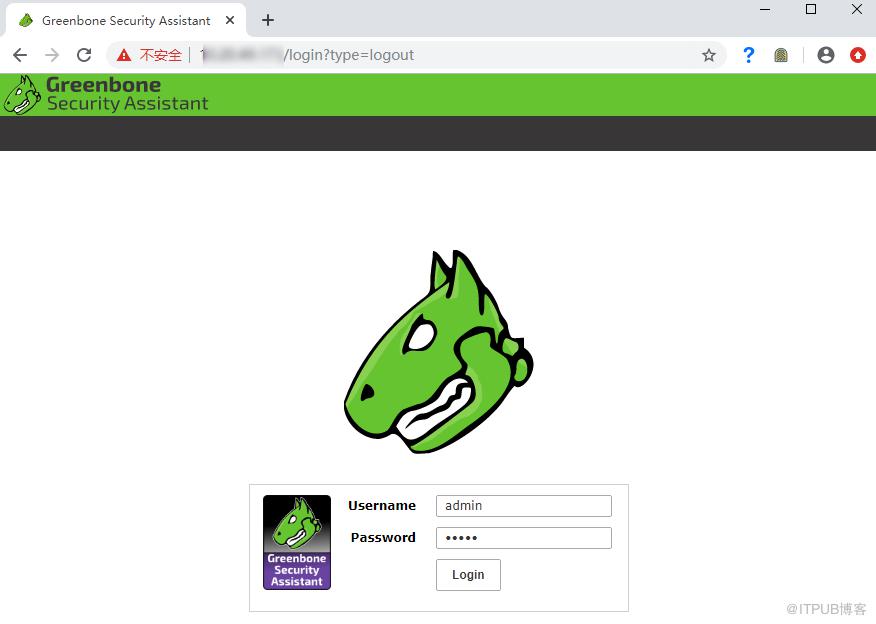
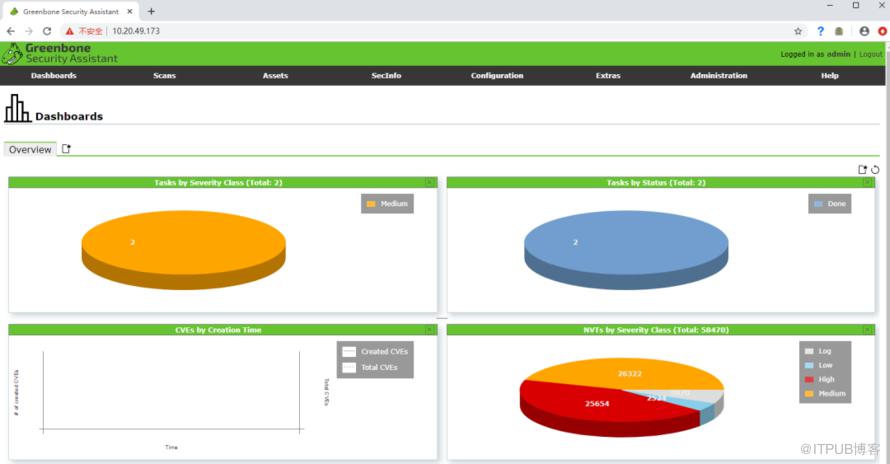
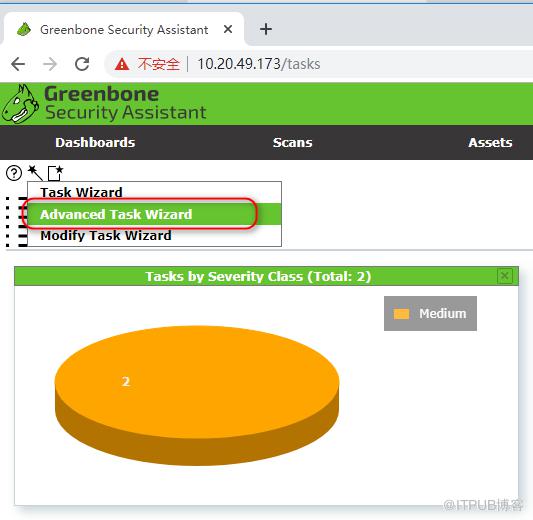
8、openvas用法举例:
1)使用向导创建Task
2)设定Host主机IP
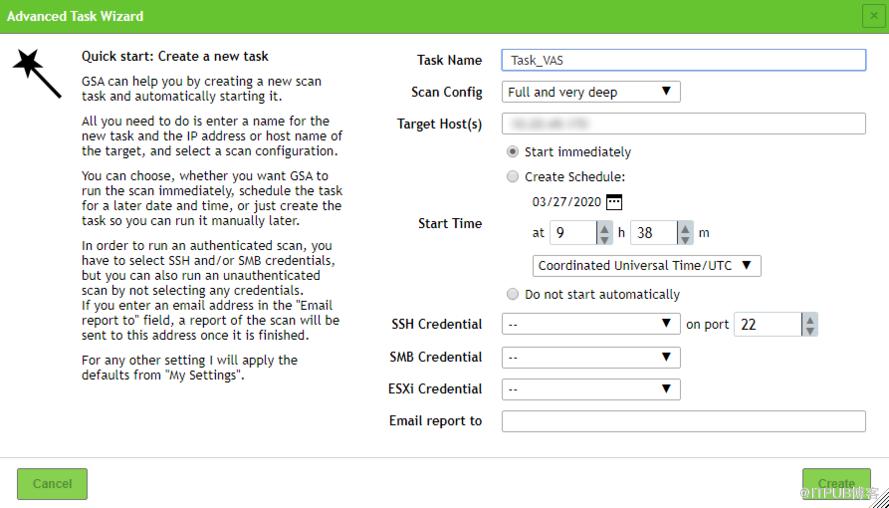
3)等待扫描完成,查看扫描报告
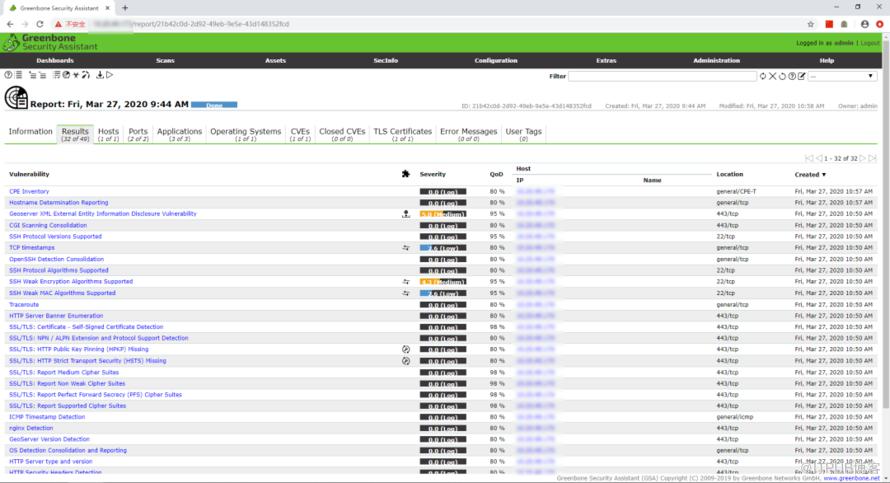
具体漏洞的详情

可以根据给出的Solution进行修复进行安全加固
原文作者:WalkingCloud;如有侵权,请联系管理员删除。

最新文章
- GrayLog常见问题收录-FAQ篇
- 使用GraylogDataNode作为内置OpenSearch日志存储的GrayLog6.1.2一键安装脚本
- 开源日志平台GrayLog最新版本6.1.0的一键安装脚本
- GrayLog6.0.X通过yum方式升级到最新版本
- 专业强大好用的SSH终端/SFTP客户端工具-Xshell8+XFTP8免费版
- GrayLog对接DLP并实现数据安全告警单独发送给员工主管
- 国产免费NAS系统-飞牛私有云fnOS安装初体验
- 使用RR(Redpill Recovery)引导安装最新群晖NAS系统DSM7.2.1
- 开源日志平台GrayLog最新稳定版本6.0.5的一键安装脚本
- shell脚本+webhook实现联动一键联动删除异常大小的文件
