一、设置CentOS7的yum源及EPEL yum源
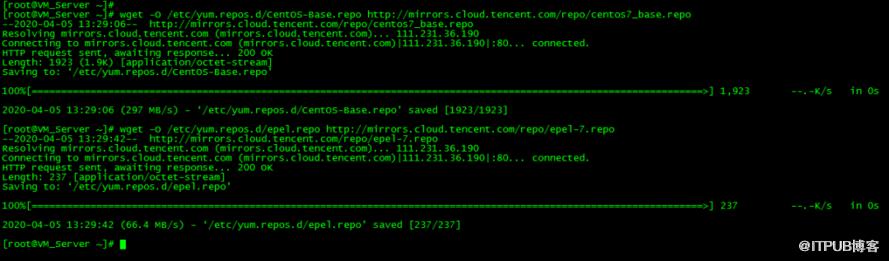
EPEL (Extra Packages for Enterprise Linux) 是由 Fedora Special Interest Group 为企业 Linux 创建、维护和管理的一个高质量附加包集合适用于但不仅限于 Red Hat Enterprise Linux (RHEL), CentOS, Scientific Linux (SL), Oracle Linux (OL)wget -O /etc/yum.repos.d/CentOS-Base.repo http://mirrors.cloud.tencent.com/repo/centos7_base.repo wget -O /etc/yum.repos.d/epel.repo http://mirrors.cloud.tencent.com/repo/epel-7.repo更新缓存
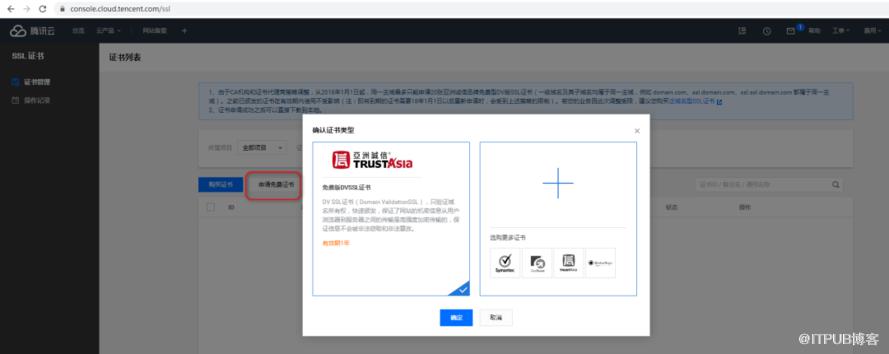
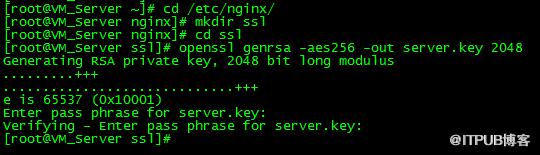
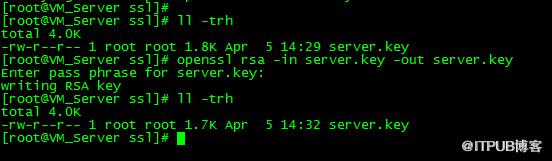
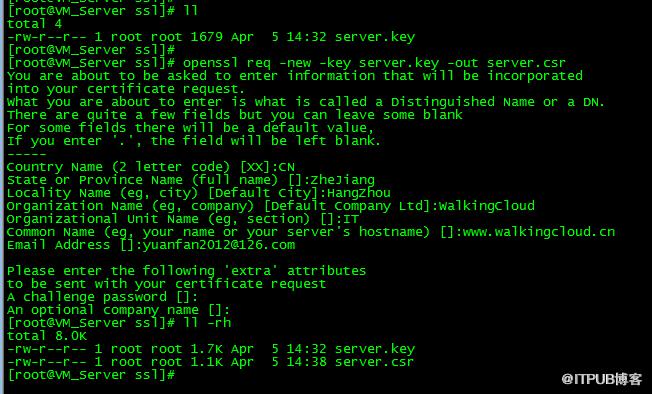
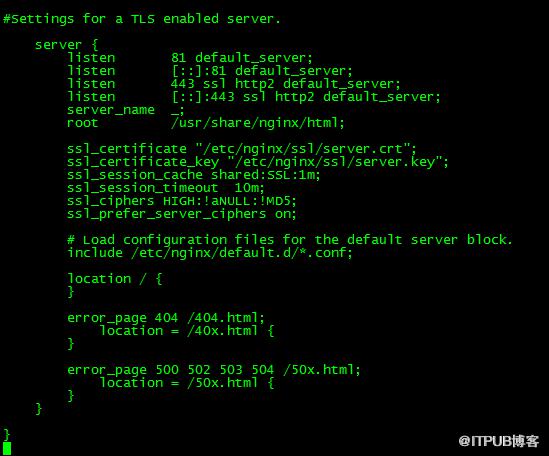
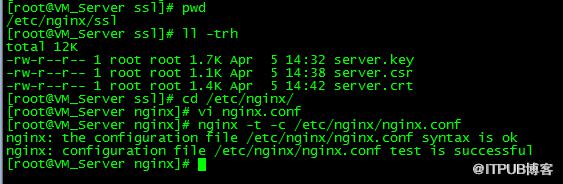
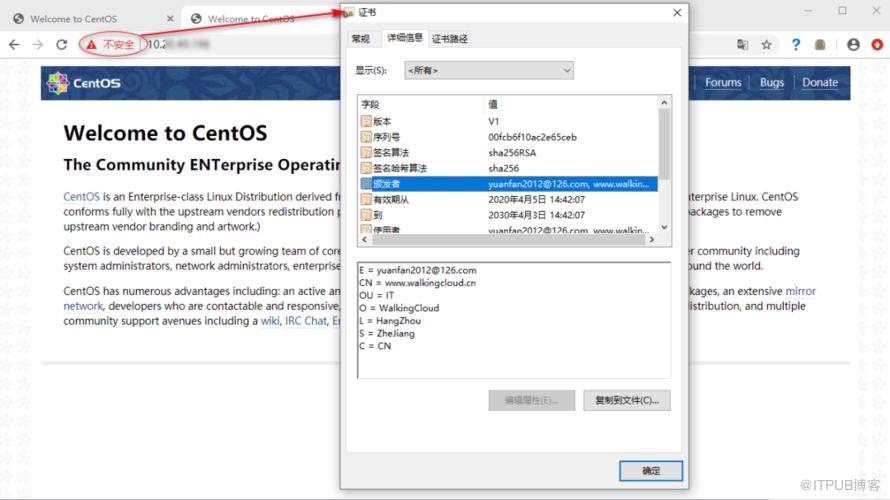
https://cloud.tencent.com/edu/learning/quick-play/1837-20953?auto=1&source=gw.pro.media[root@VM_Server ~]# cd /etc/nginx/[root@VM_Server nginx]# mkdir ssl[root@VM_Server nginx]# cd ssl openssl genrsa -aes256 -out server.key 2048 openssl rsa -in server.key -out server.key3、创建服务器证书的申请文件 server.csropenssl req -new -key server.key -out server.csropenssl x509 -in server.csr -out server.crt -req -signkey server.key -days 3650或者(openssl x509 -req -days 3650 -in server.csr -CA ca.crt -CAkey server.key -CAcreateserial -out server.crt) listen 81 default_server; listen [::]:81 default_server; listen 443 ssl http2 default_server; listen [::]:443 ssl http2 default_server; root /usr/share/nginx/html; ssl_certificate "/etc/nginx/ssl/server.crt"; ssl_certificate_key "/etc/nginx/ssl/server.key"; ssl_session_cache shared:SSL:1m; ssl_ciphers HIGH:!aNULL:!MD5; ssl_prefer_server_ciphers on; error_page 404 /404.html; error_page 500 502 503 504 /50x.html; nginx -t -c /etc/nginx/nginx.conf6、重启nginx服务并验证https是否可以正常访问
总结:自签证书还可以使用certbot制作SSL证书,具体操作可以参考https://cloud.tencent.com/developer/labs/lab/10478
原文作者:WalkingCloud;如有侵权,请联系管理员删除。