GrayLog告警时自动执行脚本实现告警自动化处置
GrayLog告警时自动执行脚本实现告警自动化处置
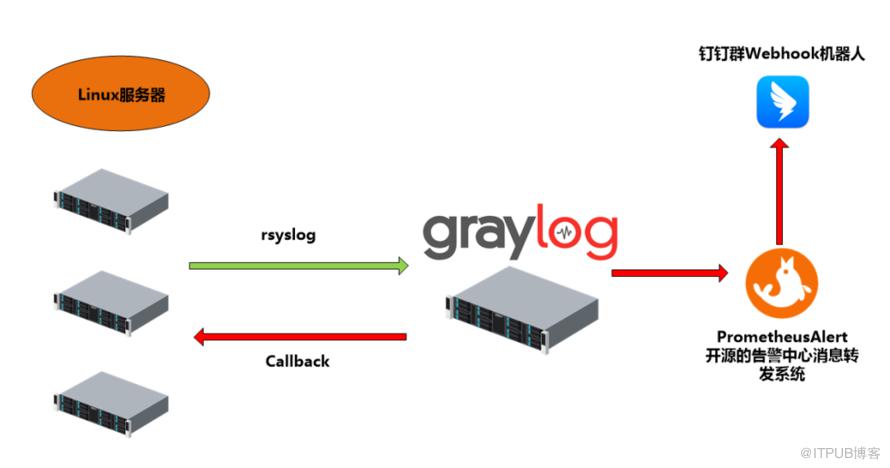
如下图所示
(图片点击放大查看)
Linux服务器使用rsyslogd服务将操作系统日志通过syslog UDP协议方式发送到GrayLog日志平台,然后使用告警消息转发系统将告警信息转发到钉钉告警群中
只是实现了告警信息的推送,那是否能实现告警回调,自动调用脚本实现自动处置呢?
1、比如说Linux服务器(IP:192.168.31.41)磁盘爆满,这时系统日志发送到GrayLog,GrayLog配置了相应的磁盘爆满告警,这时当该告警产生时,GrayLog自动调用脚本去登录到192.168.31.41 Linux服务器上执行磁盘清理的脚本,这样实现了简单的告警自动化处置
2、同样安全设备例如入侵检测设备的安全日志发送到GrayLog,GrayLog配置了相应的入侵检测告警,GrayLog自动调用脚本去登录到防火墙或其他安全设备执行攻击IP封锁,加入黑名单的脚本或者命令行操作,这样实现安全告警自动封锁攻击IP的安全自动化处置,有点初阶版SOAR的意思
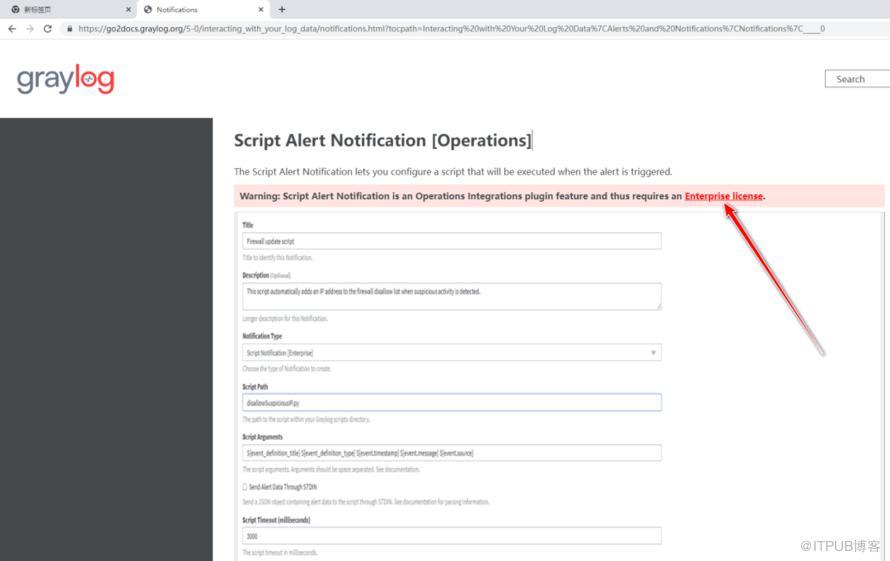
根据上面的想法,阅读了GrayLog官方Alert Notification相关文档
但是发现Script Alert Notification 需要GrayLog Enterprise版本才行
(图片点击放大查看)
通过翻阅GrayLog marketplace+github,找到相应的解决办法
https://community.graylog.org/c/marketplace/31
下面简单介绍Linux服务器磁盘爆满告警时自动回调执行shell脚本的具体实现步骤
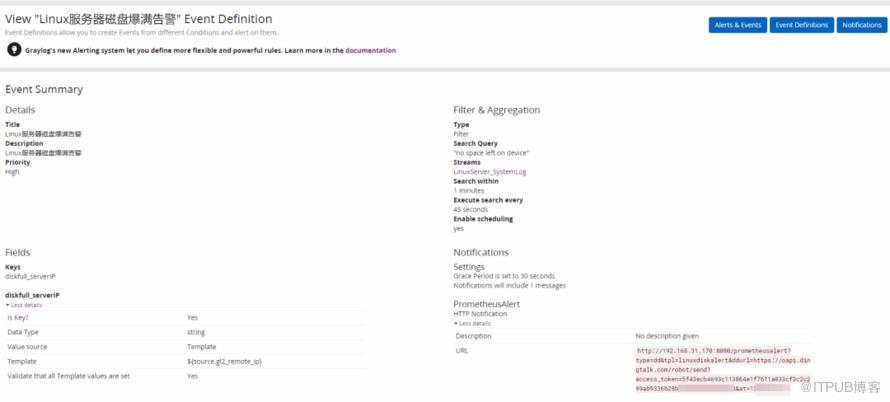
1、先跑通系统磁盘爆满的告警推送流程
Linux服务器192.168.31.41配置rsyslog
echo "*.* @192.168.31.170:1514;RSYSLOG_SyslogProtocol23Format" >> /etc/rsyslog.conf
systemctl restart rsyslog
触发告警
logger -P 1514 -n 192.168.31.170 " no space left on device , alarm test"
步骤略
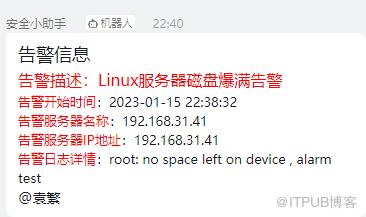
钉钉机器人告警效果
(图片点击放大查看)
(图片点击放大查看)
2、将graylog2-plugin-exec的jar包上传到Graylog
文章付费后:联系本文作者获取该jar包
原文作者:WalkingCloud;如有侵权,请联系管理员删除。

最新文章
- GrayLog常见问题收录-FAQ篇
- 使用GraylogDataNode作为内置OpenSearch日志存储的GrayLog6.1.2一键安装脚本
- 开源日志平台GrayLog最新版本6.1.0的一键安装脚本
- GrayLog6.0.X通过yum方式升级到最新版本
- 专业强大好用的SSH终端/SFTP客户端工具-Xshell8+XFTP8免费版
- GrayLog对接DLP并实现数据安全告警单独发送给员工主管
- 国产免费NAS系统-飞牛私有云fnOS安装初体验
- 使用RR(Redpill Recovery)引导安装最新群晖NAS系统DSM7.2.1
- 开源日志平台GrayLog最新稳定版本6.0.5的一键安装脚本
- shell脚本+webhook实现联动一键联动删除异常大小的文件
