金融机构完成信创邮箱替换后,邮件底座实现自主可控,但外部 BEC 钓鱼、内部账号失陷两大风险依然居高不下。 诚泰保险在完成 Coremail 信创邮件系统升级后,立刻落地 CACTER 信创邮件网关,补齐邮件安全短板 。
本文围绕该项目全流程 , 一起 聊聊邮件网关从 前期筹备、落地部署,再到效果验证 三个阶段里值得关注的重点, 拆解一套 可参考的落地思路 :
一、部署前:对齐业务风险,提前敲定验收目标
很多网关项目上线后产生分歧,根源在于前期没有锚定真实业务风险。 诚泰保险切换 Coremail 信创邮箱后,原生系统无法解决两大核心隐患 :
一是外部攻击者伪装监管单位、合作机构,向财务、风控岗位投递钓鱼邮件,极易引发资金诈骗;
二是员工邮箱账号一旦被盗,攻击者可利用内部可信身份批量发送恶意邮件,系统缺少邮件追踪与紧急处置手段。
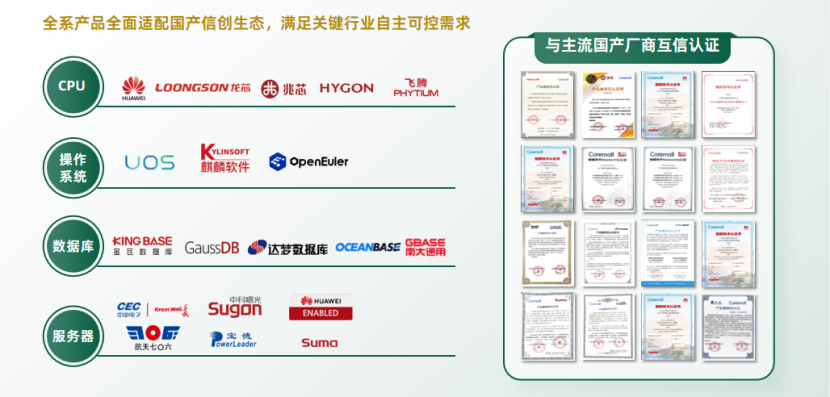
基于以上场景,诚泰保险 重点核验产品信创适配能力 —— CACTER 信创 邮件安全网关 已通过信创生态兼容认证, 适配鲲鹏、飞腾、海光芯片,兼容麒麟、统信服务器操作系统,支持达梦、 电科 金仓等国产数据库,配套持有计算机信息系统安全专用产品销售许可、CCRC 信息安全服务资质 , 满足金融信创项目需求 ;更在实战防护上, 不再只关注反垃圾拦截, 而是 重点考察网关 与 Coremail 的适配能力、域内账号管控、恶意邮件召回、全链路日志追溯四项能力。
项目正式启动前,团队完成三项前置准备:
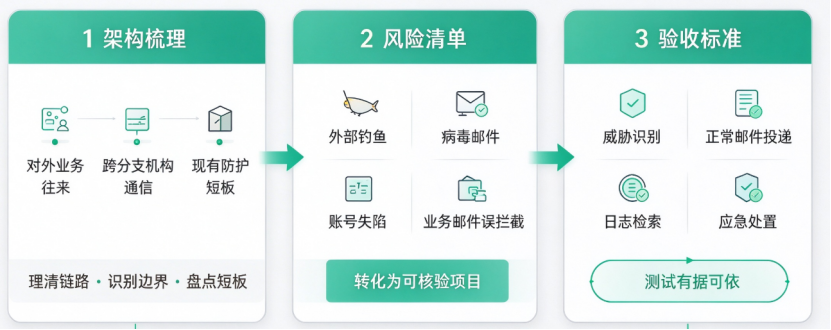
二、部署实施:无感知平滑接入,补齐内外两层防护
做好前期规划后 ,项目将 CACTER 信创 邮件 网关 前置接入 Coremail 信创邮件系统 , 实现无感知迁移过渡 ,不会中断保单报送、监管函件传递等核心业务通信,业务人员收发邮件感受不到变化。方案重点落地两大差异化能力,也是客户选型时重点关注的价值点:
1. 域内管控 + 一键邮件召回 ,应对账号失陷风险
CACTER 信创邮件网关 针对 Coremail 提供专属域内管控能力 ,持续监控账号收发信行为,识别账号被盗、异常批量发信、域内钓鱼等风险。 哪 怕恶意邮件已经投递到员工收件箱,网关依然 支持对外部入站、域内流转邮件执行一键召回 。
项目对接人提到: “ 我们最担心风控、财务账号泄露,一旦骗子拿着内部账号往外发仿冒邮件,风险很难控。有邮件召回,相当于多了一道紧急止损手段,出事之后能快速掐断扩散。 ”
2. 智能多引擎拦截 + 灵活策略放行 ,抵御外部 BEC 攻击
依托 全网百万探针威胁情报,多引擎协同联动 识别钓鱼邮件、BEC 商业诈骗邮件、病毒邮件 。本次项目经过两周灰度测试, 实测整体垃圾邮件拦截率达 99.8% , 误判率低于 0.02% 。 同时管理员可以为监管机构、长期合作方配置专属放行策略,保障业务邮件顺畅送达; 所有邮件日志完整留存,满足金融行业审计追溯要求。
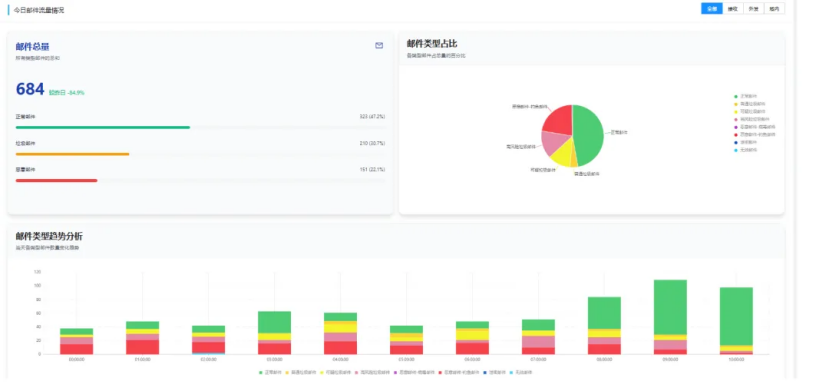
三、上线验证:四大维度交叉核验,不只盯着拦截数量
只统计拦截总量很容易忽略误拦截带来的业务损失,很容易忽略误拦截对业务造成的影响。在本次项目 中 ,诚泰保险通过四个维度交叉核验,综合验证了 CACTER 信创邮件网关 的稳定性与防护能力:
来自 “ ITPUB博客 ” ,链接:https://blog.itpub.net/70049616/viewspace-3187489/ ,如需转载,请注明出处,否则将追究法律责任。

