很多企业第一次做反钓鱼演练,想法很简单:给员工发一封模拟钓鱼邮件,看看有多少人点。但真正开展一轮演练后,企业很快会发现, “发出邮件”只是反钓鱼演练的开始,并不等于完成了一次完整的安全意识演练:
l 员工能不能按部门、岗位分组?
l 演练模板够不够用,会不会一眼就被识破?
l 不同部门的点击率、提交率能不能单独看?
l 演练结束后,能不能快速找到需要重点培训的人?
因此,在选择反钓鱼演练平台之前,企业首先需要明确的并不是 “哪个平台最好”,而是:我属于什么场景?我需要什么能力?什么情况下需要企业级反钓鱼演练平台?
一、为什么 ”发一封钓鱼邮件“不等于完整演练?
一次完整的反钓鱼演练,通常不只是模拟发送一封钓鱼邮件,而是包含演练准备、模拟投放、行为记录、风险分析、培训整改和复测验证等多个环节。
可以简单理解为:人员准备 → 任务配置 → 模拟钓鱼 → 行为记录 → 数据分析 → 风险人员识别 → 安全培训 → 再次复测
如果平台只能完成邮件发送和点击统计,那么企业能够知道 “谁点了”,却不一定能够回答为什么会点?哪些人风险更高?应该怎么培训?培训后有没有改善?这也是企业级反钓鱼演练平台与简单邮件测试工具之间的重要区别。
二、 三类典型企业场景,分别适合什么产品?
典型场景 ①: 企业每年要定期做安全意识培训,不同部门还要用不同主题的钓鱼邮件分别测试,演练结束后要能看出哪个部门风险高、哪些员工需要重点培训。
推荐 -CACTER 反钓鱼演练系统(PhishSim):适合长期开展企业级演练
核心优势:
1. 演练任务可分组:能针对不同部门、岗位设计不同主题的钓鱼邮件,涵盖多种热门主题模版。
2. 人员管理更细:可仔细查看员工的风险行为,定位高风险人员,及时对人员进行针对性培训。
3. 数据统计可复盘:演练结果能用于后续安全意识培训,形成 “演练—发现—培训”的闭环。
4. 灵活订阅:采用按月收费模式,按需付费,精准投入,可按照自身业务规模和员工数量选择专业服务。
根据 CACTER PhishSim某客户持续演练数据,经过多轮演练后,员工模拟钓鱼邮件中招率由23.88%下降至4.16%。具体数据因企业规模、演练场景和统计口径不同而存在差异。
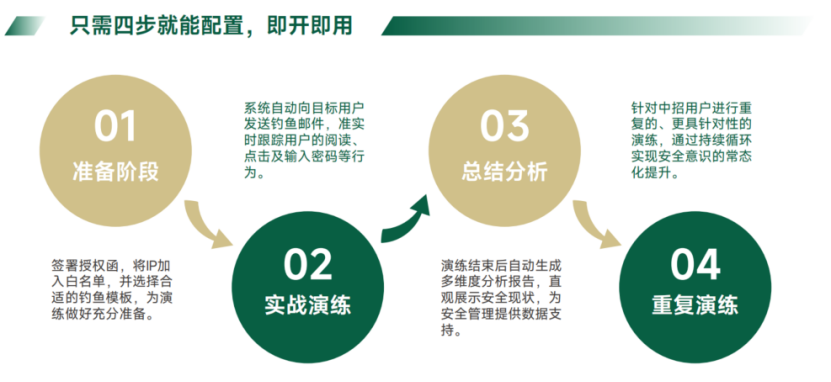
▲CACTER反钓鱼演练系统演练流程
典型场景 ②: 安全团队临时想测一下某个小范围群体的防范意识,不想部署复杂系统,也不想投入太多运营精力。
推荐 - DeepPhish:适合小规模快速测试
核心优势:
1. 轻量化使用:偏向网页端演练,以 SaaS 方式为主,上手快。
2. 支持 EML 样本导入:方便用现成邮件样本快速发起测试。
3. 适合小规模内部测试:对复杂人员管理和长期运营需求不高的团队可以考虑。
注意事项:
如果演练规模扩大,或者需要长期做部门管理、数据分析和安全意识培训,就要进一步关注平台的管理能力是否跟得上。
典型场景 ③: 技术团队想自己搭一套环境,进行极小范围的钓鱼演练,或者在内网做小范围实验。
推荐 - ApolloFish:适合技术团队做内网学习
核心优势:
1. 开源免费:成本低,适合技术团队自主研究。
2. 灵活可自建:可以自行准备服务器、域名并完成部署和维护。
3. 适合内网实验:方便安全团队做技术验证和学习。
注意事项:
1. 需要自行部署维护:服务器、域名、部署、维护都要自己承担。
2. 使用范围有限制:严禁用于对外演练及护网正式演练,仅适用于内网学习测试。
三、不同场景怎么评估?一张表看懂

四、总结
反钓鱼演练不是发一封邮件就结束的事,真正考验的是平台能否支撑企业长期、持续地做下去。
l 长期、规模化开展员工安全意识演练 → 关注企业级平台,如CACTER PhishSim;
l 临时进行小范围测试 → 可以考虑轻量化SaaS工具;
l 技术团队进行内网学习和实验 → 可以考虑开源自建工具。
来自 “ ITPUB博客 ” ,链接:https://blog.itpub.net/70049616/viewspace-3183835/ ,如需转载,请注明出处,否则将追究法律责任。

