在数字化浪潮席卷全球的今天,网络空间已成为企业核心业务运转的关键载体,与此同时,网络攻击的手段也愈发复杂多样,和中科技认为单一防护设备的“单兵作战”模式早已难以抵御全方位、多层次的安全威胁。
从简单的病毒入侵到有组织的APT攻击,从数据窃取到勒索病毒勒索,企业面临的安全风险呈现出扩散速度快、影响范围广、处置难度大的显著特征。在此背景下,打破设备壁垒、整合安全资源、实现自动化响应的协同防护理念应运而生。
和中科技一系列具备协同能力的安全设备通过互补增效,构建起“预警-检测-响应-修复”的全流程防护体系,真正实现了“1+1>2”的防护效果,为企业网络安全筑牢坚实防线。深入了解这类核心安全设备的功能与价值,是企业提升安全防护水平、规避潜在风险的重要前提。
1、 安全信息和事件管理(SIEM)
SIEM 是“安全事件的‘指挥中心’”,整合来自各安全设备、服务器、终端的日志和事件数据,进行关联分析、告警和响应,帮助管理员快速发现并处置安全事件。
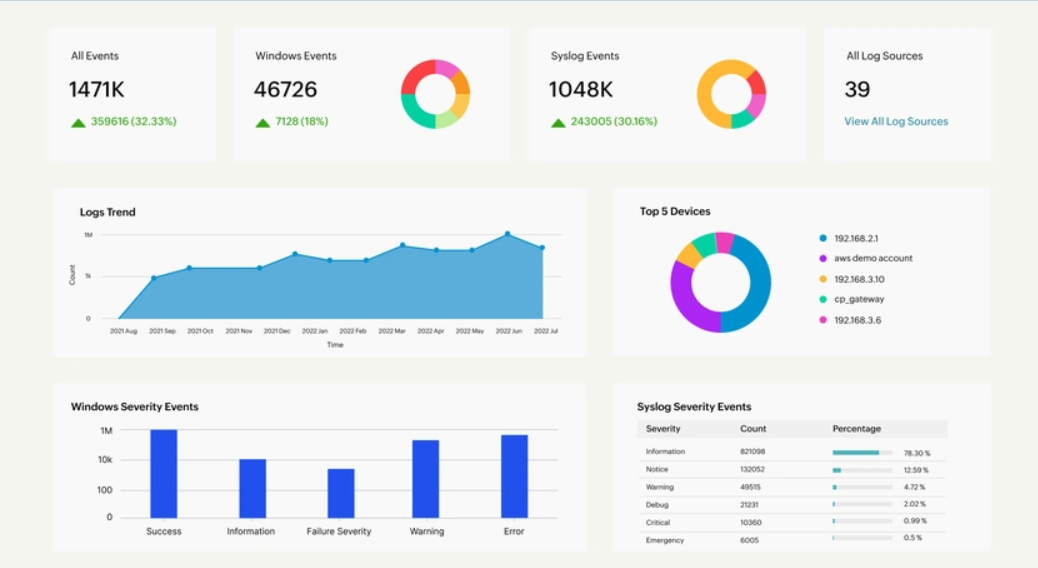

• 数据聚合:收集防火墙、IPS、EDR、日志审计系统等设备的事件数据(如攻击告警、异常行为记录),打破 “数据孤岛”。
• 关联分析:通过预设规则或机器学习,将分散的事件关联起来,识别 “复杂攻击链”。例如:“VPN 账号登录(事件 1)→ 堡垒机操作(事件 2)→数据库异常查询(事件 3)”,SIEM 可关联这三个事件,判断为 “可能的数据窃取行为”。
• 告警管理:对关联后的安全事件进行分级(如高、中、低风险),避免 “海量告警淹没管理员”,同时支持告警通知(邮件、短信、钉钉)。
• 事件响应:提供事件处置流程,支持手动或自动响应(如调用防火墙封禁 IP、调用 EDR 隔离终端)。
应用场景:中大型企业的安全运营中心(SOC),或有专职安全团队的企业。例如:某金融机构的 SOC 团队通过 SIEM 实时监控全网安全事件,发现“高风险告警” 后,10 分钟内完成攻击溯源和处置,避免事件扩大。
2、安全编排自动化与响应(SOAR)
SOAR 是 SIEM 的 “升级版”,核心是 “自动化响应”—— 将重复的、标准化的安全响应流程(如封禁 IP、隔离文件)编成 “剧本”,由SOAR 自动执行,减少人工操作,提升响应速度。
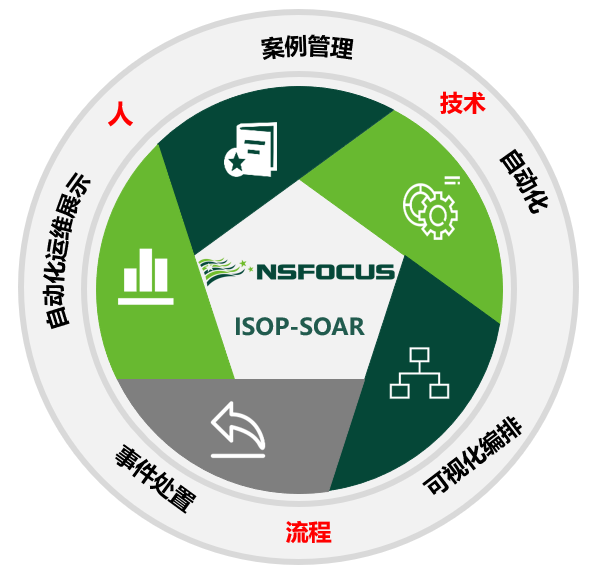
核心功能包括:
• 流程编排:通过可视化界面编排响应流程(剧本),如 “发现恶意 IP→调用防火墙封禁该 IP→调用 EDR 检查所有终端是否有该 IP的连接→生成处置报告”。
• 自动化执行:触发条件满足时(如 SIEM 产生 “高风险攻击告警”),SOAR 自动执行预设剧本,无需管理员干预。
• 集成能力:与防火墙、IPS、EDR、邮件系统等设备通过 API 集成,实现跨设备的自动化操作。
• 响应效果分析:记录自动化响应的结果(如 “封禁 IP 后是否还有攻击流量”),优化响应剧本。
应用场景:安全团队人力有限、需要提升响应效率的企业。例如:某互联网公司通过 SOAR 编排 “勒索病毒响应剧本”,一旦 EDR检测到勒索病毒,SOAR 立即隔离感染终端、封禁病毒通信 IP、向管理员发送告警,整个过程耗时不到 1 分钟,远快于人工响应的 30 分钟。
3、威胁情报平台(TIP)
TIP 是 “安全防护的‘情报库’”,收集、整合、分析全球范围内的威胁情报(如恶意 IP、恶意域名、病毒样本、攻击手法),为其他安全设备提供“威胁信息”,帮助它们提前防范已知威胁。
• 情报收集:从公开情报源(如 CVE 漏洞库、MITRE ATT&CK框架)、商业情报源(如火绒威胁情报、奇安信威胁情报)、自有情报源(企业自身发现的威胁)收集情报。
• 情报分析:对收集的情报进行筛选、验证、分级(如 “高可信度恶意 IP”“低可信度钓鱼域名”),去除无效或虚假情报。
• 情报推送:将分析后的情报推送给防火墙、NGFW、IPS、EDR 等设备,帮助这些设备更新 “黑名单”,提前拦截已知威胁。
• 情报查询:支持管理员查询特定威胁(如 “查询某 IP 是否为恶意 IP”“查询某病毒的攻击手法”),辅助安全事件分析。
应用场景:所有需要提升威胁预判能力的企业,尤其适合对抗 APT 攻击、有组织的黑客攻击。例如:某企业的 TIP 获取到“某黑客组织正在利用某零日漏洞攻击金融行业” 的情报后,立即将该漏洞的特征推送给 EDR 和 IPS,同时通知安全团队修复漏洞,避免被攻击。
4、漏洞扫描器
漏洞扫描器是 “网络安全的‘体检仪’”,通过主动扫描网络设备、服务器、终端、Web应用,发现其中的安全漏洞(如操作系统漏洞、软件漏洞、配置漏洞),提供修复建议。
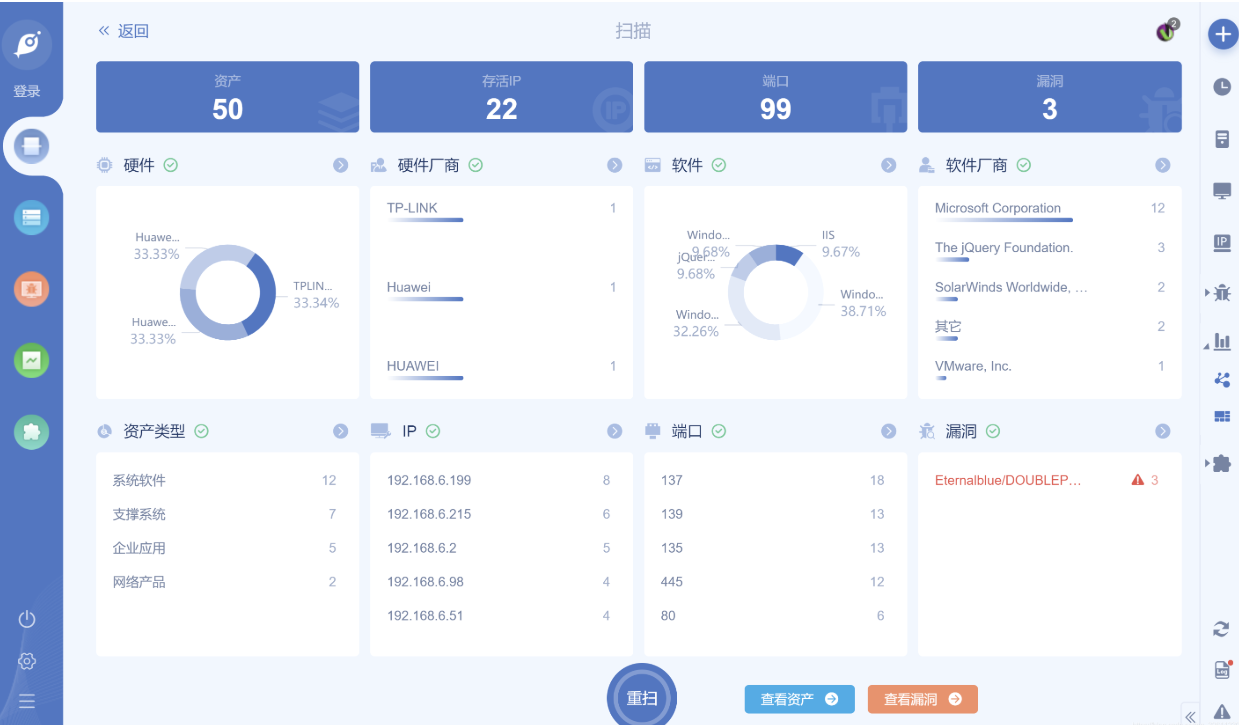
• 多类型扫描:
• 网络漏洞扫描:扫描路由器、交换机、防火墙等网络设备的漏洞(如默认密码、弱密码、固件漏洞)。
• 主机漏洞扫描:扫描服务器、终端的操作系统漏洞(如 Windows XP 的漏洞、Linux 的 Heartbleed 漏洞)、应用软件漏洞(如Apache、MySQL 的漏洞)。
• Web 漏洞扫描:扫描 Web 应用的漏洞(如 SQL 注入、XSS、文件上传漏洞),模拟黑客攻击手法进行检测。
• 漏洞评估:对发现的漏洞进行风险分级(如高危、中危、低危),分析漏洞可能导致的后果(如 “高危漏洞可能导致服务器被入侵”)。
• 修复建议:为每个漏洞提供具体的修复方案(如 “安装 Windows KBxxxx 补丁”“修改 Apache配置文件”“删除默认账号”),支持生成漏洞扫描报告。
应用场景:企业定期安全体检、等保合规检查、新系统上线前的安全测试。例如:某企业每月用漏洞扫描器对全网设备进行一次扫描,发现 “10 台服务器存在
Apache 的高危漏洞”,立即推送补丁并重新扫描,确保漏洞修复。
5、统一威胁管理(UTM)
UTM 是 “中小企业的‘一站式防护设备’”,集成了防火墙、IPS、病毒查杀、URL 过滤、VPN 等多种功能,相当于“将多个安全设备的功能打包到一台设备中”,追求 “简单、低成本”。

• 基础防护:防火墙(IP / 端口过滤)、IPS(攻击检测与阻断)、病毒查杀(文件和邮件病毒扫描)。
• 内容过滤:URL 过滤(拦截恶意网站)、邮件过滤(拦截垃圾邮件、带病毒的邮件)。
• VPN 功能:支持 IPsec VPN,满足分支机构互联需求。
应用场景:员工数量少(如 50 人以下)、预算有限、无专职安全团队的小微企业。需注意:UTM 的功能“全而不精”,性能有限,无法应对大规模攻击或复杂威胁,不适合中大型企业或核心业务防护。
综上,和中科技总结了SIEM、SOAR、TIP、漏洞扫描器及UTM五类核心安全设备,分别在安全事件管控、响应效率提升、威胁情报支撑、漏洞提前排查和基础综合防护等关键环节发挥着不可替代的作用,共同构成了企业协同防护体系的核心支柱。
其中,SIEM作为安全事件的“指挥中心”,核心价值在于整合数据、关联分析以快速定位处置安全事件,适配中大型企业SOC的运营需求;SOAR作为其“升级版”,通过流程编排与自动化执行,大幅降低人工依赖,有效解决了安全团队人力有限的痛点;TIP则以“情报库”的定位,为各类防护设备提供前置威胁信息,助力企业实现风险预判,尤其适用于对抗复杂有组织攻击;漏洞扫描器如同“体检仪”,通过主动扫描提前发现各类漏洞并提供修复方案,是企业定期安全体检与合规检查的必备工具;UTM则以“一站式”整合功能,兼顾简单性与低成本,精准匹配小微企业的基础防护需求。
不同类型的安全设备虽定位各异、适用场景有别,但核心目标高度一致——通过协同配合构建全流程、多层次的安全防护体系。企业在选择安全设备时,需结合自身规模、业务需求、预算水平及安全团队配置,精准匹配适配的设备组合,避免“一刀切”式的选型误区。唯有充分发挥各类设备的协同优势,将情报预警、漏洞排查、事件响应、自动化处置等环节有效衔接,才能真正提升整体防护效率,从容应对日益复杂的网络安全挑战。
来自 “ ITPUB博客 ” ,链接:https://blog.itpub.net/70048512/viewspace-3104070/ ,如需转载,请注明出处,否则将追究法律责任。

