网络边界是内外网交互的“出入口”,也是攻击最集中的区域。这类设备的核心目标是 “过滤危险流量、允许合法访问”,常见设备包括传统防火墙、NGFW、WAF、抗 DDoS 设备等。
1. 传统防火墙(Firewall)
传统防火墙是最早的边界防护设备,也是企业网络的 “基础门岗”。它基于 TCP/IP 协议栈的网络层(三层)和传输层(四层)进行访问控制,通过预设规则判断流量是否允许通过。
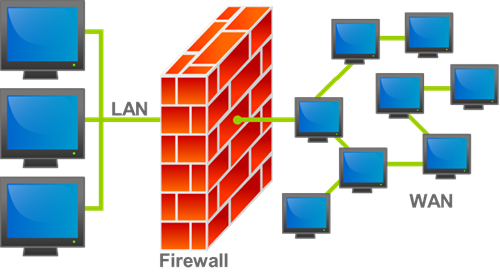
核心功能包括:
• 包过滤:根据 IP 地址、端口号、协议类型(如 TCP、UDP)过滤数据包,比如禁止外部 IP 访问内网数据库的 3306 端口。
• 状态检测:记录 “已建立连接”的会话状态,只允许属于合法会话的数据包通过,避免伪造会话的攻击。
• 网络地址转换(NAT):将内网私有 IP 转换为外网公有 IP,隐藏内网拓扑,减少暴露面。
应用场景:中小企业边界防护的“入门配置”,常部署在路由器与内网交换机之间,控制内外网基础访问。需注意:传统防火墙无法识别应用层(七层)流量,比如无法区分 “正常 HTTP 访问” 和“伪装成 HTTP 的攻击流量”。
2. 下一代防火墙(NGFW)
NGFW 是传统防火墙的 “升级版”,在三层 /四层防护基础上,集成了应用识别、入侵防御、URL 过滤等七层功能,相当于 “防火墙 + IPS + 应用控制” 的综合体。
核心功能包括:
• 深度应用识别:突破端口限制,识别 7000 + 种应用(如微信、抖音、OA 系统),即使应用使用非标准端口也能精准匹配。
• 集成入侵防御(IPS):内置攻击特征库,实时检测并阻断 SQL 注入、跨站脚本(XSS)、缓冲区溢出等常见攻击。
• 威胁情报联动:对接第三方威胁情报平台,自动识别恶意 IP、域名,提前拦截来自“黑名单” 的流量。
• VPN 功能:支持 IPsec、SSLVPN,满足分支机构互联、员工远程办公的加密传输需求。
应用场景:中大型企业、政府机构的边界核心防护设备,可替代传统防火墙 + 独立 IPS 的组合,减少设备部署数量和运维成本。例如:某电商企业通过 NGFW 拦截 “双 11” 期间的恶意扫描流量,同时限制员工办公时间使用娱乐类应用。
3. Web 应用防火墙(WAF)
WAF 是专门保护 Web 应用的 “专项卫士”,聚焦应用层(七层),针对 HTTP/HTTPS 协议的攻击进行防护,弥补传统防火墙和 NGFW 在 Web 防护上的不足。
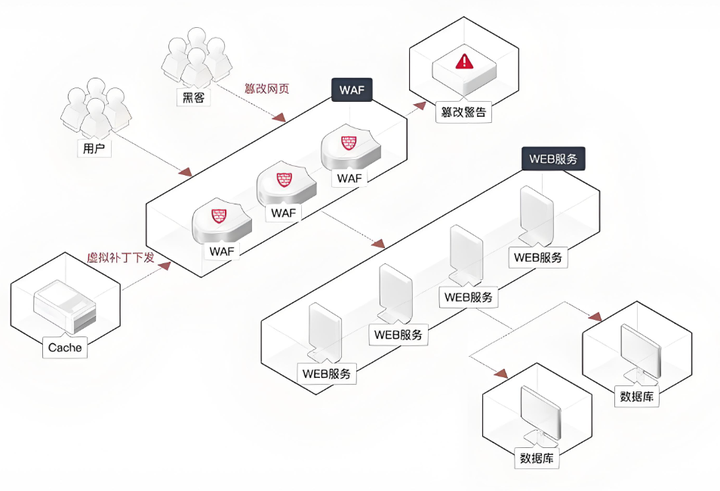
核心功能包括:
• 攻击防护:精准拦截 Web 常见攻击,XSS(如插入恶意脚本标签)、命令注入、路径遍历(如“../etc/passwd”)。
•爬虫防护:识别并限制恶意爬虫(如批量爬取商品信息、用户数据的程序),支持通过验证码、频率限制、爬虫特征库拦截。
•敏感信息泄露防护:检测响应内容中的敏感数据(如身份证号、手机号、银行卡号),自动脱敏或阻断传输。
• 合规审计:满足等保 2.0、PCI DSS 等法规要求,记录 Web 访问日志,支持攻击事件追溯。
应用场景:部署在 Web 服务器(如官网、电商平台、OA 系统)前端,分为 “云 WAF”(如阿里云 WAF、腾讯云 WAF)和 “硬件 WAF”。例如:某金融机构的网上银行系统,通过 WAF 拦截针对登录页面的暴力破解和 SQL 注入攻击。
4. 抗 DDoS 设备(Anti-DDoS)
DDoS 攻击(分布式拒绝服务)通过海量虚假流量占用目标带宽或服务器资源,导致业务瘫痪。抗 DDoS 设备的核心目标是“识别并清洗异常流量,保障正常业务可用”。
核心功能包括:
• 流量清洗:通过 “异常检测算法”(如基于阈值、机器学习)区分正常流量和 DDoS 流量(如 SYN Flood、UDP Flood、CC 攻击),将异常流量丢弃或引导至 “清洗中心”。
•带宽扩容:支持弹性带宽,在攻击高峰期临时提升防护带宽,避免带宽被打满。
• 源站隐藏:通过 “高防 IP” 转发流量,隐藏真实服务器 IP,使攻击者无法直接定位源站。
• 联动防护:与 CDN、云服务商协同,形成 “云 + 端” 的多层抗 DDoS 体系,应对 TB 级超大流量攻击。
应用场景:面向有高可用性需求的业务,如游戏服务器、电商平台、政务网站。例如:某游戏公司在新版本上线前,部署抗 DDoS 设备防范竞争对手发起的流量攻击,保障开服后玩家正常登录。
5. 虚拟专用网络(VPN)设备
VPN 设备通过 “加密隧道”实现远程访问,让员工、分支机构在公网上安全访问内网资源,相当于 “公网上的私有通道”。
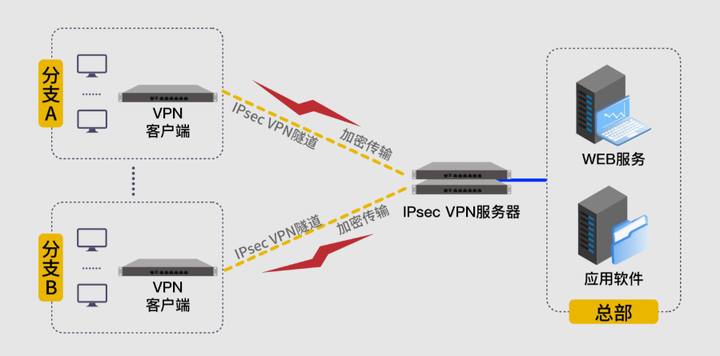
核心功能包括:
• 加密传输:采用 IPsec、SSL/TLS 等协议对数据加密,防止传输过程中被窃取或篡改(如员工在家访问内网 CRM 系统时,数据不会被公网嗅探)。
•身份认证:支持用户名密码、Ukey、短信验证码、生物识别(指纹、人脸)等多因素认证,确保只有授权用户能接入。
• 访问控制:基于用户角色分配权限,比如“市场部员工只能访问营销系统,财务部员工只能访问财务系统”。
应用场景:员工远程办公、分支机构与总部互联。常见类型包括:
• IPsec VPN:适合分支机构之间的固定互联(如北京分公司与上海总部),需在两端部署 VPN 网关。
• SSL VPN:适合员工移动办公(如用笔记本、手机访问),无需安装专用客户端,通过浏览器即可接入。
6. 安全网关(Security Gateway)
安全网关是一个“泛称”,通常指集成多种边界防护功能的设备,除了基础的访问控制,还可能包含病毒查杀、URL 过滤、带宽管理等功能,定位介于传统防火墙和 NGFW 之间。
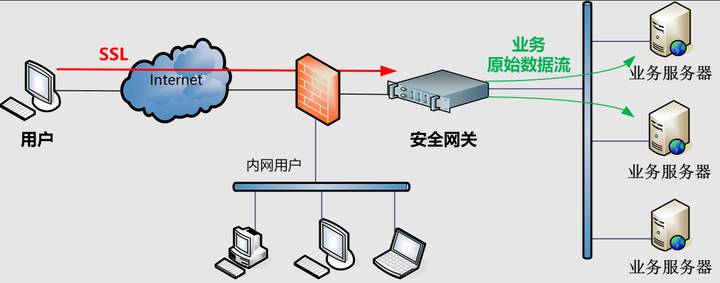
核心功能包括:
• 基础防火墙功能:IP / 端口过滤、NAT 转换。
• 内容过滤:拦截恶意 URL(如钓鱼网站、病毒网站),过滤邮件、网页中的垃圾内容。
• 带宽管理:限制 P2P 下载、视频流媒体等占用带宽的应用,保障核心业务(如 ERP、视频会议)的带宽需求。
应用场景:小微企业、校园网、园区网的边界防护,追求 “性价比” 和“一体化管理”,无需单独部署多台设备。例如:某高校通过安全网关限制学生宿舍的 P2P 下载流量,同时拦截校园网内的恶意网站访问。
7. 安全隔离与信息交换系统(网闸)
网闸是用于 “物理隔离网络” 之间数据交换的专用设备,核心特点是“断开连接式传输”,避免两个网络直接连通,常用于高安全等级场景(如内网与外网、生产网与办公网)。
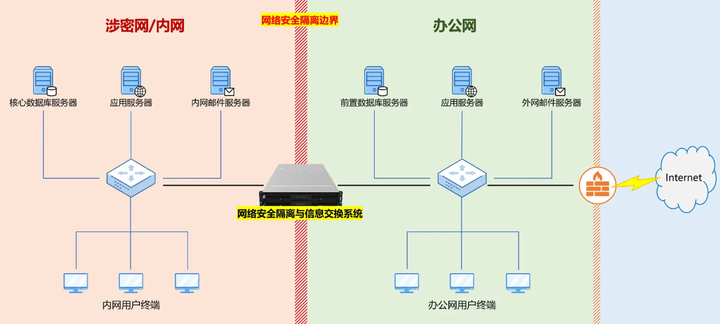
核心功能包括:
• 物理隔离:通过 “双主机 + 隔离卡” 架构,两个网络之间无直接 TCP/IP 连接,数据传输时先 “写入内网主机”,再通过隔离卡 “摆渡” 到外网主机,中间断开连接。
•数据过滤:只允许特定格式的数据(如文档、表格)通过,禁止可执行文件(.exe)、脚本文件(.bat)等风险文件传输。
•病毒查杀:对传输的数据进行病毒扫描,防止恶意文件通过网闸进入内网。
应用场景:政府、军工、能源、金融等对隔离要求极高的行业。例如:某银行的核心交易网(物理隔离)与办公网之间,通过网闸实现“办公网向交易网传输报表数据”,但禁止交易网数据向外传输,且所有传输文件需经过病毒查杀。
以上是常见的网络边界安全防护设备,核心功能和应用场景!
来自 “ ITPUB博客 ” ,链接:https://blog.itpub.net/70048512/viewspace-3103728/ ,如需转载,请注明出处,否则将追究法律责任。
上一篇:
没有了~

请登录后发表评论
登录
全部评论
