OceanBase SSL 传输链路加密配置与排错全指南
文档说明
本文档适用于 OceanBase 4.x 全版本集群,覆盖 客户端链路 SSL 加密、集群节点 RPC 链路 SSL 加密、证书生成、权限配置、全流程验证、常见报错排错,为生产环境标准化 SSL 加密落地手册,可直接用于等保合规加固、生产安全整改、日常运维自查。
一、SSL 加密配置必要性与业务价值
在分布式数据库生产架构中,客户端与节点、节点与节点之间存在大量网络传输报文,明文传输存在窃听、篡改、中间人攻击风险。OceanBase 原生支持 SSL/TLS 传输加密,完全满足 等保三级、GDPR、PCI DSS合规要求。
核心价值如下:
-
数据防泄露:对 SQL 请求、查询结果、业务数据全链路加密,杜绝抓包明文泄露风险。 -
双向身份认证:支持标准 X.509 证书体系,服务端校验客户端、客户端校验服务端,拦截非法节点接入。 -
防篡改攻击:TLS 协商加密链路,传输报文不可篡改,保障数据传输完整性。 -
合规达标:满足金融、政企行业数据传输加密强制安全规范。
二、OceanBase SSL 加密核心原理
OceanBase SSL 加密基于 OpenSSL 库实现,工作在 TCP 传输层,分为 客户端访问链路加密与 集群节点 RPC 通信加密两部分。
2.1 证书信任体系
采用三级信任链:CA 根证书 → 服务端证书 → 客户端校验信任,私有化部署统一采用 file 本地文件模式,读取本地 wallet 证书目录。
2.2 加密通信机制
-
TCP 三次握手完成后自动进行 TLS 版本、加密套件协商; -
协商成功后,2881 客户端访问、节点间 OB-RPC 通信全部密文传输; -
支持 TLS1.2/TLS1.3 高安全协议,杜绝弱加密漏洞。
三、SSL 证书完整生成流程(标准化)
在集群任意一台 OBServer 节点执行证书生成,生成后统一分发至所有节点。
3.1 创建证书目录
bash

mkdir -p /home/admin/oceanbase/wallet


cd /home/admin/oceanbase/wallet
3.2 生成 CA 根证书与私钥
bash


# 生成CA私钥

openssl genrsa -out ca.key 2048


# 生成CA根证书,有效期10年

openssl req -x509 -new -nodes -key ca.key -sha256 -days 3650 -out

ca.pem -subj
"/CN=OceanBase CA"
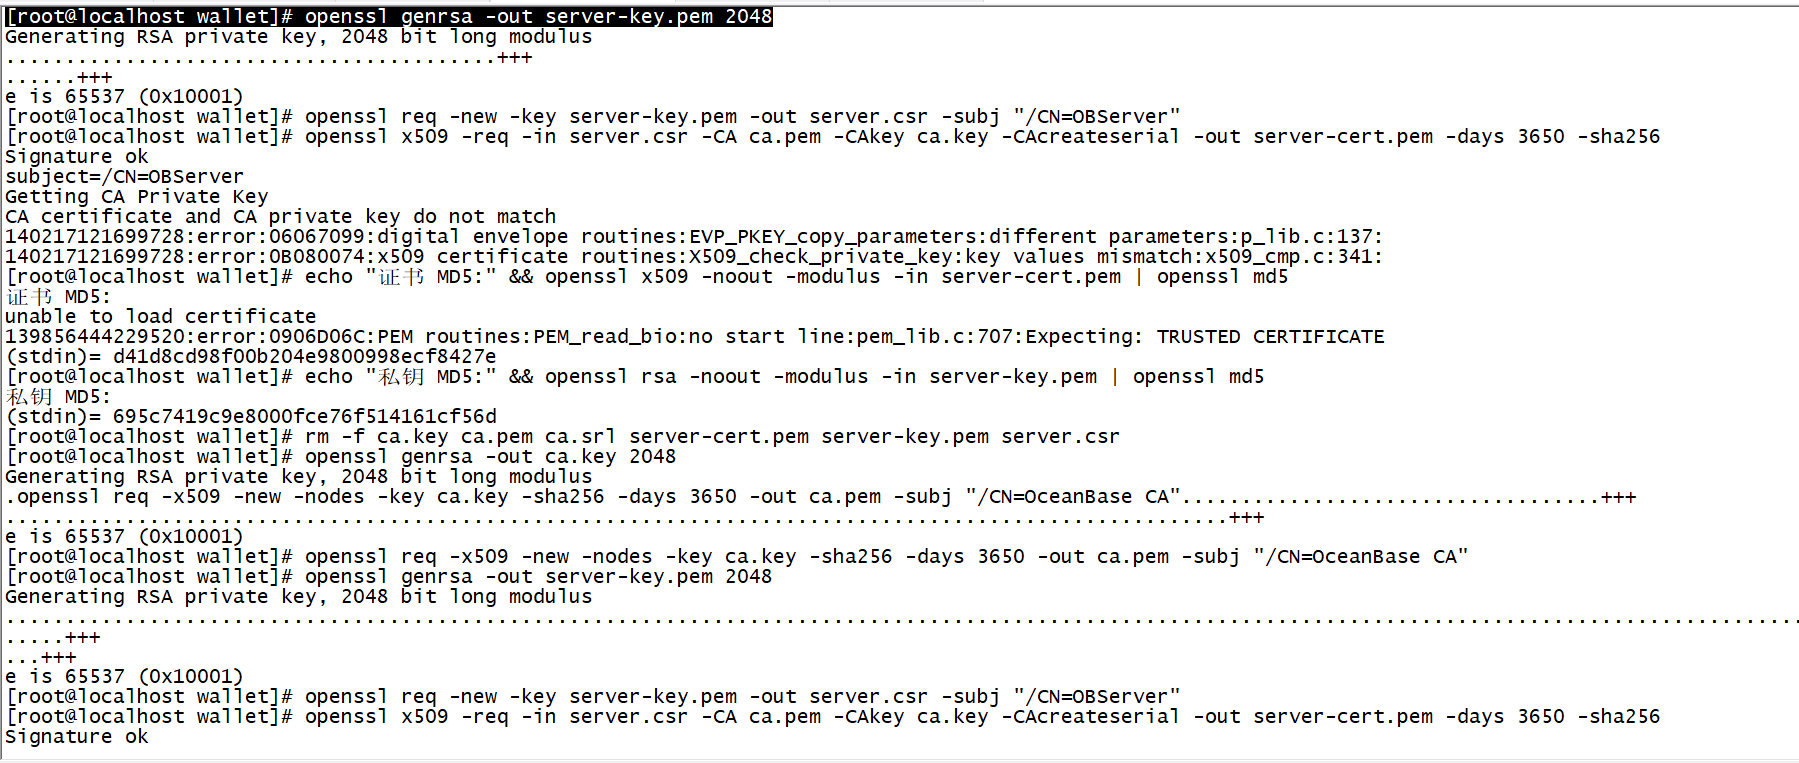
3.3 生成服务端证书与私钥
bash


# 生成服务端私钥

openssl genrsa -out server-key.pem 2048


# 生成证书请求文件

openssl req -new -key server-key.pem -out server.csr -subj
"/

CN=OBServer"


# CA签发服务端证书

openssl x509 -req -
in server.csr -CA ca.pem -CAkey ca.key -

CAcreateserial -out server-cert.pem -days 3650 -sha256
3.4 生成客户端证书与私钥(双向认证必备)
如需开启 SSL双向身份认证(服务端校验客户端合法性),需基于同一CA根证书,单独生成客户端专属证书与私钥,保证整套证书信任链统一。所有命令在证书目录执行,证书有效期统一为10年。
bash


# 1. 生成客户端私钥

openssl genrsa -out client-key.pem 2048


# 2. 生成客户端证书签名请求文件

openssl req -new -key client-key.pem -out client.csr -subj
"/CN=OB_CLIENT"


# 3. 使用统一CA根证书签发客户端证书

openssl x509 -req -
in client.csr -CA ca.pem -CAkey ca.key -CAcreateserial -out client-cert.pem -days 3650 -sha256
关键规范:客户端、服务端证书必须由 同一套CA根证书签发,否则双向认证校验失败。
3.5 客户端证书权限控制
客户端证书文件需严格管控权限,避免私钥泄露,生产环境权限配置如下:
bash


# 客户端私钥仅属主可读写

chmod 600 client-key.pem


# 客户端证书允许只读访问

chmod 644 client-cert.pem


# 如需分发至客户端服务器,统一归属运维用户

chown admin:admin client-*

四、证书合法性校验(生产必做)
证书生成后必须校验 私钥与证书匹配性,不匹配直接导致 SSL 启动失败。
bash


# 校验服务端证书、私钥MD5一致性


echo
"服务端证书MD5:" && openssl x509 -noout -modulus -
in server-cert.pem | openssl md5


echo
"服务端私钥MD5:" && openssl rsa -noout -modulus -
in server-key.pem | openssl md5
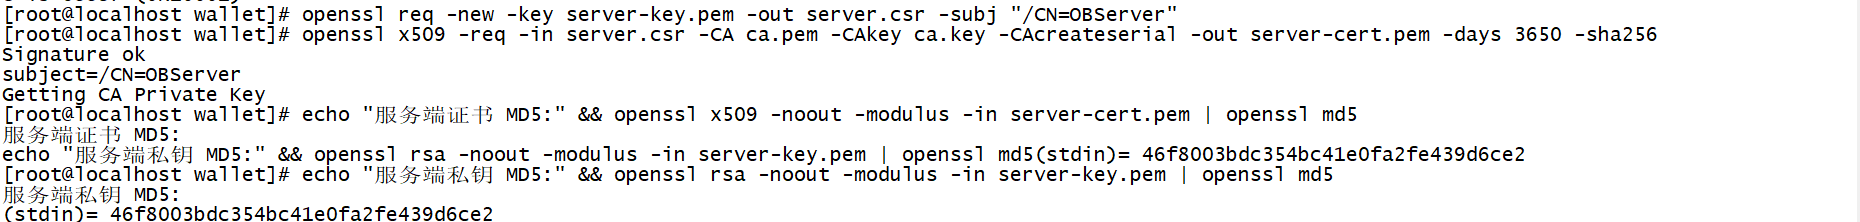
统一校验规范:证书与对应私钥的 MD5 模数哈希值必须完全一致,即可判定证书与私钥配对合法、无篡改、无文件混用问题,满足生产加载标准。
4.1 客户端证书合法性校验
双向认证场景下,需单独校验客户端证书与私钥匹配性,避免客户端证书异常导致连接失败,校验命令如下:
bash


# 校验客户端证书、私钥MD5一致性


echo
"客户端证书MD5:" && openssl x509 -noout -modulus -
in client-cert.pem | openssl md5


echo
"客户端私钥MD5:" && openssl rsa -noout -modulus -
in client-key.pem | openssl md5
统一校验规范:客户端证书与客户端私钥 MD5 模数哈希值需完全一致,同时客户端证书需由集群统一 CA 根证书签发,信任链完整无异常,方可用于双向 SSL 认证场景。
4.2 全量证书链完整性校验
可通过以下命令快速校验客户端证书是否被CA根证书合法授信,验证整条信任链无异常:
bash


# 校验客户端证书信任链合法性

openssl verify -CAfile ca.pem client-cert.pem
统一校验规范:命令输出
client-cert.pem: OK代表客户端证书授信正常、签发合法、未过期、信任链完整,完全符合生产 SSL 双向认证接入要求。
五、证书分发与权限加固(生产规范)
将 wallet 目录完整同步至集群所有 OBServer 节点,并严格配置权限,权限错误会导致 SSL 加载失败。
bash


# 统一属主为数据库启动用户

chown -R admin:admin /home/admin/oceanbase/wallet


# 私钥严格只读权限

chmod 600 /home/admin/oceanbase/wallet/ca.key /home/admin/oceanbase/wallet/server-key.pem


# 证书文件全局可读

chmod 644 /home/admin/oceanbase/wallet/ca.pem /home/admin/oceanbase/wallet/server-cert.pem

强制规范:生产环境禁止私钥赋予 666/777 权限,避免安全风险。
六、数据库端开启 SSL 加密
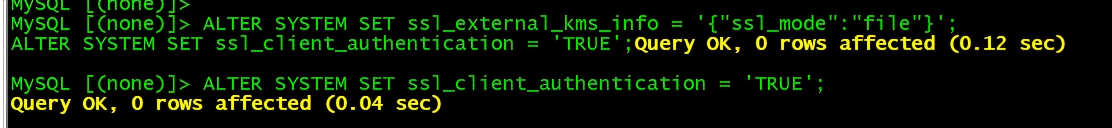
使用 root@sys 账号登录集群执行以下参数配置,客户端 SSL 配置动态生效、无需重启集群。
sql

-- 1、指定证书读取模式为本地file模式

ALTER SYSTEM SET ssl_external_kms_info =
'{"ssl_mode":"file"}';


-- 2、开启SSL客户端双向认证

ALTER SYSTEM SET ssl_client_authentication =
'TRUE';
七、集群节点 RPC 链路加密配置
OceanBase 节点间默认明文 RPC 通信,需手动开启 SSL 白名单并重启进程生效。
7.1 配置 RPC SSL 通信白名单
sql

-- 方式1:全集群节点开启RPC SSL加密(推荐生产)

ALTER SYSTEM SET _ob_ssl_invited_nodes=
'ALL';


-- 方式2:指定IP节点开启(多IP逗号分隔)

-- ALTER SYSTEM SET

_ob_ssl_invited_nodes=
'192.168.5.25,192.168.5.26,192.168.5.27';
7.2 重启生效说明(核心重点)
-
客户端 2881 端口 SSL: 动态立即生效; -
节点 RPC SSL:长连接机制, 必须滚动重启 OBServer 进程生效; -
3副本及以上集群:使用 OCP 滚动重启,业务零中断; -
少于3副本:必须低峰期操作,存在短暂业务中断。
八、SSL 加密链路有效性验证
8.1 客户端链路验证
使用 obclient/mysql 客户端连接后执行 \s,查看 SSL 字段:
出现 SSL: Cipher in use is ECDHE-RSA-AES256-GCM-SHA384 代表加密链路正常。
8.1.1 客户端完整 SSL 连接命令**
OceanBase 开启SSL加密后,客户端需携带证书参数连接,以下为标准化连接命令,支持 obclient、mysql 客户端,分为单向认证、双向认证两种场景。
1、单向SSL认证连接(仅校验服务端证书,常用)
bash


# 语法:obclient -h集群IP -P端口 -u用户名 -p密码 --ssl-ca=CA根证书路径

obclient -h127.0.0.1 -P2881 -uroot@sys -p******** \

--ssl-ca=/home/admin/oceanbase/wallet/ca.pem
2、双向SSL认证连接(客户端+服务端互验,满足高等级合规)
bash


# 需提前配置客户端专属证书文件,完整加密连接命令

obclient -h127.0.0.1 -P2881 -uroot@sys -p******** \

--ssl-ca=/home/admin/oceanbase/wallet/ca.pem \

--ssl-cert=/home/admin/oceanbase/wallet/client-cert.pem \

--ssl-key=/home/admin/oceanbase/wallet/client-key.pem
3、连接后手动校验SSL状态
sql

-- 客户端连接后执行,查看SSL加密状态

\s


-- 查看全局SSL开启状态

show global variables like
'%ssl%';
统一连接校验规范:
-
功能状态校验:数据库参数 have_ssl 为 YES,代表集群 SSL 功能已正常启用; -
链路加密校验:当前连接 Ssl_cipher 存在具体加密套件信息,代表链路已成功加密,非明文传输; -
接入合规校验:客户端携带合法证书参数连接成功、无证书报错,即为 SSL 接入合规、配置生效。
8.2 节点 RPC 加密验证
方式一:日志校验
检索 observer 日志
rpc connection accept,
use_ssl=True即加密生效。
方式二:抓包校验
节点间通信报文显示为 TLSv1.2/TLSv1.3 密文,无明文 SQL、报文,即为正常加密。
九、生产高频报错问题与标准化排错方案
9.1 报错:key and cert not match
问题原因:证书私钥不匹配、文件名不规范、文件权限不足。
解决方法:
-
重新执行 MD5 比对校验证书合法性; -
严格核对文件名:ca.pem、ca.key、server-cert.pem、server-key.pem; -
重置目录属主与权限,确保 admin 用户可正常读取。
9.2 报错:CA certificate and CA private key do not match
问题原因:新旧 CA 证书、私钥混用,文件残留导致不配对。
解决方法:清空所有旧证书文件,重新完整生成 CA+服务端证书链。
bash

rm -rf ca.* server.*
9.3 报错:Incorrect arguments / Invalid argument
问题原因:ssl_external_kms_info 参数 JSON 格式错误、含空格、含多余字符。
解决方法:使用标准固定语句配置,不自定义多余参数。
9.4 开启SSL后客户端连接失败
问题原因:强制 SSL 开启后,旧客户端未携带 SSL 证书参数、直连端口不支持加密。
解决方法:
-
客户端连接增加 --ssl-ca、--ssl-cert、--ssl-key 参数; -
生产统一通过 OBProxy/VIP 访问,规避直连加密不兼容问题。
十、生产落地最佳实践与风险规避
-
证书有效期统一设置 10 年,降低证书轮换运维频次; -
所有节点证书文件、权限、属主必须完全一致; -
RPC 加密务必低峰期滚动重启,规避集群中断风险; -
上线前必须完成 MD5 校验、连接校验、抓包校验三重验证; -
证书目录禁止对外开放,严格管控服务器文件访问权限。
十一、文档总结
本文档覆盖 OceanBase SSL 原理、证书生成、权限配置、客户端加密、节点RPC加密、重启规范、验证手段、全量报错排错,是一套可直接用于生产安全加固、等保整改、日常运维的标准化落地手册,所有步骤经过生产验证,可直接复制执行。
如果在操作过程中遇到问题,欢迎在评论区留言交流,后续我们会持续分享更多实战运维干货,记得 关注不迷路 ,下次见~

来自 “ ITPUB博客 ” ,链接:https://blog.itpub.net/70047467/viewspace-3180898/ ,如需转载,请注明出处,否则将追究法律责任。

最新文章
- JDBC 报错 No more data to read from socket 排查手册
- OceanBase 物化视图实践:增量刷新、并行调优、MLOG 机制拆解
- OceanBase ODP 主备租户读写分离配置指南
- OMS 4.3.2 迁移坑:OBOracle 同名 PK/UK 引发全量迁移错误
- 使用OceanBase物化视图时,你可能会遇到需要考虑的场景决策
- 性能暴涨2000倍!OceanBase 4.4.2.1 解决分区DDL业务雪崩难题
- OceanBase 4.3 适配 gh-ost 在线无锁 DDL 指南
- 海量数据迁移神器: OceanBase 分区交换(Exchange Partition)
- OceanBase列存:HTAP混合负载的性能利器
- OceanBase 报‑5188/1499?分区数超限排查与优化指南
