在很多团队里,IPA 的安全处理、混淆、资源改动已经做完,但问题往往出在最后一步: 装不上、跑不起来、测试不了。
这并不一定是混淆的问题,而是对 iOS 应用签名、重签名和安装测试流程理解不够完整。
我自己在做安全处理和加固交付时,越来越倾向于把“签名与安装测试”当成一个独立的工程阶段来看,而不是简单的一条命令。
IPA 为什么必须重签名,这一步不能省
无论是下面哪一种情况,IPA 都已经“失效”了:
- 二进制被混淆或修改
- 资源文件被替换、压缩、重命名
- Info.plist 被调整
- 注入了额外的安全逻辑
一旦内容发生变化,原有签名就不再可信,iOS 系统会直接拒绝安装。
所以实际流程一定是:
修改 IPA → 重新签名 → 再谈测试和发布
测试阶段和发布阶段,本质上是两套完全不同的签名逻辑
很多安装失败的问题,其实来自证书和阶段用错。
在工程实践中,我通常会明确区分两个阶段。
测试阶段:为了“能装、能跑、能反复试”
这个阶段的目标不是上架,而是验证:
- 混淆是否引发崩溃
- 资源改动是否影响加载
- 第三方 SDK 是否还能正常初始化
常用配置是:
- 开发证书(Development Certificate)
- 开发描述文件(包含测试设备 UDID)
只要描述文件里包含了设备的 UDID,就可以直接安装到手机。
发布阶段:为了“能过审、能分发”
当测试确认没有问题,就会进入发布签名:
- 发布证书(Distribution Certificate)
- 发布描述文件(App Store 类型)
这个阶段生成的 IPA:
- 不能直接安装到手机
- 只能用于上传 App Store Connect
但它才是最终交付物。
重签名这件事,工具的稳定性比“高级功能”更重要
签名工具很多,但在做安全处理后,有几个现实需求经常被忽略:
- 是否支持 Windows / macOS / Linux
- 能否处理被深度修改过的 IPA
- 安装失败时,是否还能正常生成 IPA
IpaGuard 在这方面的定位比较清晰:
它不仅做混淆,也把“签名与重签名”当成整个流程的一部分。
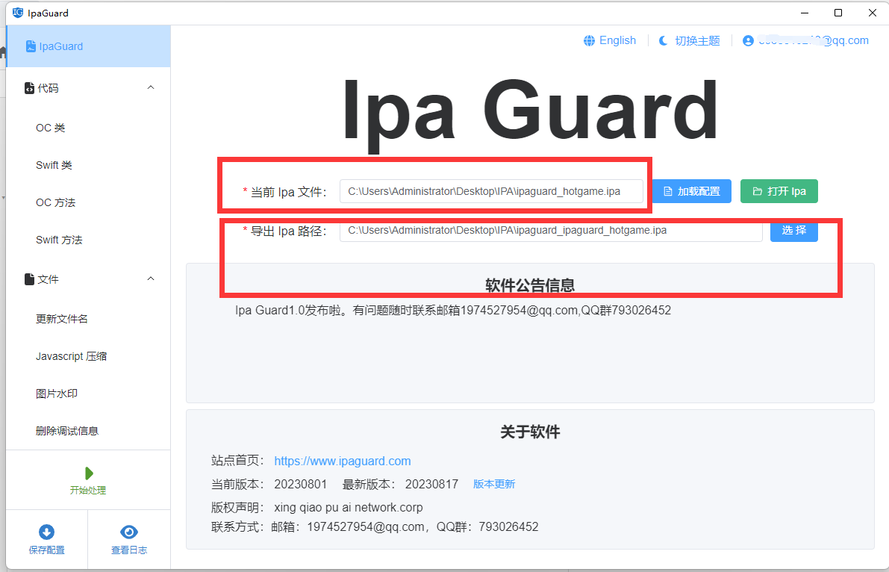
实际操作中,我通常是这样跑一遍流程的
打开需要处理的 IPA
在工具中指定:
- 原始 IPA 路径
- 处理后 IPA 的导出路径
这一步只是准备,不涉及签名。
配置证书和描述文件
根据阶段不同选择不同配置:
- 测试阶段:
- 开发证书
- 含设备 UDID 的描述文件
- 发布阶段:
- 发布证书
- 发布描述文件
如果应用涉及特殊能力(如推送、钥匙串共享),可以通过对应的配置文件进行控制。
有一点必须反复确认:
描述文件里的 Bundle ID 必须与 IPA 内的 Bundle ID 完全一致。

是否勾选安装到设备,取决于你用的是什么证书
这是一个经常被误解的选项:
- 使用开发证书 + 勾选安装
- 工具会尝试直接安装到当前连接的 iPhone
- 使用发布证书 + 勾选安装
- 安装大概率失败,但 IPA 仍然会生成
所以在发布阶段,即使不装,也可以只拿最终 IPA 用于上架。
如果设备未被识别,通常不是工具问题,而是环境问题,比如:
- 未安装 iTunes
- 缺少 iOS 驱动
安装成功之后,测试重点反而要更刻意
安装完成并不代表安全处理成功。
我一般会重点检查:
- 启动阶段是否异常
- 页面切换、资源加载是否正常
- 是否存在特定机型、系统版本才出现的问题
因为很多混淆或资源处理的问题,只会在真实设备上暴露。
为什么签名 + 安装测试必须紧跟混淆流程
如果把混淆、资源处理、签名拆得太散,很容易出现这种情况:
- 混淆一次
- 改点配置
- 再签一次
- 忘了测
到最后,很难定位问题到底来自哪一步。
参考链接:https://ipaguard.com/tutorial/zh/8/8.html
来自 “ ITPUB博客 ” ,链接:https://blog.itpub.net/70047460/viewspace-3107303/ ,如需转载,请注明出处,否则将追究法律责任。

最新文章
- iOS应用耗电量测试方法与工具全面指南
- 抓 HTTPS 包一定要手动导入密钥吗?SSLKEYLOGFILE 和自动解密区别
- 如何给iOS APP加固:代码混淆及加密详解
- 移动端开发工具链怎么组合比较好,iOS、Android、跨端三套配置方案
- HTTPS 抓包要不要全解密?白名单和放行名单的使用技巧
- 怎么在 Windows 上用 Flutter 打包 iOS 应用并上架 App Store?
- iOS Monitor Platform监控SDK指南:性能监控与优化实践
- 接口压力测试实战,动态签名重算和参数自动带入
- iOS应用上架App Store常见问题及处理方法详解
- Flutter-Notebook代码混淆:Android与iOS平台安全配置
